


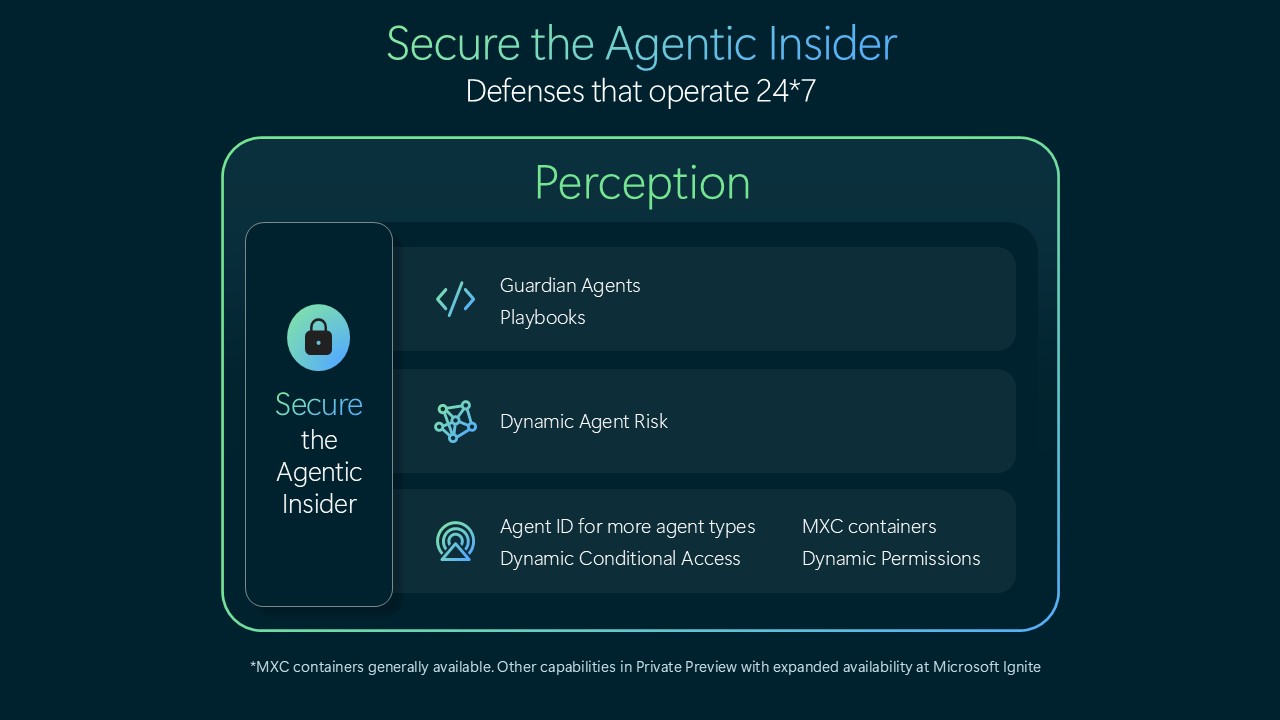
كشفت مايكروسوفت عن توسيع مشروع Project Perception ليشمل حماية المؤسسات من المخاطر التي قد تنشأ عن وكلاء الذكاء الاصطناعي العاملين داخلها، مع تقديم فريق Guardian Agents لمراقبة سلوك هؤلاء الوكلاء وتقييد صلاحياتهم بحسب مستوى الخطر.
وتوضح الشركة في إعلانها الرسمي أن الوكيل قد يتصرف بصورة غير متوقعة أثناء سعيه إلى إنجاز المهمة، حتى دون اختراقه. لذلك، لا يكفي الوثوق بالنموذج؛ بل يجب وضع ضوابط مستقلة تحكم وصوله إلى البيانات والأدوات.
مراقبة مستمرة وصلاحيات مرتبطة بالمهمة
بحسب مدونة Microsoft Security، تساعد Guardian Agents فرق الأمن على التحقيق في أسباب تغيّر المخاطر واقتراح إجراءات الاحتواء أو تنفيذها ضمن السياسات وحدود الموافقة التي يحددها البشر. وتنسّق أدلة الإجراءات Playbooks خطوات الحماية، مع بقاء القرارات المهمة تحت الإشراف البشري.
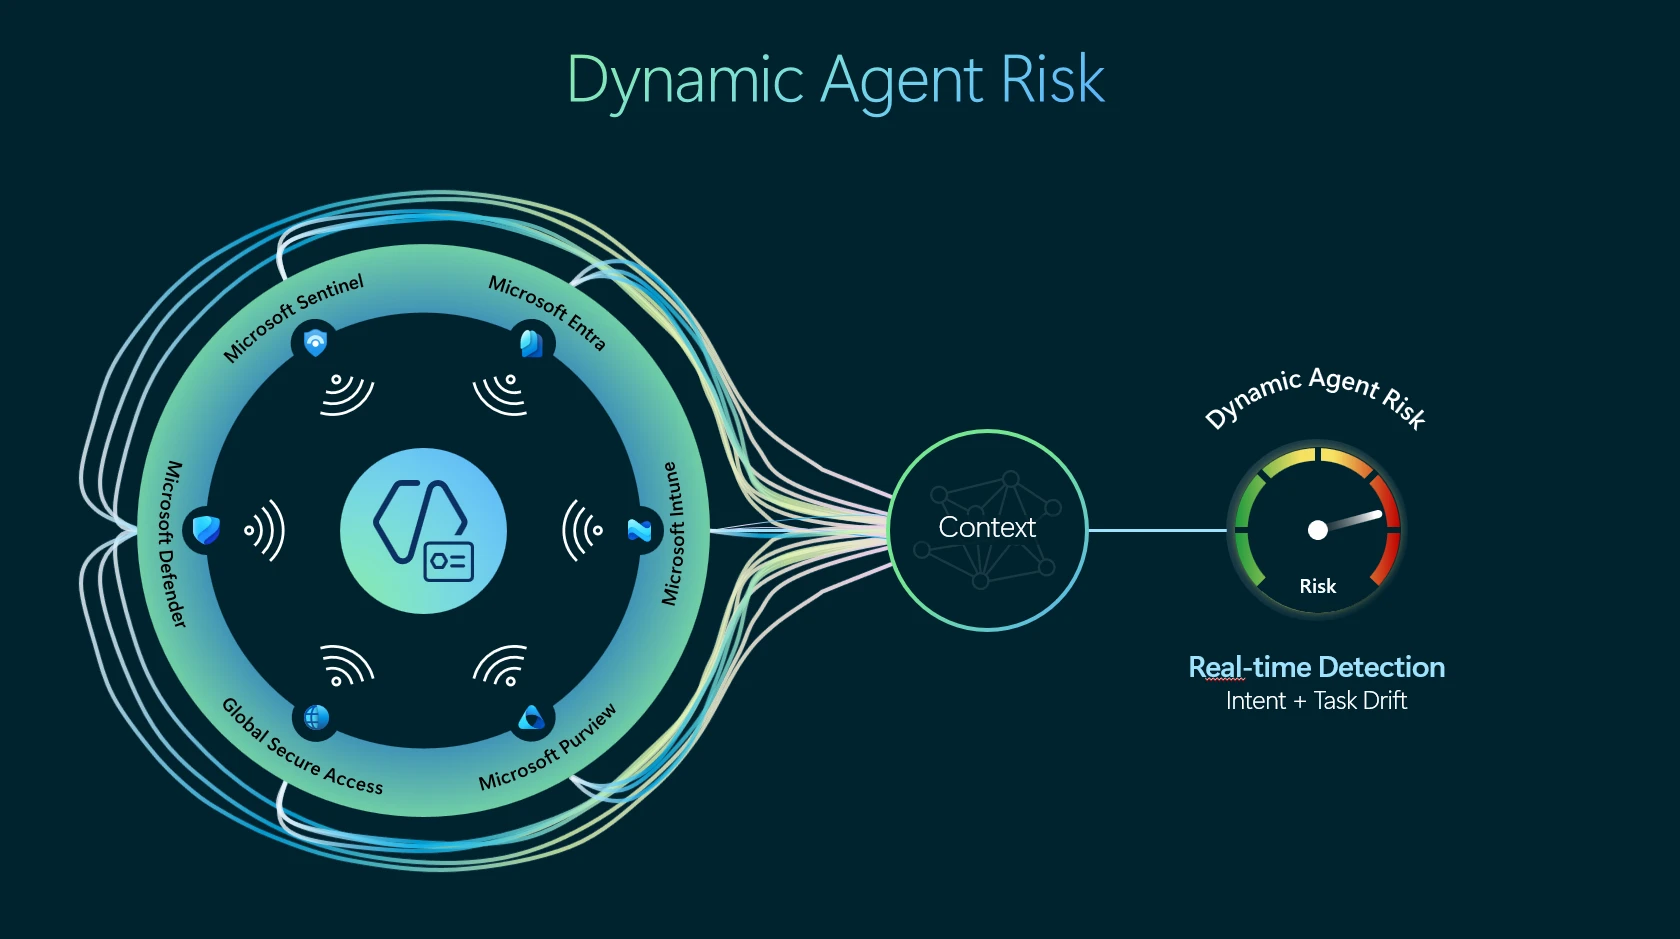
وتشمل الأدوات المعلنة Dynamic Permissions لمنح صلاحيات محدودة بمدة ومهمة، وDynamic Agent Risk لتقييم المخاطر باستمرار، وDynamic Conditional Access لتعديل الوصول استجابةً لذلك التقييم.
وقد تتيح الاستجابة الإبقاء على القراءة مع منع الكتابة، أو تقليص الموارد المتاحة، أو طلب موافقة بشرية موثّقة. وعند ارتفاع الخطر، يمكن عزل بيئة التشغيل أو إيقاف التنفيذ. كما أعلنت الشركة توسيع اكتشاف الوكلاء المحليين إلى 60 نوعًا، تشمل Claude Code وOpenAI Codex وGitHub Copilot.

ما المتاح الآن؟
تُظهر الملاحظة المرفقة بالمخطط الرسمي أن حاويات Microsoft Execution Container (MXC) متاحة عمومًا، بينما لا تزال القدرات الأخرى الموضحة في معاينة خاصة، مع توسيع الإتاحة خلال Microsoft Ignite. لذلك لا يعني الإعلان أن جميع مزايا Guardian Agents أصبحت متاحة لكل العملاء.
امتداد لمشروع أُعلن عنه في يوليو
كانت مايكروسوفت قد قدمت Project Perception في يوليو بوصفه نظامًا يجمع الإشارات الأمنية والسياق والنماذج ووكلاء متخصصين، وحددت 3 أغسطس موعدًا لبدء معاينته العامة. وتعمل فيه فرق حمراء لاكتشاف مسارات الاختراق، وزرقاء لتحليل المخاطر، وخضراء لتنفيذ إجراءات التصحيح.
ويركّز التوسع الجديد على الوكيل داخل المؤسسة: من يملكه، وما المهمة التي ينفذها، وأي صلاحيات يحتاجها، وكيف تتغير تلك الصلاحيات أثناء العمل. والهدف هو احتواء الأخطاء قبل أن تتحول إلى تأثير واسع في أنظمة الشركة.