


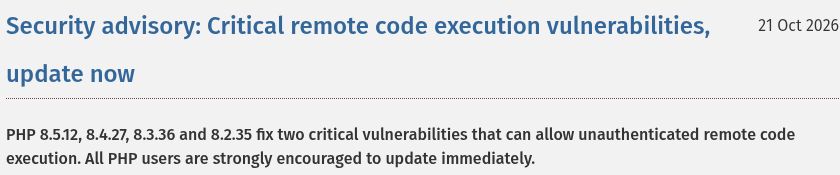
أصدر مشروع PHP في 21 أكتوبر 2026 تحديثات أمنية عاجلة لمعالجة ثغرتين حرجتين قد تسمحان لمهاجم غير مسجّل الدخول بتنفيذ تعليمات برمجية على خوادم المواقع، عند توافر ظروف الاستغلال. وتشمل الإصدارات المصححة PHP 8.2.35 و8.3.36 و8.4.27 و8.5.12، مع دعوة مسؤولي الخوادم إلى التحديث فورًا، وفق التنبيه الرسمي.
خلل في إدارة الذاكرة ومعالجة الأخطاء
تحمل الثغرة الأولى المعرّف CVE-2026-109618، وترتبط بطريقة تعامل المحرك مع نفاد الذاكرة، إذ قد تبقى بيانات داخلية غير مكتملة ثم تُستخدم على نحو غير آمن. أما الثانية، CVE-2026-109619، فتتعلق ببقاء حالة داخلية تشير إلى ذاكرة جرى تحريرها، قبل أن يعيد طلب لاحق استخدام تلك الحالة.
وتبلغ شدة الثغرتين 9.2 من 10، بحسب مؤسسة PHP. وقد ثبت تنفيذ تعليمات برمجية عن بُعد في بيئة Apache مع mod_php، بما في ذلك مسار يبدأ قبل تشغيل شيفرة التطبيق نفسه. لكن تفاصيل الاستغلال تختلف تبعًا للإصدار والإعدادات وطريقة تشغيل PHP؛ فلا تعني الخطورة أن كل خادم يُستغل بالطريقة ذاتها. وتشرح مؤسسة PHP خلفية الخلل وعملية إصلاحه.
المواقع المعرضة والإصدارات المطلوبة
يشمل التحذير بيئات PHP التي تستقبل طلبات الويب، ومنها PHP-FPM وmod_php وphp-cgi وFrankenPHP وLiteSpeed. وفي الفروع المدعومة، يجب استبدال الإصدارات الأقدم من 8.2.35 أو 8.3.36 أو 8.4.27 أو 8.5.12 بالإصدار المصحح المناسب لفرعها، أو بحزمة موثوقة تتضمن الإصلاح.
أما PHP 8.1 وما قبله، فلم تعد تتلقى تحديثات اعتيادية من المشروع. وقد توفر توزيعات لينكس وجهات الدعم طويل الأجل إصلاحات منقولة إلى حزمها، لذلك ينبغي مراجعة مزوّد الاستضافة أو التوزيعة، أو الانتقال إلى إصدار مدعوم. وأتاح الفريق أيضًا تعديلات مصدرية محدودة لفروع 7.4 و8.0 و8.1 لمساعدة من يبنون الحزم بأنفسهم.

دور الذكاء الاصطناعي في اكتشاف الخلل
تقول OpenAI إن شركة Calif استعانت بنموذج GPT-5.6 Sol ضمن مبادرة Patch the Planet، فيما اكتشف باحثو Wiz المشكلات بصورة مستقلة أيضًا. وتولى مطورو PHP قيادة الإصلاحات، بمشاركة جهات أمنية ومزوّدي خدمات لتجهيز الحماية قبل الكشف العام.
وأوضحت Wiz أنها استخدمت أدوات ذكاء اصطناعي للتحليل والتحقق، وأظهرت اختبارات على WordPress وDrupal وJoomla آثارًا تشمل تنفيذ التعليمات وتسريب بيانات من ذاكرة العمليات. هذه أمثلة بحثية على نطاق التأثير، وليست إعلانًا عن اختراق جميع المواقع التي تستخدم تلك الأنظمة.
ما المطلوب من أصحاب المواقع؟
لأن الخلل داخل محرك PHP، فإن تحديث نظام إدارة المحتوى أو إضافاته وحده لا يعالج المشكلة. على صاحب الموقع التأكد من مزوّد الاستضافة أن بيئة تشغيله حصلت على الإصلاح، لا الاكتفاء بظهور الموقع بصورة طبيعية.
ويؤكد فريق PHP أن إجراءات التخفيف المؤقتة لا تغطي جميع المسارات، وأن تثبيت الإصلاح هو الحل الكامل. لذلك ينبغي التعامل مع الحماية المؤقتة بوصفها إجراءً مساعدًا أثناء التحديث، لا بديلًا عنه.