فصل الموظف المسؤول عن حادثة إرسال التحذير الخاطئ في هاواي

في الأسبوع الثاني من هذا العام، حبس المقيمون في جزيرة هاواي أنفاسهم بعد تلقيهم رسالة عاجلة على أجهزة هواتفهم تخبرهم بأن المنطقة ستتعرض لضربة صاروخ باليستي، كما طلبت الرسالة منهم الاحتماء بأقرب ملجأ على الفور، ليتبين لاحقاً بعد وقت قصير أن الإنذار المرعب كان خاطئاً!

بالتأكيد فإن الأمر لم يمر بهذه البساطة وبدأت وقتها السلطات التحقيق في الحادثة والعوامل المسببة لها، واليوم لدينا بعض من نتائج هذا التحقيق، حيث أصدرت لجنة الاتصالات الفيدرالية في الولايات المتحدة الأمريكية تقريراً أولياً عن الحادثة ذُكر فيه أن العامل المسؤول عن إرسال الإنذار الخاطئ أخبر السلطات بأنه كان يعتقد أن الولاية تتعرض لهجوم باليستي بالصواريخ!

كما أضاف التقرير بأن الإنذار الخاطئ كان سببه خطأ بشري وذلك بعد أن أخطأ العامل المسؤول في اختيار الأمر الصحيح من قائمة الخيارات في لوحة التحكم المسؤولة عن إصدار التحذيرات العاجلة.

ويوضح التقرير بأن الخطأ الحاصل وقع خلال تبديل نوبة العمل بين العاملين المسؤولين في مركز التحكم، حيث قام أحد العمال المختصين ببث رسالة تحذيرية لبقية العمال ولكنها كانت رسالة تدريب في حال وقوع حادث عاجل ولم تكن رسالة تحذير حقيقية.

رسالة التدريب تم فهمها بشكل صحيح من قبل جميع العمال المتواجدين في غرفة التحكم، لكن لسوء الحظ أن ذلك لم ينطبق على الموظف الذي قام بإصدار التحذير مسبباً واحدة من أكبر موجات الرعب في الولاية.

وفي تقرير آخر أصدرته السلطات المحلية في وقت لاحق، بيّن المسؤولون أن العامل المسبب للخطأ كانت له بعض المشاكل السابقة المتعلقة بتحديد رسائل التحذير الحقيقية واختيار الأوامر المناسبة، حيث تم فصله من وظيفته في وكالة إدارة الطوارئ حسب المعلومات الواردة في التقرير.

 

مقالات قد تعجبك:
هاواي تحبس أنفاسها بعد إنذار خاطئ باقتراب صاروخ باليستي منها
الرئيس ترامب يبيع النرويج طائرات حربية موجودة “فقط” في Call of Duty
الإدارة الأمريكية غير مهتمة ببناء شبكات الجيل الخامس حالياً
الأسباب وراء صياغة قانون جديد يحظر أجهزة Huawei و ZTE في الولايات المتحدة الأمريكية
أشخاص من روسيا موّلوا إعلانات في فيس بوك للتأثير على الانتخابات الأمريكية

تطبيق أندرويد سيحول هاتفك إلى نظام حماية منزلي

أطلق العميل السابق لدى وكالة الأمن القومي الأمريكي إيدوارد سنودن Edward Snowden تطبيقاً جديداً لأجهزة الأندرويد يقوم بتحويل أي جهاز أندرويد (رخيص ) إلى نظام حماية منزلي متكامل .

ويحمل هذا التطبيق اسم هافن Haven ويستخدم العتاد المدمج في الهاتف- أي الكاميرا والميكروفون وأجهزة الاستشعار الضوئية ومشعرات التسارع – من أجل مراقبة وتأمين أي مكان .

حيث يجب وضع هاتف الأندرويد في المكان الذي ترغب بمراقبته ليقوم الجهاز بالتقاط الصور وتسجيل الأصوات لأي شخص يدخل الغرفة ثم يقوم بإرسالها إلى هاتفك الأساسي الخاص بك من أجل تحذيرك من أي نشاط مريب .

ويستطيع التطبيق أيضا أن يسجل الاضطرابات الضوئية – مثل ضوء مصباح يدوي في غرفة مظلمة – باستخدام نفس التقنية المدمجة التي تضبط سطوع الشاشة عندما تتغير ظروف الإضاءة.

ويتم إرسال الصور وتسجيلات الصوت بين الهاتفين بطريقة آمنة ومباشرة من خلال تطبيق سيجنال Signal وهو تطبيق تراسل مشفر ولذلك فإن كل بايت من البيانات يكون محميا عن طريق تقنية التشفير نهاية لنهاية end-to-end  .

فإذا كنت لا ترغب في تسلّم تحديثات لحظية عن طريق Signal  يمكنك استعراض سجل الهاتف الذي تم تنصيب تطبيق Haven عليه، سواء كان ذلك عن بُعد باستخدام متصفح Tor أو على الهاتف نفسه.

في النهاية يمكنك تحميل التطبيق بنسختة التجريبية بيتا من هنا 

يمكن لتطبيقات آيفون بصلاحيات الكاميرا التجسس عليك سراً

حذر أحد المهندسين العاملين في شركة غوغل Google و هو المهندس فيليكس كراوس Felix Krause من أمر خطير لمستخدمي أجهزة آبل  العاملة بنظام آي أو إس iOS .

حيث قال المهندس Krause أن نظام التشغيل iOS يسمح للتطبيقات التي تملك صلاحيات الوصول إلى الكاميرا بالتقاط صور و فيديوهات بشكل خفي دون معرفة المستخدم .

و أوضح المهندس في اتصال مع موقع TNW أنه عمل على اكتشاف هذا البحث خارج أوقات العمل و بشكل مستقل عن شركة غوغل Google .

و قد أوضح من خلال هذا البحث أن إعطاء الإذن للوصول إلى الكاميرا لأحد التطبيقات سيمكن هذا التطبيق من الوصول إلى كلا الكاميرتين الأمامية و الخلفية ، و بالتالي سيكون بإمكانه التقاط الصور أو الفيديوهات في أي وقت يكون التطبيق فيه في المقدمة ثم رفع هذه الصور أو الفيديوهات مباشرة و تشغيل  مميز الوجه في الوقت الحقيقي من أجل قراءة تعابير الوجه .

و كل هذا يتم دون أي تنبيه أو إشارة تمكنك من معرفة أن الهاتف يلتقط صورة . لا صوت ، لا ضوء ، لا ضوء الليد LED .

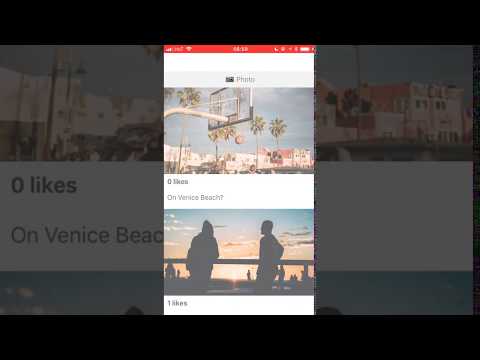
و قد شارك المهندس توضيح لهذه القضية عبر موقع اليوتيوب Youtube ( شاهد الفيديو أسفل المقالة ) .

و الأمر الأسوء  هو أنه يمكن لأي شخص يتمكن من اختراق هذه الأذونات أن يقوم بتحليل الصورة من أجل تعيين المستخدم، و البحث عن صور أخرى خاصة بمالك الجهاز ، أو حتى مشاهدتك و أنت في الحمام مثلاً ، و إمكانية بث هذا الفيديو ليشاهده الآخرون .

و يقول المهندس أنك لا تستطيع فعل الكثير من أجل إيقاف هذا الأمر على الرغم من أنه هناك خيارات قليلة ، إلا أنه ولا واحدة منها صممت بشكل خصوصي لهذا الأمر كما أنها ليست عملية و لا توفر تجربة انسيابية و بسيطة للمستخدم .

واحدة من الخيارات هي القيام بتغطية الكاميرا بغطاء عند عدم استخدامها ، حيث يمكن أن تجد عدد كبير من مثل هكذا ملحقات عبر موقع أمازون Amazon ، أو يمكن إلغاء أذونات الوصول إلى الكاميرا لجميع التطبيقات دون أن نغفل أنه بهذه الطريقة فإن وظائف بعض التطبيقات لن تعمل مثل التقاط الصور و إرسالها مباشرة من تلك التقاط الصور.

و قام هذا الباحث بتقديم هذه الشكوى إلى شركة آبل Apple . كما قدم بعض النصائح للشركة من أجل التعامل مع هذه القضية بقدر أكبر من المسؤولية ، و من هذه النصائح هو جعل أذونات الوصول إلى الكاميرا مؤقتة ، أو على الأقل عرض تنبيه عندما يقوم الجهاز باستخدام الكاميرا .

يذكر أن شركة غوغل Google قامت مسبقاً باكتشاف ثغرات في منتجات المنافسين لأكثر من مرة ، حيث قامت العام الماضي باكتشاف أخطاء قاتلة في تطبيق مضاد الفيروسات الخاص بأجهزة الماك Mac بالإضافة إلى فضح العديد من العيوب في برنامجي مايكروسوفت إيدج Microsoft Edge و إنترنت إكسبلورر  Internet Explorer و هما متصفحي الإنترنت الخاصين بشركة مايكروسوفت Microsoft

فيديو من المهندس Felix Krause يثبت ما قاله :