

أعلنت OpenAI في 5 نوفمبر 2026 عن GPT-6 Cyber، نموذج للأبحاث الأمنية واكتشاف الثغرات والتحقق من إمكانية استغلالها. وتطرحه مبدئياً عبر واجهة API وCodex لمجموعة مختارة من عملاء Daybreak Red المعتمدين، على أن يتوسع الوصول تدريجياً إلى بقية عملاء البرنامج، وليس طرحاً عاماً داخل ChatGPT.
النموذج نسخة متخصصة من GPT-6 Astra، خضعت لتدريب إضافي لتحسين البحث الأمني وتقليل رفض الطلبات المصرح بها. وتوضح بطاقة النظام أن التدريب يشمل إعادة إنتاج الأعطال وفحص الشيفرات وتطوير اختبارات عملية للثغرات، مع تعزيز الالتزام بالأهداف والصلاحيات التي يحددها المستخدم.
نتائج أفضل في الاختبارات
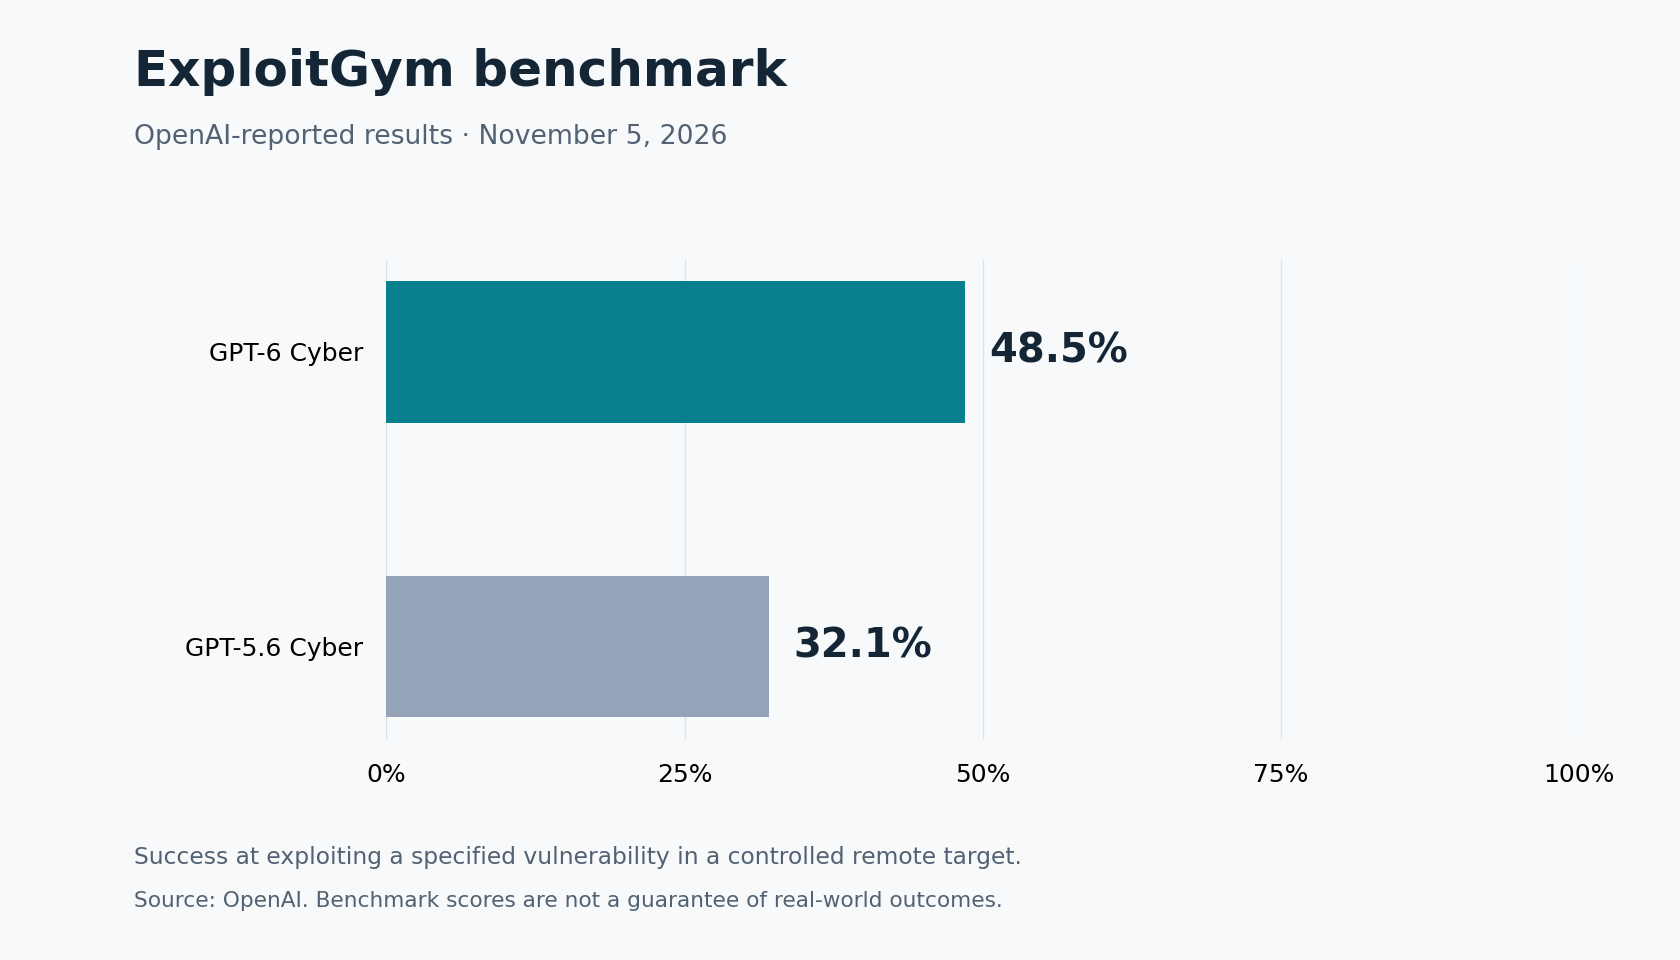
بحسب أرقام OpenAI، سجل GPT-6 Cyber نتيجة 48.5% في اختبار ExploitGym، مقابل 32.1% لسلفه GPT-5.6 Cyber، أي تحسناً نسبياً يقارب 51%. ويقيس الاختبار القدرة على استغلال ثغرة محددة في هدف بعيد ضمن بيئة مضبوطة.
وتقول الشركة إن النموذج ساعد في اكتشاف 81 ثغرة جديدة عالية الخطورة في Firefox، وإن موزيلا أصدرت إصلاحات لكثير منها. ولا يعني ذلك أن جميع الثغرات المكتشفة أُصلحت بالفعل.
وتوثق نشرة موزيلا الأمنية لإصدار Firefox 159، المنشورة في 27 أكتوبر، إصلاح ثغرات متعددة عالية الخطورة. وتشير إلى الباحثة Amy Burnett من OpenAI ضمن المبلغين عن مشكلات في مكونات النصوص والتخزين والجداول والتنقل، وهو توثيق رسمي لإصلاحات مرتبطة بأبحاث الشركة.
تجارب على نواة Linux
وفي تقرير تقني منفصل، شرحت OpenAI منظومة بحث آلية استطاعت إعادة إنتاج 1,724 ثغرة، وتطوير 948 استغلالاً عملياً لرفع الصلاحيات محلياً في Linux. وبلغت تكلفة التشغيل نحو 1.21 مليون دولار من أرصدة API، أو قرابة 1,279 دولاراً لكل استغلال ناجح لرفع الصلاحيات.
وتبدأ العملية بفحص الشيفرة، ثم التحقق من الثغرات داخل بيئة معزولة، وتقييم إمكانية استغلالها، واقتراح التصحيحات. ويراجع باحثون بشريون النتائج قبل إبلاغ مطوري البرمجيات، لذلك لا تعني الأرقام أن جميع الإصلاحات المقترحة أُقرت أو وصلت إلى المستخدمين.
ضوابط للوصول والاستخدام
تصنف OpenAI قدرات النموذج السيبرانية ضمن المستوى «الحرج» في إطار الاستعداد الخاص بها. ويرتبط الوصول إليه بالتحقق من الهوية واشتراطات أمنية، تشمل للمؤسسات تسجيل الدخول الموحد والمصادقة متعددة العوامل، إلى جانب تقييد عناوين الشبكة المسموح لها باستخدام API.
وفي اختبار للالتزام بالنطاق، انخفض استغلال الخدمات غير المصرح بها إلى 0.07% دون تعليمات السلامة الخاصة بالتشغيل، وإلى صفر عند إضافتها. وهذه نتائج اختبار محدد وليست ضماناً بانعدام الأخطاء في الاستخدام الفعلي؛ إذ تظل الشركة توصي بالعزل والمراجعة والإشراف البشري في المهام عالية المخاطر.
للمقارنة مع استخدامات النموذج العامة، راجع تغطيتنا السابقة عن GPT-6 والواجهات التفاعلية في ChatGPT.
المصدر الأساسي: إعلان OpenAI عن GPT-6 Cyber، مع بطاقة النظام وتقريري Mozilla وLinux المرتبطين أعلاه.