تحديث أمني من مايكروسوفت يتسبب في مشكلة في الأجهزة التي تتضمن نظامي ويندوز ولينكس

تسبّب أحدث تحديث أمني ​​شهري من شركة مايكروسوفت Microsoft في إحداث مشاكل في أنظمة التشغيل ويندوز Windows ولينوكس Linux ثنائية التشغيل.

وأصدرت شركة البرمجيات العملاقة تصحيحًا أمنيًا الأسبوع الماضي لإصلاح ثغرة أمنية عمرها عامين في أداة تحميل التشغيل مفتوحة المصدر GRUB التي تستخدمها الكثير من أجهزة Linux.

لم يكن من المفترض أن يصل تصحيح Microsoft إلى الأجهزة ذات النظام الثنائي، لكن الكثيرين اكتشفوا ذلك وهو الآن يمنع عملية إقلاع نظام لينوكس Linux بشكل صحيح.

وأشارت تقارير موقع Ars Technica إلى أن العديد من مستخدمي نظام التشغيل Linux المزدوج شاهدوا رسائل أخطاء مثل “انتهاك سياسة الأمان”، بالإضافة إلى أخطاء “حدث خطأ خطير”.

هناك تقارير عن مشكلات عبر منتديات Reddit ومنتديات Ubuntu وأماكن أخرى، وتأثرت التوزيعات بما في ذلك Ubuntu وDebian وLinux Mint وZorin OS وPuppy Linux جميعًا بتصحيح Microsoft.

كان من المفترض أن يعمل التحديث على إصلاح ثغرة أمنية تسمح للمتسللين بتجاوز Secure Boot، وهي تقنية تستخدم على نطاق واسع في توزيعات Windows وLinux لضمان عدم تحميل البرامج الثابتة الضارة على الأجهزة أثناء التمهيد.

قالت Microsoft في وقت سابق من هذا الشهر إنها ستطبق ‘تحديث Secure Boot Advanced Targeting (SBAT) لمنع أدوات تحميل التمهيد الضعيفة لنظام التشغيل Linux والتي يمكن أن يكون لها تأثير على أمان Windows’.

لكن التحديث لن يتم تطبيقه على أنظمة التشغيل المزدوج التي تعمل بنظام التشغيل Windows. وLinux لذلك ‘لا ينبغي أن يؤثر على هذه الأنظمة’.

لم تعلق مايكروسوفت Microsoft على المشكلات التي تسبب فيها التحديث، ولكن هناك حل بديل لمستخدمي Ubuntu يتضمن تعطيل Secure Boot على مستوى BIOS ثم تسجيل الدخول إلى حساب مستخدم Ubuntu وفتح محطة طرفية لحذف سياسة SBAT الخاصة بشركة Microsoft.

وتستخدم مايكروسوفت التمهيد الآمن Secure Boot في نظام التشغيل Windows منذ سنوات، وجعلت من المتطلبات الأساسية لنظام التشغيل Windows 11 استخدام التكنولوجيا للحماية من برامج BIOS الجذرية.

لقد وجد الباحثون الكثير من الثغرات الأمنية في Secure Boot على مر السنين، ومؤخرًا تم اكتشاف أن Secure Boot معطل تمامًا على العديد من أجهزة الكمبيوتر.
مقالات قد تعجبك

واتساب تختبر ميزة مفيدة جداً لمنع المراسلات المزعجة
ميزة جديدة في Gmail لتحسين وتدقيق مسودات البريد الإلكتروني قبل إرسالها
جوجل تختبر ميزة جديدة لتسهيل الوصول إلى كلمات المرور المحفوظة عبر أجهزة أخرى
ما هو بيوس BIOS في أجهزة الكمبيوتر؟ وهل من الضروري تحديثه؟
كيفية حذف الملفات المؤقتة على نظام التشغيل ويندوز 10

الأمم المتحدة تعرّضت للاختراق وسرقة 400 جيجابايت من البيانات

من الطبيعي أن نسمع عن عمليات اختراق كبيرة للشركات التجارية حول العالم، كما أنه من غير المستغرب أن نسمع عن عمليات اختراق متعلقة بحكومات دول ولو كانت كبيرة.

لكن أن نسمع عن عملية اختراق تخص مؤسسة كبيرة بحجم الأمم المتحدة فهذا قد لا يتكرر كثيراً نظراً لغرابته ولأن المؤسسة تضم أصلاً جميع دول العالم.

حيث أفادت مصادر بأن المخدمات التابعة للأمم المتحدة في جنيف وفيينا قد تعرّضت لعملية اختراق العام الماضي من جهة مجهولة الهوية.

وبحسب تلك المصادر فإن عملية الاختراق قد سمحت للمتسللين بسرقة 400 جيجابايت من البيانات السرية التي تحتفظ بها الأمم المتحدة.

لم تفصح الأمم المتحدة عن عملية الاختراق، فهي غير ملزمة مثل بقية الشركات أو الحكومات بقوانين الشفافية مع المستخدمين وبالإفصاح عن مثل هذه الاختراق.

وذلك لأنها ليست شركة تجارية ولديها مستخدمين أولاً، وثانياً بسبب أهميتها وحجمها الكبير الذي يضعها فوق أي قانون.

لكن العملية الأمنية لم تبقَ سرية حيث تسربت وثائق من داخل الأمم المتحدة كشفت عن حدوث عملية الاختراق في وقت ما من العام الماضي.

لم تكشف الوثائق عن الجهة المسؤولة عن تنفيذ عملية اختراق هامة بهذا الحجم ويبدو أن المسؤولين في الأمم المتحدة لم يتمكنوا من معرفة من قام بعملية التسلسل هذه.

حيث تشير الوثائق إلى أن المتسللين قد استعموا ثغرة في برنامج SharePoint من مايكروسوفت وبدعم من برمجيات متطورة غير معروفة في الوقت الحالي.

والأسوأ من ذلك فقد استطاع المتسللون حذف سجل نشاطهم ولم يتمكّن المسؤولون في الأمم المتحدة من تحديد المعلومات التي تمت سرقتها ولم يتمكنوا أيضاً من تتبع المتسللين.

هذا وقد ذكرت الوثائق المسربة احتمالية وصول القراصنة إلى السجلات والمعلومات الحساسة الخاصة بمنظمة حقوق الإنسان والتي تحتوي بيانات حول الانتهاكات المتنوعة في دول العالم.

الجدير بالذكر أن عملية الاختراق هذه ليست لمرة الأولى في تاريخ الأمم المتحدة، حيث استطاعت مجموعة من القراصنة الصينيين التسلل إلى مخدمات الأمم المتحدة في عام 2016 وسرقة بيانات تخص الموظفين هناك.

مقالات قد تعجبك:

جولة افتراضية في المرآب الذي بدأت به شركة جوجل!
الواقع الافتراضي اليوم هو البداية لما هو آت في المستقبل
فيسبوك يستخدم رقم الهاتف المحمول لاستهداف المستخدمين بالإعلانات
كيفية حذف صوت مقطع الفيديو عند نشره على إنستغرام
هل قفل الهاتف بالبصمة أو بالوجه آمن تماماً؟

اختراق أنظمة OnePlus وسرقة بيانات بعض المستخدمين

تعرّضت الأنظمة الخاصة بشركة OnePlus الصينية إلى اختراق أمني بحسب ما كشفت عنه الشركة رسمياً والتي قالت أن مجموعات المخترقين قامت بسرقة بعض بيانات المستخدمين.

بحسب بيان الشركة فإن بيانات المستخدمين المستهدفة شملت الأسماء وعناوين البريد الإلكتروني وعناوين الشحن وأرقام الهواتف.

في حين أكّدت الشركة أن البيانات الأكثر حساسية مثل كلمات المرور أو أرقام بطاقات الدفع الإلكتروني ما زالت آمنة ولم تتعرض لأي اختراق.

وبحسب OnePlus فقد تم اكتشاف الاختراق الأمني أثناء متابعة فريق السلامة في الشركة للأنظمة الخاصة مما أدى إلى اكتشاف ثغرة أمنية سمحت لأطراف خارجية بالوصول إلى بيانات الشركة.

تؤكد الشركة على أن نسبة المستخدمين المتأثرين بالاختراق الأخير لم تكن كبيرة وأن الوصول إلى البيانات كان محصوراً بالبيانات العامة.

ومع ذلك، فقد اتخذت الشركة إجراء فوري من خلال إعلام المستخدمين المتأثرين بواسطة رسائل البريد الإلكتروني وقد تضمّنت الرسائل إجرءات إضافية للتأكد من سلامة حسابات الأشخاص.

إذا كنت واحداً من عملاء الشركة، فمن المفترض أن تصلك رسالة بريد إلكتروني تشرح لك تفاصيل الاختراق الأخير وتطلب منك أية إجراءات أمنية تراها الشركة ضرورية.

أما في حال لم تصلك أي رسالة، فهذا يعني أنك لم تكن من ضمن المستخدمين المتأثرين بالاختراق الأمني الذي استهدف أنظمة الشركة.

وأكّدت OnePlus أنها معنية بسلامة وأمن المعلومات الشخصية التابعة للمستخدمين وأنها ستبذل كل ما بوسعها منعاً لحدوث أي اخترقات مشابهة.

الجدير بالذكر أن أنظمة الشركة في العام الماضي كانت قد تعرّضت لاختراق أمني أيضاً، ولكنه كان أكثر خطورة لأنه استهدف بيانات المستخدمين الحساسة.

مقالات قد تعجبك:

كيفية تحديد معلومات جهاز أندرويد لتحميل ملفات APK الصحيحة
كيف يحصل أي جهاز على عنوان IP خاص به؟
كيف يعلم أندرويد إن كانت شبكة الواي فاي سريعة أم بطيئة قبل الاتصال؟
كيف تربح قنوات اليوتيوب المال؟
كيفية منع التشغيل التلقائي للفيديوهات في كروم

آبل أصلحت خطأ iOS في أحد الإعلانات ولم تصلحه في الحقيقة

نشرت شركة آبل Apple الأسبوع الماضي إعلاناً جديداً لهاتفها الرائد آيفون إكس، حيث يعرض الإعلان ميزة فك قفل الهاتف عبر التعرف على الوجه بتقنية FaceID.

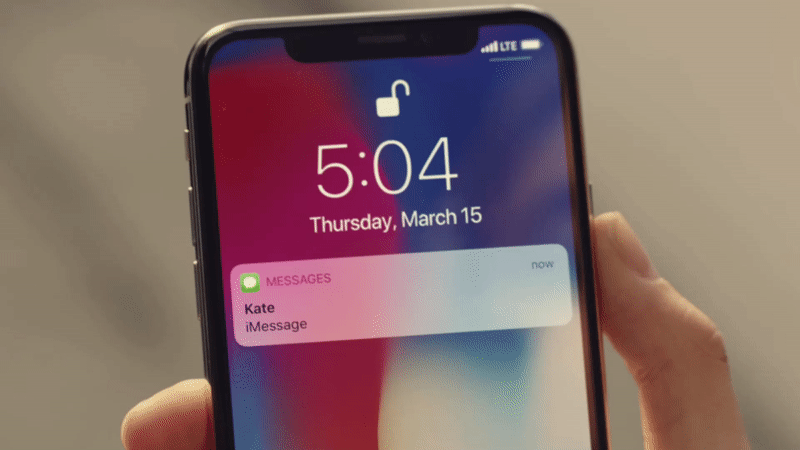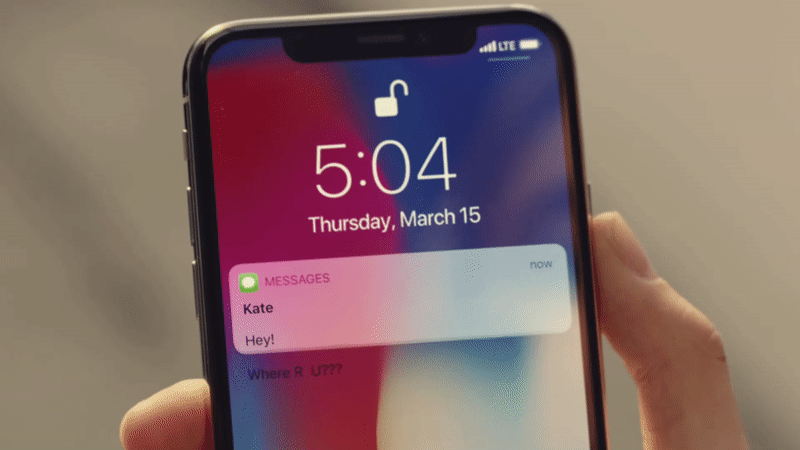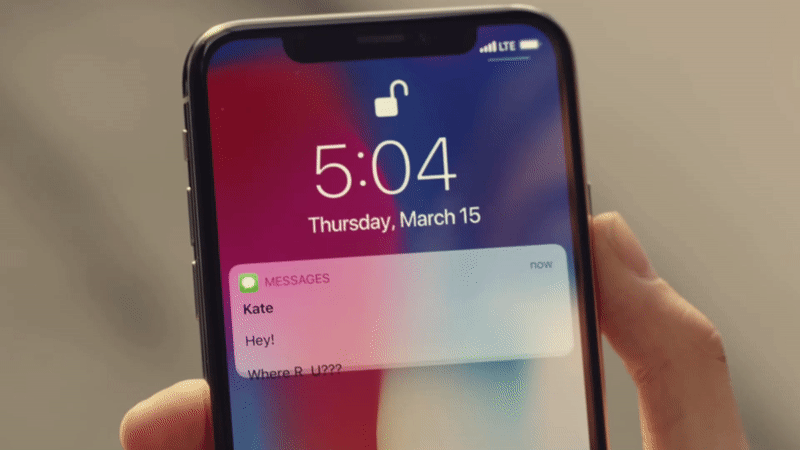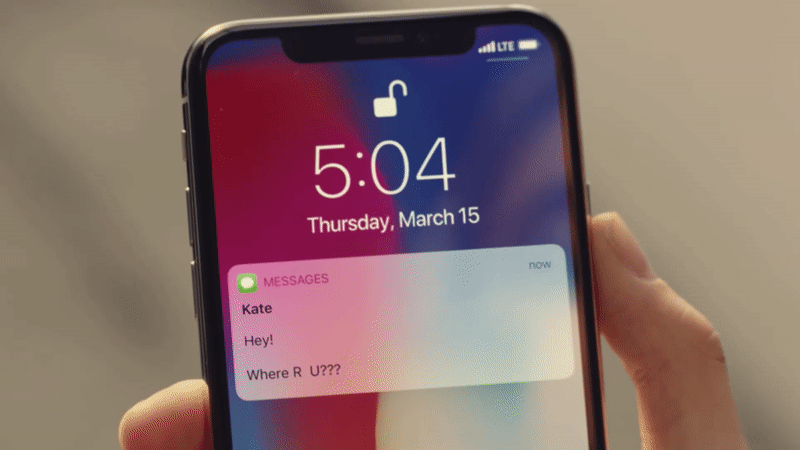
لكن الإعلان أظهر أحد الأخطاء التي يعاني منها نظام iOS 11، حيث يظهر نص رسالة iMessage خارج المكان المخصص له بطريقة مزعجة.

وعلى الرغم من أنها مشكلة صغيرة نسبياً لكن الشركة قررت إصلاحها في الإعلان من خلال إعادة تصوير المشهد الذي يحتوي على الخطأ بطريقة ما دون الحاجة إلى إعادة نشر الفيديو من جديد على يوتيوب.

ليس من الواضح ما إذا كان هذا يعني أن الشركة تخطط الآن لإصلاح الخطأ في تحديث iOS 11.3 القادم، ولكن على الأقل أصبحنا متأكدين بأن الشركة تعلم بهذه المشكلة.

الخطأ كما ظهر في الإعلان قبل إصلاحه

بعد إصلاح الخطأ في الإعلان

الجدير بالذكر أن نظام التشغيل iOS 11 تضمّن عدداً من أخطاء واجهات المستخدم، بما في ذلك النص غير المنتظم في App Store ومشاكل دوران شاشة الهاتف.

حيث تفيد التقارير بأن شركة آبل ستركز على الموثوقية والأداء في نظام التشغيل iOS 12 أكثر من تركيزها على الميزات الجديدة، كما وتشير بعض التقارير إلى نيّة الشركة تأخير بعض ميزات iOS الرئيسية، وستعمل على إصلاح الاخطاء الحالية.

يجب أن يعني ذلك أن الشركة لن تضطر إلى تعديل إعلاناتها في المستقبل لتفادي هذه الأنواع من أخطاء نظام التشغيل iOS 11 الشائعة بدرجة كافية للظهور في إعلان تلفزيوني.

https://www.youtube.com/watch?v=-pF5bV6bFOU


مقالات قد تعجبك:
أخطاء iOS 11 أصبحت شائعة حتى أنها ظهرت في إعلان آيفون إكس
مستخدمو آيفون وساعة آبل يفعّلون وضع الطوارئ بالخطأ
آبل تخطط لافتتاح مراكز طبية خاصة بموظفيها
حساس لقياس نسبة البوتاسيوم في الدم في ساعة آبل الذكية
آبل ستطلق نسخة أرخص من MacBook Air لزيادة مبيعاته

أخطاء iOS 11 أصبحت شائعة حتى أنها ظهرت في إعلان آيفون إكس

إذا كنت من المعجبين بإعلان شركة آبل Apple الأخير عن هاتفها الرائد iPhone X، فلا بد أنك لم تنتبه للخطأ الصغير في الرسوميات (Animation) الذي ظهر خلال الإعلان.

وعلى الرغم من أن الخطأ يبدو صغيراً إلا أنه غير مقبول ضمن إعلان تجاري من المفترض أن إنتاجه تم بدقة عالية.

الخطأ الذي ظهر في الإعلان يتمثّل بهبوط نص رسالة iMessage من المكان المخصص لظهوره بطريقة مزعجة، حيث لاحظ هذا الخطأ المحرر Benjamin Mayo والذي عبّر عن استغرابه من عدم ملاحظة هذا الخطأ قبل نشر الإعلان.

خاصةً أنه قام بالحديث عن هذه المشكلة بالتحديد في الرسوميات ضمن تقرير أرسله إلى الشركة، في الحقيقة إن هذه المشكلة هي واحدة فقط من مجموعة مشاكل ازدحم بها نظام التشغيل iOS 11.

مثل مشاكل واجهة المستخدم في تطبيق الموسيقى، والنص غير المنسّق في متجر App Store، أضف إلى ذلك بعض المشاكل في تدوير شاشة الهاتف.

وعلى الرغم من أن هذه المشاكل تبدو بسيطة بالنسبة لمشاكل الثغرات الأمنية التي تصدّرت عناوين أخبار الشركة في الفترة الأخيرة، إلا أنها تضيف تجربة سيئة للمستخدم مع النظام، حيث بدأت الشكاوى تزيد حول هذه المواضيع ليس فقط في الفترة الأخيرة، وإنما منذ النسخة iOS 7 من نظام تشغيل الشركة.

هنالك مؤشرات على أن شركة آبل ترغب بالتركيز على الوثوقية والأداء في نظام التشغيل القادم iOS 12 أكثر من التركيز على إضافة الميزات الجديدة، كما تحدثت بعض التقارير عن نيّة الشركة تأجيل بعض الإضافات الرئيسية لنظام iOS، وهي تخطط الآن لإزالة الأخطاء من برمجياتها.

نأمل أن ذلك سيؤدي بدوره إلى عدد أقل من الثغرات المحرجة التي تسبب انهيار أجهزة آيفون، بالإضافة إلى عدد أقل من أخطاء الرسوميات ومشاكل واجهة المستخدم التي ظهرت بوضوح خلال الفترة السابقة، وسنكتشف ذلك على الأرجح عندما نسمع المزيد عن iOS 12 في شهر حزيران القادم.

الفيديو التالي يعرض الإعلان كاملاً والذي يحتوي على الخطأ:

https://www.youtube.com/watch?v=-pF5bV6bFOU


مقالات قد تعجبك:
آبل ترسل تحديث iOS لإصلاح ثغرة الحرف الهندي
اكتشاف ثغرة جديدة في iOS وآبل وعدت بإصلاحها
خطأ في بعض أجهزة آيفون 7 وآبل تعرض الإصلاح المجاني
ثغرة برمجية تسبب تجمّد هواتف آيفون ما الحل ؟
إصلاح HomePod من آبل سيكلّف كشراء واحد جديد تقريباً