تسريب بيانات جميع مستخدمي واتساب في العالم

يعتبر تطبيق واتساب من أشهر تطبيقات المراسلة في العالم، ويعود نموه جزئيًا إلى سهولة العثور على مستخدميه، حيث كل ما نحتاجه هو رقم هاتفهم.

ولكن هذه السهولة في الوصول إلى المستخدمين قد تُستخدم بطريقة أخرى، حيث كشف باحثون نمساويون عن ذلك، حيث تمكنوا من استخراج أرقام هواتف جميع مستخدمي واتساب البالغ عددهم 3.5 مليار مستخدم.

وتمكن الباحثون أيضًا من الوصول إلى صور الملفات الشخصية لحوالي 57% منهم، وللوصول إلى النصوص المكتوبة فيها لـ 29% منهم.

ولم يستخدم الباحثون أي خدعة قرصنة غير قانونية، كل ما فعلوه هو محاولة إضافة مليارات الأرقام بنفس الطريقة المعتادة.

حيث قام الباحثون بإضافة الأرقام رقماً تلو الآخر، ليخبرهم واتساب ما إذا كان الشخص الذي يستخدم هذا الرقم لديه حساب أم لا، ومن ثم يعرض صورة ملفه الشخصي ونص حسابه.

هذا كل شيء، هذا ما فعله هؤلاء الباحثون، ولكن على نطاق واسع، باستخدام واتساب ويب، واجهة الخدمة القائمة على المتصفح.

وتمكن باحثون من التحقق من حوالي 100 مليون رقم هاتف في الساعة في وقت سابق من هذا العام على الرغم من تحذير شركة ميتا، الشركة الأم لواتساب، من هذه المشكلة عام 2017 من قبل باحث آخر، إلا أنها فشلت في اتخاذ أي إجراء حيالها.

من جانبها، أكدت ميتا أن جميع هذه البيانات “معلومات أساسية متاحة للعامة“، وأن صور الملفات الشخصية والنصوص لم تكن متاحة للمستخدمين الذين اختاروا جعلها خاصة.

كما أكدت الشركة للجميع أنها “لم تعثر على أي دليل على استغلال جهات خبيثة لهذا المصدر”، و”لم يتمكن الباحثون من الوصول إلى أي بيانات غير عامة”.

مقالات قد تعجبك

جوجل تطلق نموذج الذكاء الاصطناعي Gemini 3
مايكروسوفت تكشف عن إضافة ميزات ذكاء اصطناعي إلى برامج Word وExcel وPowerPoint
مايكروسوفت تطلق منصة Agent 365 لإدارة وكلاء الذكاء الاصطناعي
جوجل توفر ميزة تعديل الصور في تطبيق صور جوجل

سامسونج تعترف بتعرضها لعملية اختراق بسيطة في شهر تموز الماضي

اعترفت شركة سامسونج Samsung بتعرضها لعملية اختراق من قبل هاكرز مجهولين في شهر يوليو/تموز الماضي.

وأكدت الشركة حصول طرف ثالث غير مصرح به على معلومات من بعض أنظمة سامسونج Samsung في الولايات المتحدة، بما في ذلك معلومات مثل الأسماء وأعياد الميلاد ومعلومات الاتصال ومعلومات تسجيل المنتج.

وقالت الشركة إنها اكتشفت الاختراق في الرابع من آب (أغسطس)، وهي تعمل حاليًا مع ‘شركة خارجية رائدة في مجال الأمن السيبراني’.

وبحسب صفحة الأسئلة الشائعة للشركة على الإنترنت فإن الشركة أرسلت رسائل بريد إلكتروني بشكل شخصي إلى العملاء الذين تأثروا على وجه التحديد، وستواصل القيام بذلك مع تقدم التحقيق.

ونفت الشركة حصول الهاكرز على أي بيانات هامة مثل أرقام الضمان الاجتماعي أو أرقام بطاقات الخصم / الائتمان، مؤكدة أن المعلومات التي تمت سرقتها تقتصر على بعض المعلومات الشخصية التي يمكن أن تكون مفيدة جدًا في هجمات الهندسة الاجتماعية.

ونصحت الشركة بعدم الحاجة إلى تغيير كلمة المرور للحسابات، أو اتخاذ أي خطوات محددة للحفاظ على أمان منتجات Samsung أو حسابات المستخدم.

ومع ذلك توصي الشركة بمراقبة أي نشاط غير عادي في حساب المستخدم، واليقظة أكثر يقظة عندما يتعلق الأمر برسائل البريد الإلكتروني المخادعة.

وقالت الشركة: “لقد اتخذنا إجراءات لتأمين الأنظمة المتأثرة، وقمنا بإشراك شركة خارجية رائدة في مجال الأمن السيبراني ونقوم بالتنسيق مع جهات إنفاذ القانون”.

وأضافت: “نريد أن نؤكد لعملائنا أن المشكلة لم تؤثر على أرقام الضمان الاجتماعي أو أرقام بطاقات الائتمان والخصم ، ولكن في بعض الحالات، ربما تكون قد أثرت على معلومات مثل الاسم والاتصال والمعلومات الديموغرافية وتاريخ الميلاد ومعلومات تسجيل المنتج.”

ينطبق هذا الكلام على أصحاب حسابات سامسونج Samsung في الولايات المتحدة فقط حيث أن الأنظمة الأمريكية هي تلك التي تم الوصول إليها بشكل غير مصرح به.

مقالات قد تعجبك

شركة Lenovo تكشف عن نظارات Glasses T1 والتي تظهر شاشة كبيرة أمام عيني المستخدم
آبل تصدر تحديثاً طارئاً لنظام التشغيل iOS 12
شركة AMD تعلن عن سلسلة معالجاتها الجديدة Ryzen 7000 المعتمدة على معمارية Zen 4
كيفية الحصول على رابط لصورة أو مقطع فيديو على إنستغرام
كيفية صنع (رمز) كود سبوتيفاي Spotify ومسحه (قراءته)
كيفية إصلاح مشاكل مزامنة ون درايف OneDrive من خلال إعادة تعيينه على ويندوز 10

لماذا تقوم الشركات بتوظيف الهاكرز؟

ليس كل المتسللين (القراصنة، الهاكرز) أشرار. للدفاع عن شبكة بشكل صحيح، تحتاج إلى معرفة نوع الهجوم الذي ستواجهه. فهل المخترق هو من يصنع أفضل أنواع الدفاعات أيضاً؟

ما هو الهاكر بالضبط؟

Hacker هي كلمة تم تغيير الغرض منها وتم محو معناها الأصلي بالكامل تقريباً. كانت تعني مبرمجاً موهوباً. كان الهاكر النمطي مهووساً بالبرمجة، غالباً مع استبعاد أي نوع من الحياة الاجتماعية العادية.

وبدلاً من ذلك، فإنه سيتبع معرفة منخفضة المستوى للأعمال الداخلية لأجهزة الكمبيوتر والشبكات، وقبل كل شيء، البرنامج الذي يتحكم في كل شيء.

بصرف النظر عن عدم وجود تفاعل اجتماعي، فإن القرصنة لا تعتبر أمراً سيئاً في حد ذاتها.

مع انتشار تكنولوجيا المعلومات، أصبحت الجريمة الإلكترونية أمراً محتملاً ثم واقعاً. الأشخاص الوحيدون الذين لديهم المهارات اللازمة لارتكاب الجرائم هم قراصنة الإنترنت، وبالتالي أصبح مصطلح الهاكر ملوثاً.

اطلب من شخص ما شرح معنى المتسلل (الهاكر) وسيصفه شخصاً لديه معرفة واسعة بأجهزة الكمبيوتر وأنظمة التشغيل والبرمجة والنية الإجرامية للوصول إلى أنظمة الكمبيوتر التي لا ينبغي أن يكون لديهم إمكانية الوصول إليها.

ولكن حتى ضمن هذا التعريف الجديد للقراصنة، هناك أنواع مختلفة من المتسللين:

  • هاكر (مخترق) القبعة السوداء هو الرجل السيئ الحقيقي. هو الذي يخرق الشبكات ويرتكب جرائم الإنترنت. يحاول كسب المال من خلال نشاطهم غير القانوني.
  • هاكر (مخترق) القبعة البيضاء لديه الإذن بمحاولة اختراق الشبكة. لقد تم تعيينه لاختبار أمان الشركة. لكن في الحياة نادراً ما تكون الأشياء بالأبيض والأسود.
  • هاكر (مخترق) القبعة الرمادية يتصرف مثل قراصنة القبعة البيضاء، لكنه لا يطلب الإذن مسبقاً. إنه يختبر أمان الشركة ويقدم تقريراً إلى النشاط التجاري على أمل الدفع لاحقاً.

إنه يخالف القانون (اختراق شبكة بدون إذن أمر غير قانوني)، حتى لو كانت الشركة ممتنة وتقوم بالدفع. من الناحية القانونية، يعمل متسللو القبعات الرمادية على الجليد الرقيق.

  • هاكر (مخترق) القبعة الزرقاء هو شخص ليس ماهر، لكنه تمكن من تنزيل برنامج هجوم منخفض المهارات. يستخدمها ضد شركة واحدة -لأي سبب كان- يرغب في إزعاجها.

قد يلجأ موظف سابق منزعج إلى مثل هذه التكتيكات، على سبيل المثال.

  • هاكر (مخترق) القبعة الحمراء هو الحارس الوحيد لعالم القرصنة. إنهم قراصنة يستهدفون قراصنة القبعة السوداء. مثل القبعة الرمادية، تستخدم القبعة الحمراء أساليب مشكوك فيها قانونياً.

مثل Marvel’s Punisher، فإنهم يعملون خارج القانون وبدون عقوبات رسمية.

  • متسلل القبعة الخضراء هو شخص يطمح إلى أن يصبح هاكر. هم الذين يسعون لأن يكونوا متسللي قبعة سوداء.

القبعة السوداء والقبعة البيضاء عبارة عن مصطلحات لا علاقة لها للعنصرية نأمل استبدالها بنفس الطريقة التي تم بها استبدال القائمة السوداء في نواة لينكس مثلاً!

ممثل التهديد Threat actor والمتسلل الأخلاقي Ethical hacker بدائل جيدة تماماً.

القراصنة المجرمون والقراصنة المحترفون:

قد يكون المتسللون المحترفون متسللين أخلاقيين يعملون لحسابهم الخاص، ومتاحين لاختبار دفاعات أي شركة تريد اختبار أمانها وقياسه.

قد توظف المنظمات بشكل مباشر قراصنة أخلاقيين خاصين بها. إنهم يعملون جنباً إلى جنب مع نظرائهم في دعم تكنولوجيا المعلومات لفحص واختبار وتحسين الأمن السيبراني للمؤسسة باستمرار.

الفريق الأحمر مكلف بمحاولة الوصول غير المصرح به إلى مؤسسته الخاصة، والفريق الأزرق مكرس لمحاولة إبعادهم.

أحياناً يكون الموظفون في هذه الفرق لوناً واحداً. إما أن تكون لاعباً في فريق أحمر أو أزرق. تحب المنظمات الأخرى تغيير الأمور مع انتقال الموظفين بشكل فعال بين الفرق واتخاذ موقف معارض للتمرين التالي.

تدير شخصيات الصناعة الملونة مثل Kevin Mitnick -الذي كان أحد أكثر المتسللين المطلوبين في العالم- شركات الاستشارات الأمنية الخاصة بهم.

تم البحث عن قراصنة مشهورين آخرين في وظائف رئيسية، مثل Peiter Zatko، الذي كان عضواً ذات مرة في مجموعة القرصنة الجماعية Cult of the Dead Cow.

في تشرين الثاني 2020، انضم إلى تويتر Twitter كرئيس للأمن بعد فترات عمل في Stripe و Google ووكالة البنتاغون للأبحاث والمشاريع الدفاعية المتقدمة.

Charlie Miller، المعروف بكشف نقاط الضعف في منتجات آبل Apple واختراق أنظمة التوجيه والتسارع في سيارة Jeep Cherokee، عمل في مناصب أمنية عليا في NSA و Uber و Cruise Automation.

يعمل بعض المتسللين المحترفين -ويتم تدريبهم من قبل- لدى وكالات المخابرات الحكومية أو نظرائهم العسكريين. هذا يعقد الأمور أكثر.

من الضروري وجود فرق من النشطاء المعتمدين من قبل الحكومة والمكلفين بأداء أنشطة إلكترونية دفاعية وهجومية لجمع المعلومات الاستخباراتية لضمان الأمن القومي ومحاربة الإرهاب. إنها حالة العالم الحديث.

يتم تسريح هؤلاء الأفراد ذوي المهارات العالية مع ثروة من المعرفة الحساسة في نهاية المطاف. إلى أين يذهبون عندما يغادرون؟ لديهم مجموعة مهارات قابلة للتوظيف ويحتاجون لكسب العيش. من الذي يوظفهم، وهل يجب أن نهتم بهم؟

خريجي عالم الظل:

تمتلك جميع الدول القادرة تقنياً وحدات استخبارات إلكترونية. تقوم هذه الوحدات بجمع وفك تشفير وتحليل الاستخبارات العسكرية وغير العسكرية الاستراتيجية والتشغيلية والتكتيكية.

إنها توفر برامج الهجوم والمراقبة لأولئك الذين يقومون بمهام التجسس نيابة عن الدولة. إنهم اللاعبون في لعبة غامضة حيث يحاول العدو أن يفعل نفس الشيء لك بالضبط.

يحاولون اختراق أنظمتك تماماً مثلما تريد الوصول إلى أنظمتهم. يطور نظراؤك أدوات برمجية دفاعية وهجومية ويحاولون اكتشاف الهجمات والاستفادة منها، مثلك تماماً.

Shift5 هي شركة ناشئة للأمن السيبراني أسسها موظفان سابقان في وكالة الأمن القومي. لم يعملوا في وكالة الأمن القومي فحسب، بل عملوا أيضاً في وحدة عمليات الوصول المخصصة.

إنها واحدة من أكثر الانقسامات سرية لوكالة الأمن القومي. تعد Shift5 بتقديم التكنولوجيا للمساعدة في حماية البنية التحتية الحيوية للولايات المتحدة.

تظهر المضاعفات عندما يتم توظيف عملاء المخابرات الأمريكية السابقين في الخارج. يمكن أن تشكل مجموعة مهاراتهم ووظائفهم خدمة دفاعية تتطلب ترخيصاً خاصاً من مديرية ضوابط التجارة الدفاعية بوزارة الخارجية.

تصدّر مواطنان أمريكيان ومواطن أمريكي سابق عناوين الأخبار مؤخراً حيث تم الكشف عن أنهما تم توظيفهما في مجموعة DarkMatter، التي تأسست في الإمارات العربية المتحدة.

قامت شركة DarkMatter بإدارة برنامج مراقبة Project Raven سيئ السمعة لصالح الحكومة الإماراتية.

مهارات جذابة في سوق مقيد:

تقوم الشركات بتوظيف قراصنة سابقين مهرة لخبراتهم ومهاراتهم الجذابة. ولكن إذا كنت منخرطاً في أنشطة الأمن السيبراني لدولة أو وكالة عسكرية، فأنت بحاجة إلى فهم الحدود والضوابط الموضوعة للتأكد من تقديم خدماتك إلى مؤسسات مقبولة ولأغراض مقبولة.

مقالات قد تعجبك:

كيفية تقييد صديق ما على فيس بوك من مشاهدة المنشورات الخاصة
كيفية حذف صور الملف الشخصي القديمة على تيليجرام
كيفية إيقاف تشغيل جهاز آيفون وآيباد
كيفية العودة إلى iOS 11 من النسخة التجريبية من iOS 12
كيفية إصلاح التطبيقات والميزات غير المرغوبة في هواتف سامسونج

تحديث الأمان الذي أصلح ثغرة PrintNightmare في ويندوز تسبّبَ بمشكلة أخرى

اكتشف باحثون الأسبوع الماضي ثغرة خطيرة تحمل الاسم PrintNightmare في خدمة Windows Print Spooler في معظم إصدارات ويندوز.

وتسمح هذه الثغرة للهاكرز بالاستيلاء على حاسوب المستخدم مما دفع مايكروسوفت إلى إرسال تحديث تصحيحي فوري لكل إصدارات ويندوز التي ما زالت مدعومة.

ولكن بعد تثبيت هذا التحديث ظهرت مشكلة أخرى.

حيث أفاد الكثير من المستخدمين الذين قاموا بتثبيت تصحيح أمان Microsoft أن الطابعة قد توقفت عن العمل.

حيث لم يتمكن نظام التشغيل وبشكل مفاجئ من الاتصال بالطابعة، وعلى الأخص عدة طرز من طابعات شركة زيبرا Zebra، وذلك بعد تثبيت التصحيح KB5004945.

وأقرت مايكروسوفت Microsoft بالمشكلة، وأفادت بإمكانية حلها مؤقتاً عن طريق التراجع عن تحديث الأمان أو إعادة تثبيت الطابعة كمسؤول.

كما أقرت شركة زيبرا Zebra بالمشكلة، وقالت إن مايكروسوفت Microsoft تخطط لإصدار تصحيح محدث في اليومين المقبلين لمعالجة المشكلة.

وذكرت أن الطريقة الفورية لمعالجة المشكلة هي إلغاء تثبيت تحديث Windows “KB5004945” أو إلغاء تثبيت برنامج تشغيل الطابعة المتأثر وإعادة التثبيت باستخدام بيانات اعتماد إدارية.

يُذكر أنه قد ظهرت مشكلة مشابهة في الربيع الماضي في ويندوز 10 أدت إلى ظهور شاشة الموت الزرقاء عند محاولة الطباعة.

مقالات قد تعجبك

برامج أوفيس في النسخة التجريبية من ويندوز 11 تحصل على واجهة مستخدم جديدة
تطبيق أندرويد عالي الموثوقية لاختبار مقاومة الهاتف للماء
تيك توك تساعد مستخدميها في الحصول على عمل من خلال تسهيل إنشاء سيرة ذاتية وإرسالها
كيفية إعادة تشغيل فيديو يوتيوب من البداية بشكل مستمر
ما الفرق بين Core i3 و i5 و i7 و i9 و X في معالجات إنتل؟
كيف تجعل منزلك كما لو أنه منزل ذكي بملايين الدولارات؟

مايكروسوفت تصدر تحديثاً طارئاً لنظام التشغيل ويندوز لإصلاح ثغرة أمنية خطيرة

بدأت شركة مايكروسوفت Microsoft في طرح تصحيح طارئ لنظام ويندوز Windows لمعالجة مشكلة خطيرة في خدمة Windows Print Spooler.

وتم الكشف عن الثغرة الأمنية، التي أُطلق عليها اسم PrintNightmare، الأسبوع الماضي وذلك بعد أن نشر باحثون أمنيون عن طريق الخطأ رمز استغلال إثبات المفهوم (PoC).

وتسمح الثغرة الأمنية PrintNightmare للمهاجمين بتنفيذ التعليمات البرمجية عن بُعد، لذلك من المحتمل أن يقوم المخترقون بتثبيت البرامج وتعديل البيانات وإنشاء حسابات جديدة تتمتع بحقوق المسؤول الكاملة على نظام التشغيل ويندوز.

وأصدرت الشركة تحديثات أمان خارج النطاق لمعالجة الخلل، الذي صنفته الشركة على أنه أمر بالغ الأهمية حيث يمكن للمهاجمين تنفيذ التعليمات البرمجية عن بُعد بامتيازات على مستوى النظام على الأجهزة المتأثرة.

ونظرا لأن خدمة Print Spooler تعمل بشكل افتراضي على ويندوز Windows، فقد اضطرت Microsoft إلى إصدار تصحيحات لنظام التشغيل Windows Server 2019 و Windows Server 2012 R2.

بالإضافة إلى Windows Server 2008 و Windows 8.1 و Windows RT 8.1 ومجموعة متنوعة من الإصدارات المدعومة من Windows 10.

كما قامت أيضاً باتخاذ خطوة غير عادية بإصدار تصحيحات لنظام التشغيل Windows 7، والذي خرج رسمياً عن الدعم العام الماضي.

ولكن بالمقابل فإن الشركة لم تصدر بعد أي تصحيحات لنظام التشغيل Windows Server 2012 و Windows Server 2016 و Windows 10 الإصدار 1607.

ولكنها وعدت بإطلاق تحديثات الأمان لهذه الإصدارات من Windows قريباً.

وتوصي الشركة جميع مستخدميها بتثبيت آخر تحديثات الأمان لإصلاح هذه المشكلة.

مقالات قد تعجبك

مايكروسوفت تعمل على إصدار نسخة جديدة من متجر التطبيقات الخاص بها
شاهد شخصيات Pac-Man و Hello Kitty وغيرها عبر تقنية الواقع المعزز من جوجل
أبرز ما تم الكشف عنه في مؤتمر آبل الأخير Spring Loaded
كيفية حظر فيس بوك أو أي موقع ويب آخر على الكمبيوتر وأندرويد وآيفون
كيفية إصلاح عدم توافق جهاز الكمبيوتر مع نظام ويندوز 11
كيفية البحث عن الإصدار الأصلي من صورة على موقع الويب

بعد فيس بوك، تسريب البيانات الشخصية لنصف مليار حساب في LinkedIn

لم ننتهِ بعد من قضية تسريب البيانات الشخصية لمئات الملايين من مستخدمي فيس بوك حتى ظهرت أخبار تسريب جديدة.

ولكن الضحية هذه المرة ليس فيس بوك إنما موقع التواصل لينكد إن LinkedIn.

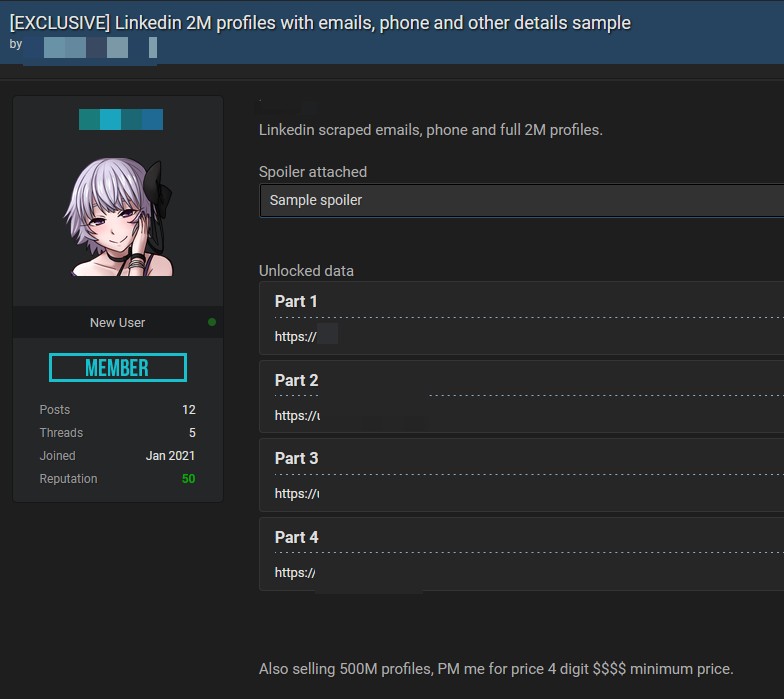
حيث أفاد موقع Cyber News عن قيام أحد الهاكرز بعرض قاعدة بيانات تخص نصف مليار مستخدم في لينكد إن للبيع في أحد مواقع القرصنة على الإنترنت.

وقدم صاحب التسريبات ملف يضم حوالي المليونين حساب كعينة.

وتحتوي هذه البيانات التي تم تسريبها على معلومات تضم الأسماء الكاملة والجنس وعناوين البريد الإلكتروني وأرقام الهواتف ومعلومات مكان العمل والمزيد.

هذه البيانات معروضة للبيع بالمزاد مقابل مبلغ مكون من 4 أرقام على الأقل ويفترض أن يكون بالبيتكوين.

يدعي مؤلف المنشور أن البيانات قد تم سحبها من لينكد إن LinkedIn، ولكن من غير الواضح ما إذا كان الفاعل يبيع ملفات تعريف محدثة على LinkedIn أو ما إذا كانت البيانات مأخوذة أو مجمعة من خرق سابق تعرض له LinkedIn أو شركات أخرى.

وأكدت LinkedIn هذه الأنباء حيث قالت أن البيانات المعروضة للبيع لم يتم الحصول عليها نتيجة لخرق البيانات، و “هي في الواقع تجميع للبيانات من عدد من المواقع والشركات. “

تدعي الشركة أيضاً أنه “لم يتم تضمين بيانات لأي حساب عضو خاص في LinkedIn” – مما يعني أن البيانات المسروقة تتضمن فقط المعلومات التي يمكنك رؤيتها على الصفحة العامة لشخص ما.

لم يذكر الموقع بعد فيما إذا كان سيُعلم المستخدمين الذين ضمن التسريبات أم لا.

مقالات قد تعجبك

فيس بوك توضح موقفها من التسريب الأخير للبيانات الشخصية للمستخدمين
مايكروسوفت تختبر نظام جديد لتبريد خوادمها السحابية
الإصدار التجريبي الجديد من نظام tvOS 14.5 المخصص لتلفاز آبل يدعم معدل تحديث 120 هرتز
كيفية إخفاء اقتراحات الأصدقاء على فيسبوك
كيفية استعادة الصور ومقاطع الفيديو والقصص (الستوري) المحذوفة على إنستغرام
كيفية العثور على صور بخلفية شفافة بسهولة باستخدام بحث جوجل

جوجل تدرس آلية جديدة لمكافحة تتبع الشركات لمستخدمي أندرويد من أجل توجيه الإعلانات

تعمل جوجل Google على آلية جديدة لمكافحة تتبع الشركات للمستخدمين من أجل عرض الإعلانات الموجهة لهم، على غرار ميزة مكافحة التتبع الجديدة لشركة آبل Apple والتي أعلنت عنها العام الماضي.

ويعتبر هذا الخبر أحدث دلالة على أن صناعة الإنترنت تتبنى ببطء خصوصية المستخدم، حيث يناقش عملاق البحث كيف يمكنه تقييد جمع البيانات والتتبع عبر التطبيقات على نظام التشغيل أندرويد Android بطريقة أقل صرامة من منهج آبل Apple في ذلك.

وبحسب المعلومات المتوافرة فإن جوجل تحاول في هذه الآلية الموازنة بين الطلبات المتزايدة للمستهلكين المهتمين بالخصوصية، والاحتياجات المالية للمطورين والمعلنين.

وتشير المناقشات الحالية إلى أنّ الآلية قد تكون مشابهة لتغييرات متصفح الويب كروم Chrome المخطط لها، والتي قالت الشركة في عام 2020 إنها تعتزم التخلص التدريجي من ملفات تعريف ارتباط الطرف الثالث في متصفحها كروم Chrome في غضون عامين.

ثم أعادت جوجل التأكيد على تلك الخطة في وقت سابق من هذا العام، حيث تعتبر ملفات تعريف الارتباط هي وسيلة لمواقع الويب لتتبع المستخدمين في جميع أنحاء الويب لتقديم إعلانات أكثر تخصيصاً لهم.

وكنت شركة آبل قد أعلنت في العام الماضي عن ميزة جديدة في iOS 14 أجبرت صانعي التطبيقات على طلب إذن المستخدم الصريح في حال أرادوا تتبع بيانات المستخدم.

الأمر الذي أزعج كثيراً من الشركات على رأسها فيس بوك Facebook التي قامت بنشر إعلانات مطبوعة ورقمية كبيرة في كبرى الصحف العالمية، مدعية أن هذه الخطوة ستؤثر على الشركات الصغيرة.

لن يكون مفاجئاً إذا ما اتبعت جوجل Google نهجاً أكثر اعتدالاً من آبل Apple لأن نشاطها التجاري في مجال الإعلانات الرقمية هو من أكبر مصادر أرباحها حيث تزيد إيراداتها السنوية منها عن 100 مليار دولار.

مقالات قد تعجبك

هواوي ستكشف رسمياً عن هاتف جديد قابل للطي قريباً جداً
إنستغرام تختبر منع المستخدمين من مشاركة منشور في خلاصتهم كقصة (ستوري)
جيف بيزوس سيتخلى عن منصبه الحالي في شركة أمازون
كيفية حفظ شرائح أو شريحة واحدة عرض باوربوينت كصور
كيفية مشاركة مستندات جوجل Google Docs كملف PDF من خلال رابط
كيفية منع الحذف التلقائي للملفات المحملة على ويندوز 10

مايكروسوفت اعترفت بتأثرها باختراق SolarWinds الأخير

بينما تواصل مايكروسوفت Microsoft التحقيق في هجوم SolarWinds الضخم والذي استهدف عدداً من الشركات التقنية والحكومية، قالت الشركة إنها اكتشفت أنه قد تم اختراقها “بما يتجاوز مجرد وجود كود SolarWinds الخبيث”

وقالت شركة مايكروسوفت يوم الخميس إن المتسللين الروس المشتبه بهم الذين يقفون وراء اهذا الهجوم الضخم تمكنواً أيضًا من الوصول إلى بعض التعليمات البرمجية المصدرية لشركة مايكروسوفت.

وقالت الشركة في منشور على مدونتها، إن الوصول غير المصرح به لا يبدو أنه أضر بأي من خدمات مايكروسوفت (MSFT) أو بيانات العملاء، إلا أن التحقيات أظهرت أن المهاجمين استغلوا وصولهم إلى أنظمة مايكروسوفت لعرض كود الشركة.

وقالت مايكروسوفت: “اكتشفنا نشاطًا غير عادي في عدد صغير من الحسابات الداخلية، وعند المراجعة اكتشفنا استغلال حساب واحد لعرض كود المصدر في عدد من مستودعات الأكواد المصدرية”.

وأضافت الشركة: “لم يكن لدى الحساب أذونات لتعديل أي رمز أو أنظمة هندسية وأكد تحقيقنا أيضًا أنه لم يتم إجراء أي تغييرات. تم التحقيق في هذه الحسابات ومعالجتها.”

ويمثل كود المصدر اللبنات الأساسية لبرامج الكمبيوتر، إنها التعليمات التي يكتبها المبرمجون لإنشاء تطبيق أو برنامج كمبيوتر.

وأقرت مايكروسوفت Microsoft سابقًا باستخدام برنامج إدارة تكنولوجيا المعلومات، SolarWinds Orion، الذي أعطى المهاجمين نافذة محتملة لآلاف مؤسسات القطاعين العام والخاص.

لكن هذه هي المرة الأولى التي تؤكد فيها Microsoft أن المهاجمين استغلوا الثغرة الأمنية ضد عملاق التكنولوجيا.

وقال مايك تشابل المسؤول السابق في وكالة الأمن القومي وأستاذ تكنولوجيا المعلومات في جامعة نوتردام، إن المهاجمين كانوا على الأرجح يبحثون عن نقاط ضعف أمنية محتملة في منتجات مايكروسوفت يمكنهم استغلالها للوصول إلى مستخدمي تلك المنتجات.

وقلّلت مايكروسوفت من شأن هذا الاختراق قائلة إن ممارساتها الأمنية تبدأ بافتراض استباقي أن المتسللين لديهم بالفعل حق الوصول إلى الكود المصدري للشركة، وتحمي خدماتها وفقًا لذلك.

وقالت الشركة: “نحن لا نعتمد على سرية كود المصدر لأمن المنتجات، ونماذج التهديد لدينا تفترض أن المهاجمين لديهم معرفة بكود المصدر”. “لذا لا يرتبط عرض شفرة المصدر بزيادة المخاطر.”

وكان رئيس شركة مايكروسوفت براد سميث قد قال في وقت سابق من هذا الشهرأن الهجوم كان “لحظة حساب” وحذر من خطره.

وقال سميث: “هذا ليس” تجسسًا كالمعتاد، في الواقع هذا ليس مجرد هجوم على أهداف محددة، ولكن على ثقة وموثوقية البنية التحتية الحيوية في العالم من أجل تعزيز وكالة الاستخبارات في دولة واحدة.”

مقالات قد تعجبك

إعادة تصنيع لجهاز Nintendo 64 ليصبح بحجم صغير للغاية
جوجل تختبر ميزة جديدة لعرض فيديوهات تيك توك وإنستغرام ضمن نتائج بحثها
مراجعة هاتفي X60 و X60 Pro من فيفو والمتميزين بمعالج Exynos 1080
ما أسباب ارتفاع حرارة الهواتف الذكية؟ وما الحلول؟
أفضل 4 مواقع للمحامين تحتاج لرؤيتها في السعودية
كيفية إنشاء مجموعة ملصقات خاصة لاستخدامها في واتساب

اكتشاف ثغرة خطيرة في هواتف آيفون تتيح التحكم الكامل بها عن بعد

لعلك شاهدت فيما مضى فيلماً سينيمائياً عن هاكرز يقوم بالسيطرة على هواتف عن بعد، والتحكم بها بشكل كامل، ولكنك قد تعتقد عدم إمكانية وجود هذا الأمر في الواقع.

يبدو أنك مخطئ في اعتقادك، وآخر ما يثبت ذلك هو ما كشفه الباحث الأمني (إيان بير) Ian Beer في مشروع (جوجل بروجيكت زيرو) Google Project Zero.

والذي أكد فيه وجود ثغرة خطرة في أجهزة متنوعة من آبل Apple عاملة بنظام iOS مثل هواتف الآيفون، واستمر وجود هذه الثغرة حتى شهر مايو/أيار الماضي.

حيث سمحت هذه الثغرة للمهاجمين بإعادة تشغيل الهواتف عن بُعد والتحكم الكامل فيها من مسافة بعيدة، بما في ذلك قراءة رسائل البريد الإلكتروني والرسائل الأخرى، وتنزيل الصور، وربما حتى تشغيل الكاميرا ومشاهدة الضحية، والاستماع إليها من خلال ميكروفون الهاتف.

وشرح الباحث الأمني Beer التقنية التي تستغلها هذه الثغرة حيث قال أن هواتف آيفون iPhone وأجهزة آياد iPad و حواسيب ماك Macs تستخدم اليوم بروتوكولاً يسمى Apple Wireless Direct Link واختصاراً AWDL، وذلك لإنشاء شبكات لميزات مثل ميزة AirDrop (بحيث يمكنك بسهولة إرسال الصور والملفات إلى أجهزة iOS الأخرى) وميزة Sidecar ( لتحويل جهاز iPad بسهولة إلى شاشة ثانوية).

وأكثر من ذلك، فقد وجد الباحث أيضاً طريقة لتشغيل بروتوكول AWDL بشكل إجباري، حتى لو تم إيقافه سابقاً.

وقال مكتشف الثغرة أنه لا يوجد أي دليل على استغلال هذه الثغرة في الواقع، كما أكد بأن الأمر استغرق منه ستة أشهر كاملة للتعرف على هذه الثغرة والتحقق منها وإثباتها، قبل أن يتم تصحيحها في شهر مايو/أيار الماضي.

من جهتها لم تنفِ شركة آبل Apple وجود الثغرة، لكن الشركة أشارت إلى أن معظم مستخدمي iOS يستخدمون بالفعل إصدارات أحدث من iOS، وأشارت إلى أن المهاجم كان بحاجة إلى أن يكون ضمن نطاق Wi-Fi حتى يعمل.

مقالات قد تعجبك

واتسآب أعلنت عن تحديث جديد لتطبيقها بالعديد من الميزات المثيرة
مايكروسوفت بدأت في طرح تحديث نوفمبر لأجهزة Xbox Series X و Series S
استمتع بألعاب بلاي ستيشن 2 عبر أجهزة إكس بوكس الجديدة
كيفية حساب المسافة بين نقطتين على خرائط Google
حل مشكلة تم اكتشاف طبقة متراكبة للشاشة
ما هي خدمة الحماية الجديدة لأندرويد Play Protect وكيفية تفعيلها

موقع روسي يبيع بيانات الدخول لحسابات البريد الإلكتروني لمئات الشخصيات الهامة

أفاد موقعا ZDNet و Gizmodo بقيام أحد الهاكرز بالحصول على بيانات الدخول للمئات من حسابات البريد الإلكتروني الخاصة بالعديد من الشخصيات البارزة في العديد من الشركات حول العالم.

وشملت هذه الشخصيات مدراء تنفيذيين ونوابهم ومحاسبين وآخرين غيرهم، كما هو الحال بالنسبة لرؤساء تنفيذيين ونوابهم في C-suite التابعة لشركة مايكروسوفت Microsoft.

كما شملت الأهداف أيضاً، حساب رئيس شركة برمجيات أمريكية متوسطة الحجم، وحساب رئيس شركة تصنيع ملابس أمريكية، والمدير المالي لسلسلة تجارة التجزئة الأوروبية.

وبحسب المصدر ذاته، يقوم هذا الهاكرز ببيع هذه البيانات من خلال منتدى روسي سري مغلق الوصول يسمى Exploit.in.

حيث تراوح سعر الحساب بين 100 دولار و 1500 دولار، حسب قيمته.

وأشارت شركة كيلا KELA المتخصصة في الأمن الرقمي، إلى أن الهاكرز ربما يكون قد حصل على هذه البيانات عن طريق شراء بيانات من أجهزة كمبيوتر مصابة ببرمجية سرقة البيانات AzorUlt trojan.

وتحدث مصدر داخل مجتمع الأمن السيبراني مؤكداً صحة البيانات التي تم الحصول عليها للمدير التنفيذي لشركة برمجيات متوسطة الحجم في الولايات المتحدة والمدير المالي لسلسلة متاجر بيع بالتجزئة في الاتحاد الأوروبي.

ويمكن أن يتسفيد المشترون في عمليات الاحتيال الشائعة نسبياً، والتي تخدع الموظفين العاديين وتجبرهم على إرسال الأموال إليهم كونهم يتظاهرون بأنهم قادة الشركة.

كما قد تساعد الحسابات أيضاً في حملات الابتزاز، بالإضافة لذلك يمكن للمشترين اختراق حسابات أخرى والمعتمدة على المصادقة الثنائية القائمة على البريد الإلكتروني.

بعبارة أخرى، يمكن أن يمتد الضرر إلى ما هو أبعد من المدراء أنفسهم.

في الوقت الحالي، ليس هناك معلومات مؤكدة حول كيفية تمكن المخترق من الوصول إلى هذه الحسابات، على الرغم من ادعائه أنه يمكنه الوصول إلى مئات الحسابات الأخرى.

مقالات قد تعجبك

إدارة ترامب تمدد المهلة الممنوحة لشركة ByteDance الصينية لبيع تيك توك في الولايات المتحدة
ريدمي أعلنت عن Redmi Watch أول ساعة ذكية لها بسعر رخيص جداً
سامسونج ستطلق سماعات لاسكلية جديدة بالتوازي مع إطلاق هاتف Galaxy S21
كيفية حساب مجموع الخلايا في مايكروسوفت إكسل
ما هو AppleCare+ لأجهزة آيفون؟ ولماذا يحتاجه كل مستخدم آيفون؟
كيفية تصفح الإصدارات القديمة من مواقع الويب