ما هو مسح (فحص) المنافذ؟ وما هي أنواعه؟

إن فحص المنافذ يشبه إلى حد ما هزّ مجموعة من مقابض الأبواب لرؤية أي الأبواب مقفلة.

يتعرف الماسح على المنافذ الموجودة على جهاز التوجيه أو جدار الحماية المفتوحة، ويمكنه استخدام هذه المعلومات للعثور على نقاط الضعف المحتملة لنظام الكمبيوتر.

ما هو المنفذ؟

عندما يتصل جهاز بجهاز آخر عبر شبكة، فإنه يحدد رقم منفذ TCP أو UDP من 0 إلى 65535. ومع ذلك، يتم استخدام بعض المنافذ بشكل أكثر تكرارية.

منافذ TCP من 0 إلى 1023 هي منافذ معروفة جيداً توفر خدمات النظام. على سبيل المثال، المنفذ 20 هو نقل ملفات FTP ، والمنفذ 22 عبارة عن اتصالات طرفية للشبكة الآمنة (SSH) ، والمنفذ 80 هو حركة HTTP القياسية عبر الويب، والمنفذ 443 هو HTTPS المشفر.

لذلك، عند الاتصال بموقع ويب آمن، يتحدث متصفح الويب إلى خادم الويب الذي يستمع له عبر المنفذ 443 من ذلك الخادم.

لا يتعين دائماً تشغيل الخدمات على هذه المنافذ المحددة. على سبيل المثال، يمكنك تشغيل خادم ويب HTTPS على المنفذ 32342 أو خادم Secure Shell على المنفذ 65001 ، إذا كنت ترغب في ذلك. هذه مجرد افتراضات قياسية.

ما هو مسح المنافذ؟

فحص المنفذ هو عملية فحص جميع المنافذ على عنوان IP لمعرفة ما إذا كانت مفتوحة أو مغلقة.

يقوم برنامج فحص المنفذ بالتحقق من المنفذ 0 والمنفذ 1 والمنفذ 2 وطول الطريق إلى المنفذ 65535.

يقوم بذلك ببساطة عن طريق إرسال طلب إلى كل منفذ وطلب استجابة. في أبسط أشكاله، يسأل برنامج مسح المنفذ عن كل منفذ، واحد في كل مرة.

سيستجيب النظام البعيد ويقول ما إذا كان المنفذ مفتوحاً أو مغلقاً. سيعرف الشخص الذي يقوم بتشغيل فحص المنفذ المنافذ المفتوحة.

قد تمنع أي جُدر حماية شبكية في الطريق حركة المرور أو تسقطها، لذا فإن فحص المنفذ هو أيضاً طريقة للعثور على المنافذ التي يمكن الوصول إليها أو تعرضها للشبكة على هذا النظام البعيد.

أداة nmap هي أداة شبكة مشتركة تستخدم لمسح المنافذ، ولكن هناك العديد من أدوات المسح الأخرى.

لماذا يقوم الناس بتشغيل مسح المنافذ؟

تفيد عمليات فحص المنفذ في تحديد الثغرات الأمنية في النظام. سوف يقوم فحص المنفذ بإخبار المهاجم بالمنافذ المفتوحة على النظام، والتي من شأنها مساعدتهم على صياغة خطة الهجوم.

على سبيل المثال، إذا تم اكتشاف خادم Secure Shell (SSH) كمستمع على المنفذ 22 ، فقد يحاول المهاجم الاتصال والتحقق من وجود كلمات مرور ضعيفة.

تعرف من خلال الضغط على هذا الرابط كيفية اختيار كلمة سر قوية صعبة الاختراق سهلة التذكر، ثم عد لإكمال القراءة.

إذا كان هناك نوع آخر من الخوادم يستمع على منفذ آخر، فقد يتمكن المهاجم من التقاطه ومعرفة ما إذا كان هناك خطأ يمكن استغلاله. ربما يتم تشغيل إصدار قديم من البرنامج، وهناك ثغرة أمنية معروفة.

يمكن أن تساعد هذه الأنواع من عمليات الفحص أيضاً في الكشف عن الخدمات التي تعمل على المنافذ غير الافتراضية.

لذلك، إذا كنت تقوم بتشغيل خادم SSH على المنفذ 65001 بدلاً من المنفذ 22 ، فإن فحص المنفذ قد يكشف عن هذا ،ويمكن للمهاجم محاولة الاتصال بخادم SSH على هذا المنفذ.

لا يمكنك إخفاء خادم على منفذ غير افتراضي لتأمين نظامك، على الرغم من أنه يجعل من الصعب العثور على الخادم.

لا تُستخدم عمليات فحص المنافذ فقط من قبل المهاجمين. فحص المنافذ مفيد أيضاً لاختبار الاختراق الدفاعي.

يمكن لمؤسسة ما فحص أنظمتها الخاصة لتحديد الخدمات التي تتعرض للشبكة وضمان تهيئتها بشكل آمن.

ما هي خطورة مسح المنافذ؟

يمكن لمسح المنافذ مساعدة المهاجم في العثور على نقطة ضعف لمهاجمته واقتحام نظام كمبيوتر.

مع ذلك، إنها الخطوة الأولية فقط. لا يعني مجرد العثور على منفذ مفتوح أنه يمكنك مهاجمته.

لكن بعد العثور على منفذ مفتوح يشغّل خدمة استماع، يمكنك فحصه بحثاً عن الثغرات الأمنية. هذا هو الخطر الحقيقي.

في شبكتك المنزلية، من المؤكد أن لديك جهاز توجيه يجلس بينك وبين الإنترنت. لن يتمكن أحد الأشخاص على الإنترنت من إجراء مسح للموجّه فقط، ولن يعثر على أي شيء بخلاف الخدمات المحتملة على جهاز التوجيه نفسه.

يعمل جهاز التوجيه هذا كجدار ناري – ما لم تعد توجيه منافذ فردية من جهاز التوجيه إلى جهاز، وفي هذه الحالة يتم عرض هذه المنافذ المحددة على الإنترنت.

بالنسبة لخوادم الكمبيوتر وشبكات الشركات، يمكن تهيئة الجدران النارية لاكتشاف عمليات فحص المنافذ وحظر حركة المرور من العنوان الذي يتم فحصه.

إذا تم تكوين جميع الخدمات المعرضة للإنترنت بشكل آمن ولم يكن لها أي ثغرات أمنية معروفة، لا يجب أن يكون مسح المنافذ مخيفاً للغاية.

أنواع مسح المنافذ:

في عملية مسح المنافذ TCP full connection ، يرسل الماسح رسالة SYN (طلب اتصال) إلى المنفذ.

إذا كان المنفذ مفتوحاً، يرد النظام البعيد برسالة SYN-ACK (إقرار). الماسح يستجيب برسالة ACK الخاصة به (إقرار).

هذا هو تأكيد اتصال TCP كامل، والماسح يعرف أن النظام يقبل الاتصالات على المنفذ إذا حدثت هذه العملية.

إذا كان المنفذ مغلقاً، سيستجيب النظام البعيد برسالة RST (إعادة تعيين). إذا لم يكن النظام البعيد موجوداً على الشبكة، فلن تكون هناك استجابة.

تقوم بعض الماسحات بإجراء فحص TCP نصف مفتوح. بدلاً من الذهاب من خلال SYN كامل، ومن ثم SYN-ACK ، ثم دورة ACK ، فقط يتم إرسال SYN وانتظار رسالة SYN-ACK أو RST استجابة.

أي ليست هناك حاجة لإرسال ACK النهائي لإكمال الاتصال، حيث سيخبر SYN-ACK كل ما يحتاج إلى معرفته بالماسح . الأمر أسرع بسبب الحاجة إلى إرسال عدد أقل من الحزم.

تتضمن الأنواع الأخرى من عمليات الفحص إرسال أنواع غريبة من الحزم غير الصحيحة وتنتظر لترى ما إذا كان النظام البعيد يقوم بإرجاع حزمة RST لإغلاق الاتصال.

إذا كان الأمر كذلك، فإن الماسح يعرف أن هناك نظاماً بعيداً في هذا الموقع، وأن منفذاً معيناً مغلقاً عليه. في حالة عدم استلام حزمة، يعلم الماسح أن المنفذ يجب أن يكون مفتوحاً.

يمكن بسهولة تحديد عملية مسح المنافذ حيث يطلب البرنامج معلومات حول كل منفذ، واحداً تلو الآخر.

يمكن بسهولة تكوين جدران الحماية على الشبكة لاكتشاف هذا السلوك وإيقافه.

لهذا السبب تعمل بعض تقنيات المسح بشكل مختلف. على سبيل المثال، يمكن لمسح المنفذ أن يفحص نطاقاً أصغر من المنافذ، أو يمكنه فحص النطاق الكامل للمنافذ على مدار فترة زمنية أطول بكثير بحيث يكون من الصعب اكتشافه.

تعد عمليات فحص المنفذ أداة أمان أساسية، هي الخبز والزبدة عندما يتعلق الأمر باختراق (وتأمين) أنظمة الكمبيوتر.

لكنها مجرد أداة تسمح للمهاجمين بالعثور على منافذ قد تكون عرضة للهجوم. فهي لا تعطي مهاجماً إمكانية الوصول إلى نظام ما، ويمكن لنظام مؤهل بشكل آمن أن يتحمل مسح كامل للمنفذ بدون أي ضرر.

مقالات قد تعجبك:

كيف يمكن لأحد ما أن يسرق رقم هاتف محمول واستخدامه لسرقة الحسابات البنكية وحسابات المواقع
ما البيانات التي يمكن الوصول إليها من هاتف أو حاسوب مسروق أو ضائع؟
كيفية استخدام أداة “العثور على جهازي” لتحديد مكان هاتف الأندرويد الضائع
ما هي ميزة حماية المجلدات في ون درايف OneDrive؟ وكيف يمكن تفعيلها؟
كيفية استعادة المبالغ المدفوعة باستخدام البطاقة الائتمانية

خدمة جديدة من متصفح فايرفوكس لحمايتك من الاختراق

ازدادت عمليات اختراق وسرقة البيانات عبر شبكة الإنترنت في الفترة الأخيرة إلى مستوى مخيف دفع بالشركات التقنية حول العالم إلى البحث عن طرق فعالة لمحاربة هذه التهديدات.

شركة موزيلا Mozilla المطورة للمتصفح الشهير فايرفوكس Firefox كانت من بين الشركات التي أعطت أمان المستخدم أهمية كبيرة.

حيث أطلقت الشركة خدمة جديدة باسم Firefox Monitor وذلك للتحقق فيما إذا كانت المعلومات الشخصية الخاصة بالمستخدم قد تعرضت للاختراق أو لوصول غير مصرح به.

كما يمكن للمستخدم التسجيل في الخدمة الجديدة للحصول على تنبيهات استباقية وذلك في حال كانت البيانات الشخصية معرّضة للاختراق في المستقبل.

وتأتي هذه الخدمة بالشراكة مع موقع Have I Been Pwned الذي يقدّم خدمات مشابهة منذ إطلاقه في عام 2013.

وبالتالي يمكن للخدمة الجديدة المتوافرة من شركة موزيلا أن توسّع من انتشاره وشهرته على مستوى العالم، وتساعد المزيد من المستخدمين على الاستفادة من خداماته في مجال أمن المعلومات.

وينبّه الكثير من الأخصائيين في مجال الأمن المعلوماتي إلى ضرورة استعمال كلمات مرور مختلفة بالنسبة للحسابات التي يمتلكها نفس المستخدم.

حيث غالباً ما يميل الأشخاص إلى استخدام كلمة مرور واحدة على جميع الحسابات التي يستخدمونها مما يسهّل عملية تسجيل الدخول ويقلل من فرصة نسيان كلمة المرور التي تم اختيارها.

لكن هذه الطريقة تمثّل خطراً كبيراً على المعلومات الشخصية، وذلك لأن الوصول إلى كلمة المرور يعني الوصول إلى جميع المعلومات والبيانات الشخصية على مختلف الحسابات والمواقع.

ولا يُعتبر متصفح فايرفوكس هو الأول الذي أصبح جاداً في حل مشكلة أمان كلمات المرور، فقد سبقه متصفح كروم Chrome التابع لشركة جوجل Google في هذا المجال.

حيث أنشأ متصفح كروم مدير جديد لكلمات المرور لتشجيع المستخدمين الأقل وعياً بمواضيع أمن المعلومات على استخدام كلمات مرور مختلفة ومنفصلة بين الحسابات المتعددة.

ومن المتوقع انضمام المزيد من الشركات إلى هذه الجهود لزيادة وعي المستخدمين حول أمان بياناتهم الشخصية، ولابتكار طرق ووسائل جديدة للتصدي لمحاولات الاختراق.

مقالات قد تعجبك:

كيفيّة استرجاع كلمة مرور حساب Steam في حالة نسيانها
كيفية استعادة كلمة مرور حساب Yahoo المنسية
ما هو مدير كلمات المرور؟ وكيف يعمل؟ ولما يجب استخدامه؟
كيفية حماية أجهزة أندرويد من الفيروسات والبرمجيات الخبيثة
كيفية حماية الحاسوب من فيروسات انتزاع الفدية Ransomware ؟

كيف يمكن لأحد ما أن يسرق رقم هاتف محمول واستخدامه لسرقة الحسابات البنكية وحسابات المواقع

يمكن للمجرمين سرقة رقم هاتفك، ببساطة من خلال التظاهر بأنك أنت من تقوم باستخدام هذا الرقم، ثم نقل رقم هاتفك إلى هاتف آخر واستخدامه باسمك.

سيتلقون بعد ذلك رموز الأمان التي يتم إرسالها عبر الرسائل القصيرة SMS على هواتفهم، مما يساعدهم في الوصول إلى حسابك المصرفي والخدمات الأخرى الآمنة وسرقتها.

ما هي عمليات POS؟

تمثل عمليات POS أو ما يسمى بـ Port out scams مشكلة كبيرة للصناعة الخلوية بأكملها. في هذه العملية، يتظاهر مجرم بأنك أنت وينقل رقم هاتفك الحالي إلى شركة خلوية أخرى.

تُعرف هذه العملية باسم النقل Porting، وهي مصممة لتتيح لك الاحتفاظ برقم هاتفك عند التبديل إلى شركة الجوال الجديدة.

ثم يتم إرسال أي رسائل نصية ومكالمات إلى هواتفهم، حيث كانت هذه الرسائل والمكالمات موجهة أصلاً إلى رقم هاتفك.

هذه مشكلة كبيرة نظراً لأن العديد من الحسابات عبر الإنترنت، بما في ذلك الحسابات المصرفية، تستخدم رقم هاتفك كطريقة مصادقة.

لن تسمح لك بتسجيل الدخول بدون إرسال رمز إلى هاتفك أولاً. ولكن بعد حدوث عملية الاحتيال، سيحصل المجرم على رمز الحماية هذا على هاتفه.

يمكنهم استخدام رمز الحماية هذا للوصول إلى حساباتك المالية وغيرها من الخدمات الأخرى الحساسة.

بالطبع، هذا النوع من الهجوم (الاختراق) هو الأكثر خطورة إذا كان المهاجم لديه حق الوصول إلى حساباتك الأخرى – على سبيل المثال، إذا كان لديه بالفعل كلمة مرور الخدمات المصرفية عبر الإنترنت، أو الوصول إلى حساب البريد الإلكتروني الخاص بالشخص الضحية.

ولكنه يسمح للمهاجم بتجاوز رسائل الأمان المستندة إلى SMS المصممة لحمايتك في هذه الحالة.

يُعرف هذا الهجوم أيضاً باسم اختطاف بطاقة SIM أو SIM hijacking باللغة الإنكليزية، حيث إنه يحرك رقم هاتفك من بطاقة SIM الحالية إلى بطاقة SIM الخاصة بالمهاجم.

كيف تعمل إجرائية الاحتيال POS؟

هذه الإجرائية لديها الكثير من القواسم المشتركة مع سرقة الهوية الشخصية identity theft.

يتظاهر شخص ما بأنه أنت عن طريق معرفة معلوماتك الشخصية ويطلب منك أن تطلب من مشغّل شبكة الجوال نقل رقم هاتفك إلى هاتف جديد.

سيطلب الناقل الخلوي منهم تقديم بعض المعلومات الشخصية للتعريف عن أنفسهم، ولكن غالباً ما يوفر رقم الضمان الاجتماعي social security number ما يكفي.

في الحالية المثالية، سيكون رقم الضمان الاجتماعي social security number الخاص بك سرياً – ولكن كما رأينا، فإن العديد من أرقام الضمان الاجتماعي social security numbers في أمريكا مثلاً قد تم اختراقها في العديد من الشركات الكبرى.

إذا نجح الشخص في خداع المشغل الخلوي، فسيتم تبديله وسيتم توجيه أي رسائل نصية قصيرة يتم إرسالها إليك وإلى المكالمات الهاتفية المخصصة لك إلى هاتفه.

سوف يرتبط رقم هاتفك الخاص مع هاتفهم، ولن يكون لهاتفك الحالي أي اتصال هاتفي أو إرسال رسائل نصية أو خدمة بيانات بعد الآن.

في الواقع، ما هذا إلا مجرد نوع آخر من الهجوم على الهندسة الاجتماعية. يتصل أحد الأشخاص بشركة تتظاهر بأنها شخص آخر ويستخدم الهندسة الاجتماعية للوصول إلى شيء لا ينبغي أن يمتلكه وليس من حقه امتلاكه.

مثل الشركات الأخرى، تريد شركات الاتصالات الخلوية أن تكون الأمور سهلة بقدر الإمكان بالنسبة للعملاء الشرعيين، لذا قد لا يكون أمنهم محكماً بما فيه الكفاية لصد جميع المهاجمين.

كيف يمكن إيقاف عملية الاحتيال POS؟

نوصي بالتأكد من أن لديك مجموعة أرقام PIN آمنة مع مشغّل شبكة الجوّال cellular carrier. سيتم طلب رقم التعريف الشخصي هذا PIN عند نقل رقم هاتفك إلى هاتف آخر.

استخدم العديد من الحاملات الخلوية (سيم كارد SIM card) في السابق الأرقام الأربعة الأخيرة فقط من رقم الضمان الاجتماعي social security number الخاص بك كرقم تعريف شخصي PIN، الأمر الذي جعل من السهل تنفيذ عملية الاحتيال والسرقة POS.

سنعرض عليك الآن -على سبيل المثال-  ما تعمل به الشركات الخلوية الأمريكية الأربعة الكبرى – AT&T و Sprint و T-Mobile و Verizon وما هي نصائحها للتقليل من خطر عمليات الاحتيال، يمكنك الاطلاع في بلدك على النصائح التي تقدمها شركات الاتصال المحلية لتلافي هذه المشكلة:

يختلف هذا عن كلمة المرور القياسية التي تستخدمها لتسجيل الدخول إلى حسابك عبر الإنترنت، ويجب أن يتكون من أربعة إلى ثمانية أرقام.

قد ترغب أيضاً في تمكين الأمان الإضافي extra security عبر الإنترنت، مما سيجعل رمز المرور اللاسلكي wireless passcode مطلوباً في المزيد من المواقف وبذلك تصعّب من عملية الاختراق.

  • Sprint: قم بتوفير رقم تعريف شخصي PIN عبر الإنترنت على موقع My Sprint الإلكتروني.

بالإضافة إلى رقم حسابك، سيتم استخدام رقم التعريف الشخصي هذا لتأكيد هويتك عند نقل رقم هاتفك. إنه منفصل عن كلمة مرور حساب المستخدم القياسية عبر الإنترنت standard online user account password.

هذه كلمة مرور جديدة من ست إلى خمسة عشر رقماً يجب توفيرها عند نقل رقمك. لا نعرف السبب، ولكن T-Mobile لا تتيح لك إجراء ذلك عبر الإنترنت وتجبرك على الاتصال.

  • Verizon: قم بتعيين رقم PIN للحساب مكوّن من أربعة أرقام. إذا لم تكن قد قمت بالفعل بتعيين ذلك أو لا تتذكره، فيمكنك تغييره عبر الإنترنت، أو في تطبيق My Verizon، أو عن طريق الاتصال بخدمة العملاء.

يجب أيضاً التأكد من أن حساب My Verizon على الإنترنت يحتوي على كلمة مرور آمنة، حيث يمكن استخدام كلمة المرور هذه عند نقل رقم هاتفك.

إذا كان لديك مشغل شبكة خلوية آخر، فتحقق من موقع مشغل شبكة الجوال carrier website أو اتصل بخدمة العملاء لمعرفة كيفية حماية حسابك.

للأسف، هناك طرق للالتفاف حول جميع رموز الأمان هذه. على سبيل المثال، بالنسبة للعديد من شركات الاتصالات، يمكن للمهاجم الذي يمكنه الوصول إلى حسابك عبر الإنترنت تغيير رقم التعريف الشخصي PIN.

كما أننا لن نتفاجأ إذا كان بإمكان شخص ما نقل جميع مشغلي شبكة الجوال، فقط بقوله نسيت رقم PIN الخاص بي ويتم استعادته بطريقة أو بأخرى من الشركة إذا كان يعرف معلومات شخصية كافية عنك.

يجب أن يكون لدى الناشرين طريقة للأشخاص الذين ينسون أرقام التعريف الشخصية لإعادة ضبطها. ولكن هذا هو كل ما يمكنك القيام به لحماية نفسك من عملية الاحتيال هذه.

تعمل شبكات المحمول على تعزيز أمنها. على سبيل المثال، في أمريكا، تعمل الشركات الخلوية الأمريكية الأربعة الكبرى – AT&T و Sprint و T-Mobile و Verizon – معاً على ما يطلق عليه فريق عمل مصادقة الجوال لجعل عمليات الحيل وأنواع الاحتيال الأخرى أكثر صعوبة في التحقيق.

تجنب الاعتماد على رقم هاتفك كطريقة أمنية:

إن عملية الاحتيال التي تحدثنا عنها تعتبر أحد الأسباب التي من المفترض أن تتجنب الأمن من خطوتين على أساس الرسائل النصية القصيرة عندما يكون ذلك ممكناً.

نود جميعاً أن نفكر أن أرقام هواتفنا تحت سيطرتنا بالكامل وترتبط فقط بالهاتف الذي نملكه. في الواقع، هذا ليس صحيحاً – عندما تعتمد على رقم هاتفك، فأنت تعتمد على خدمة العملاء في مشغل شبكة الجوال لديك لحماية رقم هاتفك وإيقاف المهاجمين من سرقتها.

بدلاً من الحصول على رموز الأمان التي يتم إرسالها عبر رسالة نصية، نوصي باستخدام طرق أمان أخرى ثنائية العوامل، مثل تطبيق Authy لإنشاء الرموز.

تولد هذه التطبيقات الشيفرة على هاتفك نفسه، لذا يحتاج المجرم فعلاً إلى الحصول على هاتفك – وإلغاء قفله – للحصول على رمز الحماية.

للأسف، تطلب منك العديد من الخدمات عبر الإنترنت استخدام التحقق عن طريق الرسائل النصية القصيرة باستخدام رقم هاتف ولا تقدم خياراً آخر أكثر أمناً.

وحتى عندما توفر الخدمات خياراً آخر، فقد تتيح لك إرسال رمز إلى رقم هاتفك كطريقة استرداد ثانوية Backup method، فقط في حالة حدوث ذلك. لا يمكنك دائماً تجنب رموز الرسائل القصيرة SMS.

كما هو الحال مع كل شيء في الحياة، من المستحيل أن تحمي نفسك تماماً. كل ما يمكنك فعله هو جعل الأمر أكثر صعوبة بالنسبة للمخترقين – اجعل أجهزتك آمنة بكلمات المرور، وتأكد من امتلاكك لرقم PIN آمن مرتبط بحساب هاتفك الخلوي، وتجنب استخدام ميزة التحقق من الرسائل القصيرة للخدمات المهمة.

مقالات قد تعجبك:

جوجل تصعّب سرقة الصور من نتائج البحث
كيفية حماية أجهزة أندرويد من الفيروسات والبرمجيات الخبيثة
ما هو أفضل مضاد فيروسات لأجهزة آيفون ؟
هل يمكن أن تتم مقاضاة صاحب المراجعات السلبية على الإنترنت
كيفية تحديد صفحة الفيسبوك الحقيقية بين شبيهاتها المزيفة
تفاصيل محاولة اختراق موقع OnePlus الرسمي وسرقة البيانات البنكية للزبائن


كيفية اختيار وتذكر كلمة سر قوية صعبة الاختراق

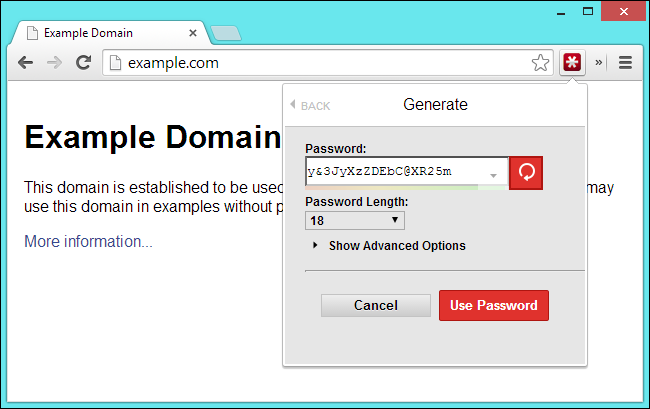
تأكد من استخدام كلمة مرور قوية هي النصيحة التي نراها باستمرار عبر الإنترنت. فيما يلي كيفية إنشاء كلمة مرور قوية، والأهم من ذلك، كيفية تذكرها فعلياً في المستقبل.

يساعد استخدام مدير كلمات المرور هنا، حيث يمكنه إنشاء كلمات مرور قوية وتذكرها لك. ولكن، حتى إذا كنت تستخدم مدير كلمات المرور، فستحتاج على الأقل إلى إنشاء كلمة مرور قوية وتذكرها لمدير كلمة المرور!

التعامل مع كلمات المرور بطريقة سهلة:

نظراً لوجود عدد كبير من مواقع الويب التي ربما تمتلك حسابات فيها، فلا توجد طريقة سهلة لتذكر كل كلمة مرور دون تكرار كلمات المرور، أو اللجوء إلى نمط معين لحفظها بسهولة.

هذا هو المكان الذي يدخل فيه مدير كلمات المرور – طالما أنشأت كلمة مرور رئيسية قوية يمكنك تذكرها ، وهي كلمة المرور الأخيرة التي ستحتاج إلى التعامل معها.

هناك عدد من مديري كلمات المرور ، ولكن Dashlane ربما يكون أفضل خيار للشخص العادي. لديهم تطبيقات سهلة الاستخدام لكل نظام أساسي واحد، حيث يتكاملون مع كل متصفح ويب، وهو مجاني تماماً لاستخدام الميزات الأساسية.

إذا كنت ترغب في مزامنة كلمات المرور بين الأجهزة المختلفة، فسيلزمك الترقية إلى حساب متميز، ولكن نوصي باختبار الإصدار المجاني على جهاز الكمبيوتر الرئيسي أولاً.

يمتلك مديرو كلمات المرور العديد من الميزات الرائعة مثل لوحة تحكم الأمان ومبدل كلمات المرور والكثير غير ذلك.

إذا كنت جاداً بشأن الأمان، فستتأكد من استخدام كلمات مرور قوية في كل مكان، والطريقة الأسهل لإدارتها هي إدارة كلمات المرور مثل Dashlane.

نصيحة كلمة المرور التقليدية:

وفقاً للمشورة التقليدية – التي لا تزال جيدة – كلمة مرور قوية:

  • يجب أن تحوي الكلمة على 12 حرفاً، على الأقل: يلزمك اختيار كلمة مرور طويلة بما يكفي.

ليس هناك حد أدنى للكلمة التي يوافق عليها الجميع، ولكن يجب عليك عموماً البحث عن كلمات مرور لا تقل عن 12 إلى 14 حرفاً على الأقل. علماً أنه كلما زاد عدد أحرف كلمة مرور سيكون ذلك أفضل.

  • يجب أن تتضمن الكلمة أرقاماً ورموزاً وحروفاً كبيرة وحروفاً صغيرة أيضاً: استخدم مزيجاً من أنواع مختلفة من الأحرف لتجعل كلمة المرور أكثر صعوبة في الاختراق.
  • ليست كلمة موجودة في قاموس أو مجموعة من كلمات قاموس: ابتعد عن كلمات القاموس الواضحة وتركيبات كلمات القاموس.

أي كلمة في حد ذاتها سيئة. أي مزيج من بضع كلمات، خاصة إذا كانت واضحة، هي أيضاً سيئة.

على سبيل المثال ، كلمة house أو البيت هي كلمة مرور سيئة جداً. والجملة red house أو البيت الأحمر هي أيضاً سيئة للغاية.

  • لا تعتمد على الفواصل (المجزّئات) الواضحة: لا تستخدم فواصل العادية، على سبيل المثال، H0use ليست قوية لمجرد أنك استبدلت الحرف O بالرقم صفر 0. هذا واضح تماماً.

حاول مزجها – على سبيل المثال، يناسب BigHouse$123 العديد من المتطلبات هنا. تتكون هذه الكلمة من 12 حرفاً، وتشمل الأحرف الكبيرة والأحرف الصغيرة ورمزاً وبعض الأرقام.

ولكنها واضحة إلى حد ما – إنها عبارة عن قاموس يتم فيه تكبير كل كلمة بشكل صحيح. هناك رمز واحد فقط، وجميع الأرقام في النهاية، ويسهل تخمينها.

خدعة لخلق كلمات سر لا تُنسى:

من خلال النصائح الواردة أعلاه، من السهل جداً الحصول على كلمة مرور. فقط قم بضرب أصابعك على لوحة المفاتيح الخاصة بك، ويمكنك التوصل إلى كلمة مرور قوية مثل 3o(t&gSp&3hZ4#t9.

هذا جيد جداً – 16 حرفاً، ويتضمن مزيجاً من أنواع مختلفة من الأحرف، ومن الصعب تخمينه لأنه سلسلة من المحارف العشوائية.

المشكلة الوحيدة هنا هي حفظ كلمة المرور هذه. إذا افترضنا أنه ليس لديك ذاكرة تصويرية، فستضطر إلى قضاء بعض الوقت في حفر هذه المحارف في دماغك.

هناك مولدات كلمات مرور عشوائية يمكن أن تصل إلى هذا النوع من كلمة المرور – فهي مفيدة بشكل عام كجزء من مدير كلمات المرور والتي ستتذكر أيضاً كلمات المرور الخاصة بك.

ستحتاج إلى التفكير في كيفية التوصل إلى كلمة مرور لا تنسى. لا تريد استخدام شيء ما واضح مع أحرف القاموس، لذا فكّر في استخدام نوع ما من الحيل لحفظها.

على سبيل المثال، قد تجد أنه من الأسهل تذكر عبارة مثل كان أول منزل أقمت به على الإطلاق في الشارع المزيف 613، كان الإيجار 400 دولار شهرياً. أو بالإنكليزية: The first house I ever lived in was 613 Fake Street. Rent was $400 per month.

يمكنك تحويل هذه الجملة إلى كلمة مرور باستخدام الأرقام الأولى من كل كلمة، بحيث تصبح كلمة المرور TfhIeliw613FS.Rw$4pm وذات الشيء بالنسبة للغة العربية باستخدام أحرف عربية.

هذه عبارة عن كلمة مرور قوية باستخدام 20 خانة.

بالتأكيد، قد تتضمن كلمة المرور العشوائية الحقيقية عدداً قليلاً من الأرقام والرموز والأحرف الكبيرة التي تدور حولها، ولكنها ليست سيئة على الإطلاق.

أفضل ما في الأمر، أنه لا يُنسى. تحتاج فقط إلى تذكر هاتين الجملتين البسيطة.

طريقة مرور العبارة / Diceware:

Comic from XKCD

النصيحة التقليدية ليست النصيحة الجيدة الوحيدة للتوصل إلى كلمة مرور. قام XKCD بهزلية كبيرة حول هذا الموضوع منذ عدة سنوات والذي لا يزال مرتبطاً بشكل كبير اليوم.

بإلقاء كل النصائح المعتادة، ينصح comic  باختيار أربع كلمات عشوائية وترقيمها معاً لإنشاء عبارة مرور – كلمة مرور تتضمن عدة كلمات. العشوائية في اختيار كلمة وطول عبارة المرور يجعلها قوية جداً.

أهم شيء يجب تذكره هنا هو أن الكلمات يجب أن تكون عشوائية. على سبيل المثال، سيكون القطة في القبعة , مزيج غير جيد لأنها عبارة شائعة والكلمات ذات تسلسل منطقي معاً.

بيتي الأحمر الجميل سيكون سيئاً أيضاً لأن الكلمات تصنع إحساساً نحوياً ومنطقياً معاً. ولكن، شيء من هذا القبيل صحيح حصان بطارية دبابيس أو دبس صدف صارخ غير مرئي هو عشوائي.

الكلمات غير منطقية معاً وليست بالنظام الصحيح نحوياً، وهو أمر جيد. يجب أن يكون ذلك من الأسهل تذكره أيضاً من كلمة المرور العشوائية التقليدية.

البشر ليسوا جيدين في الخروج بمجموعات عشوائية من الكلمات، لذلك هناك أداة يمكنك استخدامها هنا.

يوفر موقع Diceware الإلكتروني قائمة مرقمة بالكلمات. عليك أن ترمي النرد التقليدي على ستة أطراف والأرقام تأتي مع بعضها ستدلك على الكلمات التي يجب أن تستخدمها.

تعد هذه طريقة رائعة لاختيار عبارة مرور لأنها تضمن استخدام مجموعة عشوائية من الكلمات، وقد ينتهي بك الأمر إلى استخدام كلمات ليست جزءً طبيعياً من مفرداتك. ولكن نظراً لأننا نختار فقط من قائمة كلمات، يجب أن يكون من السهل تذكرها.

يوصي منشؤو Diceware الآن باستخدام ست كلمات على الأقل بسبب التقدم في التقنية التي تجعل من عملية كسر كلمة المرور أسهل، لذا ضع ذلك في الاعتبار عند إنشاء هذا النوع من كلمة المرور.

على الرغم من أن اختلاف طول الكلمات يجعل من عملية كشف كلمة المرور أمراً صعباً جداً، يمكنك دائماً تعقيد الأمور بشكل أكبر باستخدام نمط بسيط للتذكر، وهو نمط من شأنه أيضاً أن يجعل كلمة المرور تمر باختبار النماذج التي تتحقق من تعقيد كلمات المرور.

على سبيل المثال ، خذ كلمة المرور النموذجية التي أشرنا إليها سابقاً: correcthorsebatterystaple وقم بتطبيق نمط معين، حيث تفصل بين الكلمات بالتناوب بالرموز والأرقام مثل ^ و 2 ثم قم بتكبير الحرف الثاني (أو أياً كان) لكل كلمة .

ستنتهي بكلمة المرور cOrrect ^ hOrse2bAttery ^ sTaple – طويلة ومعقدة وتحتوي على أرقام ورموز وأحرف كبيرة. ولكن ما زال من الأسهل تذكره أكثر من كلمة مرور عشوائية.

تذكر فقط – لا يتعلق الأمر فقط بقوة كلمة المرور. على سبيل المثال، إذا أعدت استخدام كلمة المرور في مواقع متعددة، فقد يتم تسريبها وقد يستخدم الأشخاص كلمة المرور المسربة هذه للوصول إلى حساباتك الأخرى.

من المهم أيضاً استخدام كلمات مرور فريدة لكل موقع أو خدمة، وتجنب المواقع المخادعة، والحفاظ على أمان الكمبيوتر من البرامج الضارة التي تستخدم في تسجيل كلمة المرور.

نعم ، يجب عليك اختيار كلمة مرور قوية – ولكنك تحتاج إلى القيام بأكثر من ذلك. لن يؤدي استخدام كلمات مرور أقوى إلى حمايتك من جميع التهديدات التي تواجهك، ولكنها خطوة أولى جيدة لتصعيب عملية التهديد والاختراق.

مقالات قد تعجبك:

كيفية تغيير كلمة مرور حساب جوجل Google وبريد جيميل Gmail
كيفية مشاركة كلمة سر الواي فاي على آيفون
طريقة عرض كلمات المرور المخزنة في متصفح Google Chrome
توقّف عن استخدام رمز المرور المكون من 6 أرقام على الآيفون
كيفية إزالة كلمة مرور نظام ويندوز Windows دون إعادة تثبيته
طريقة حذف كلمات المرور للشبكات اللاسلكية Wi-Fi في Windows 8 و 10

الدخول إلى الخدمات بدون كلمة مرور أصبح ممكناً مع جوجل كروم

أصدرت شركة جوجل Google إصدار Chrome 67 من متصفح جوجل كروم للحاسوب، حيث سيسمح هذا الإصدار من المتصفح بتسجيل الدخول بدون كلمة مرور لمعظم مواقع الويب.

مما يعني أنه يمكنك تجنب مشاكل الاختراق والتصيد الاحتيالي والتي كانت ممكنة مع استخدام وكتابة كلمات المرور الخاصة بك في كل مرة تريد الدخول إلى خدمة محددة.

تأتي عمليات تسجيل الدخول بدون كلمة مرور من معيار مصادقة الويب الذي أطلقه تحالف FIDO و W3C في شهر آذار الماضي.

فهو يتيح لك تسجيل الدخول إلى أي خدمة عبر الإنترنت تقريباً من خلال بيانات اعتماد فريدة لا تحتاج إلى حفظها.

مثل قارئ بصمات الأصابع ومفاتيح USB مثل مفتاح الأمان YubiKeys وغيرها من الوسائل، كما ويهدف المعيار إلى تقليل فرصة الحصول على بيانات الدخول السرية من قبل طرف ثالث.

وذلك من خلال تقديم بيانات مختلفة عند تسجيل الدخول إلى كل خدمة من الخدمات التي يتم الدخول إليها.

كان متصفح فايرفوكس من موزيلا Mozilla هو أول مَن يحصل على المعيار، في حين تم التلميح إلى إمكانية استخدامه لاحقاً في متصفحي جوجل كروم و مايكروسوفت إيدج.

يعمل متصفح كروم بنسخته 67 أيضاً على زيادة استخدامه لعزل الموقع، مع الحفاظ على كل علامة تبويب في المتصفح منفصلة حتى لا يتمكن الموقع من الوصول بسهولة إلى البيانات من علامات التبويب المفتوحة الأخرى.

وهو حل تم طرحه في البداية للتصدي لهجمات على غرار هجمات Spectre.

وسيكون متصفح كروم أكثر توافقاً مع الواقع الافتراضي من خلال واجهة برمجة التطبيقات لمستشعر عام، وهو معيار يستخدم من قبل أجهزة تتبع اللياقة البدنية ونظارات الواقع الافتراضي.

كل ما سبق ينبغي أن يمهد الطريق لمزيد من عمليات التكامل بين أجهزة الحاسوب المكتبية والأدوات القادمة.

مقالات قد تعجبك:

أفضل تطبيقات تتبع أسعار البيتكوين والعملات الرقمية الأخرى
أفضل برامج تشغيل الموسيقى على أجهزة أندرويد
أفضل أدوات زيادة المآخذ لمختلف الحواسيب
كروم سيلغي علامة الأمان الخضراء من مواقع HTTPS
تقليل موارد الحاسوب التي يستهلكها متصفّح غوغل كروم

كيفية حماية هاتفك المحمول من تطبيقات التجسس

ازدادت أعدد البرامج التجسسية على الهواتف الذكية في السنوات القليلة الماضية بشكل ملحوظ،  و يمكن ربط هذا الإزدياد بشكل مباشر إلى الطريقة التي أصبح  يُستخدم بها الهاتف الذكي في حياتنا اليومية.

فما كان ذات مرة مجرد وسيلة للبقاء على اتصال إذا كنت بعيداً عن المنزل أو خارج المكتب أصبح الآن جزءاً لا يتجزأ من الحياة اليومية. فالكثير من الناس يعيشون حياتهم على هواتفهم، من تخزينٍ للمعلومات الشّخصية وتسجيلٍ لكل ما يفعلونه تقريباً، لدا أصبحت الهواتف الذكية الآن هدفا رئيسياً للبرامج التجسسية.

ما هو البرنامج أو التطبيق التجسسي ؟

برنامج التجسس هو أي برنامج يقوم بتسجيل معلومات عنك أو ما تفعله على هاتفك دون علمك، سواء كان ذلك على جهاز الكمبيوتر المنزلي، الكمبيوتر المحمول، أو الهاتف الخلوي.

يتم تثبيت معظم برامج التجسس إما عن طريق إقناع المستخدم بزيارة موقع ملغم ثم استغلاله لتثبيت برامج التجسس، أو من قبل المستخدم حيث يتم تثبيت برنامج يبدو في ظاهره أنه برنامج مفيد لكنه يحتوي على برامج تجسسية. وهناك أيضاً تطبيقات تجسسية مخصصة حيث أن شخصاً ما يمكنه تثبيتها على جهازك إذا تمكن من الوصول إليه و لو في مدة وجيزة.

أضرار البرامج التجسسية ؟

هناك الكثير من برامج التجسس التي يمكن وضعها من قبل الشركة المصنعة للهاتف الخاص بك. هذه البرنامج تتتبع تحركاتك واستخدامك للإنترنت من أجل استهدافٍ أفضل لك مع الإعلانات. إنها مخيفة قليلاً عندما نفكر في الأمر، ولكن هذا النوع من برامج التجسس نادراً ما يكون له أي تأثير مباشر عليك أو المعلومات الخاصة بك.

توجد أنواع أخرى من برامج التجسس على الهاتف،  التي تدعو للقلق حيالها، و الحزم في التعامل معها. حيث يتم تصميم هذه البرامج لجمع المعلومات الخاصة بك لاستخدامها في سرقة بياناتك الشخصية، أو حتى للتجسس عليك مباشرة،و ذلك عن طريق الوصول إلى الكاميرا و الميكروفون في هاتفك الذكي.

وكلما أصبحت الأجهزة النقالة تشغل حيزاً أكبر في حياتنل اليومية و تنافس أجهزة الكمبيوتر، وتُستخدم في المزيد من أمور الأعمال، يُتوقع أن هذا النوع من برامج التجسس سيصبح أكثر خطورة و انتشاراً في المستقبل.

ما يجب فعله لتجنب الوقوع ضحية لهذه البرامج :

لا تترك هاتفك في متناول الغرباء

قد تكون متأكداً من أنك لم تحمل أي برنامج أو لم تضغط على أي رابط، لكن هناك طريقة أخرى من الناس الخبيثة لتثبيت برامج التجسس على الهاتف الذكي الخاص بك عن طريق الاتصال الجسدي. إذا كنت ترغب في حماية هاتفك، لا تسمح للأشخاص الذين لا تثق فيهم من الوصول إلى جهازك أو قد تدفع ثمن ذلك إذا كان هناك أصحاب نوايا سيئة يتربصون بهاتفك.

تثبيت التطبيقات الأصلية فقط

طريقة أخرى سهلة  يمكن أن تعرض هاتفك لبرامج التجسس، هي تحميل الإصدارات المقرصنة من التطبيقات. عند تحميلك للتطبيقات، كن حذراً من مثل هذه التطبيقات “الحرة” خارج المواقع الرسمية للمطورين فبعضها هي مليئة بالبرامج الضارة، بما في ذلك برامج التجسس.

مطورو هذه التطبيقات عادة ما يأخذون الإصدارات الأصلية المدفوعة،  يقومون بتلغيمها و دمجها بالبرامج الضارة، ومن ثم تقديمها للتنزيل بشكل مجاني.

كن حذرا مع المصادر التي تحمل تطبيقاتك منها

تجنب تثبيت أي برنامج طرف ثالث على الأجهزة الخاصة بك. وهذا يعني أن التطبيقات الوحيدة التي يجب استخدامها هي تلك المتاحة من خلال القنوات الرسمية مثل أب ستور App Store أو غوغل بلاي Google Play.

وحتى لو تأكدت من هذه الخطوة، وخاصة إذا كنت تستخدم جهاز الأندرويد، فيجب تثبيت التطبيقات الصادرة عن المطورين الموثوق بهم و أيضا التطبيقات التي لديها كمية جيدة من ردود الفعل الإيجابية. التطبيقات التي تأتي من مصادر أخرى تكون ممتلئة بالبرامج الضارة و التجسسية.

تحقق دائما من صلاحيات التطبيق عند التثبيت

في نفس سياق الخطوة السابقة، دائما يجب التحقق من الصلاحيات التي يطلبها التطبيق عند التثبيت.فمثلا تطبيق تحديد المواقع من الواضح أنه بحاجة إلى نظام تحديد المواقع GPS، الخاص بك، ولكن تطبيق تدوين الملاحظات بالتأكيد ليس بحاجة لهذه الصلاحية.

إذا كان هناك تطبيق يطلب بعض الصلاحيات التي تبدو غريبة مقارنة مع وظيفة التطبيق، فيجب فوراً وقف التثبيت وتجنب التطبيق تماماً.

تعيين كلمة مرور خاصة لتحميل التطبيقات

للحفاظ على هاتفك أكثر أمناً، يجب عليك أيضاً تعيين كلمة مرور لتحميل التطبيقات. هذا الإجراء سوف يضمن أن أي شخص قد يصل إلى هاتفك بإذن منك لا يمكنه أن يذهب أبعد من ذلك وتثبيت أي تطبيق دون إذنك.

والسبب هو أن معظم تطبيقات التجسس لدى نسبة كبيرة من الضحايا تم تثبيتها من قبل أشخاص وثقوا بهم بحسن نية. لذلك، إذا كنت ستسمح لشخص ما باستخدام الهاتف الخاص بك، هذه الطبقة الإضافية من الحماية ستكون جد مفيدة.

تجنب المرفقات غير المرغوب فيها على اللإميل،و الإتصال بشبكات الواي فاي العامة

تماماً كما هو الحال بالنسبة لجهاز الكمبيوتر المنزلي أو الكمبيوتر المحمول، عليك دائماً أن تكون حذراً من المرفقات غير المرغوب فيها،و شبكات الواي فاي العامة، و شبكات الواي فاي المفتوحة.

حيث يمكن للقراصنة استخدام كل هذه الأمور لتثبيت برامج التجسس على جهازك، لذلك تجنب الاتصال بالشبكات العامة وأبداً لا تنقر على الوصلات و الروابط أو تفتح مرفق بالبريد الإلكتروني إذا كنت لا تعرف المصدر.

استخدام البرامج المكافحة للفيروسات

زيادة الأمان و تجنب البرامج الخبيثة ينصح البعض بتثبيت برامج مكافحة التجسس.  لكن أتبتت التجربة أن بعض هذه التطبيقات هي المسؤولة عن التجسس علي هواتف مستخدميها. لذا يبقى هذا الخيار رهينا بالمستخدم

فلا يجب أن يكون كل الإعتماد على هذه التطبيقات فهي ليست مثالية و قد لا تدري أهداف المطورين من ورائها، لدا يجب الحذر أثناء استخدامك للهاتف كي لا تقع ضحية فالوقاية خير من العلاج.