بعض تطبيقات الأندرويد أرسلت معلومات المستخدمين إلى فيسبوك

أرسلت بعض تطبيقات الأندرويد الهامة والأساسية معلومات حساسة تُستخدم لتعريف الأشخاص إلى منصة فيسبوك Facebook الاجتماعية بمجرد تسجيل الدخول على هذه التطبيقات.

وذلك وفقاً لتقرير صادر عن مؤسسة خيرية بريطانية Privacy International مقرها لندن، حيث تضمن التقرير أسماء تطبيقات مثل Yelp و Duolingo.

الأمر المثير في التقرير أن تلك التطبيقات أرسلت بيانات المستخدمين حتى لو لم يقوموا بتسجيل الدخول على حسابهم على فيسبوك، بل حتى لو لم يمتلكوا حساب فيسبوك أساساً.

من بين التطبيقات التي كشفها التقرير تطبيقين إسلاميين مخصصين لمواعيد الصلاة، بالإضافة إلى تطبيقات دينية أخرى وتطبيقات من أنواع مختلفة.

وتحدّث التقرير عن الهدف الأساسي من إرسال المعلومات المتمثّل بتحسين خوارزمية الاستهداف الإعلاني على فيسبوك، بحيث يتم إنشاء ملف تعريف لاهتمامات كل مستخدم من أجل عرض الإعلانات المناسبة له على فيسبوك.

الأمر الذي يحسّن كثيراً من الاستهداف الإعلاني ويدفع المزيد من المعلنين والشركات لوضع إعلاناتهم على المنصة، مما يعني في النهاية المزيد من الأرباح الخاصة بالإعلانات.

لم تهتم فيسبوك بالحصول على المعلومات الخاصة بالمستخدمين الذين لديهم حسابات بالفعل على المنصة فقط، بل حتى بالأشخاص الذين لم يسجّلوا بعد في الموقع، وبالتالي فإن الشركة كانت تحضّر ملفات التعريف الخاصة بالمستخدمين قبل أن يسجّلوا.

واعتمد التقرير على إجراء تحقيق مماثل من نفس المؤسسة في كانون الأول  الماضي حيث كشف لأول مرة أن تطبيقات الأندرويد ذات الأسماء الكبيرة كانت ترسل البيانات إلى فيسبوك دون موافقة المستخدم.

كما وتم تسليط الضوء على أن هذه المشكلة عالمية عبر كل من النظامين iOS و أندرويد، على الرغم من قواعد الحماية الصارمة من شركة آبل Apple.

مقالات قد تعجبك:

لماذا يظهر متصفح كروم رسالة غير آمن في بعض المواقع؟
هل من الآمن حذف كل شيء في أداة تنظيف القرص؟
ما هو وضع الفقدان في آيفون وآيباد وماك؟
ما هو مدير كلمات المرور؟ وكيف يعمل؟ ولما يجب استخدامه؟
كيفية إنشاء مهمات صيانة تلقائية في ويندوز

تطبيقات iOS شهيرة تتبعت أنشطة المستخدمين دون علمهم

نشر موقع TechCrunch تقريراً قال فيه أن العديد من تطبيقات نظام iOS الشهيرة والمعروفة في مجال السياحة والسفر قامت بتتبع أنشطة المستخدمين وتسجيلها دون علمهم.

حيث قامت بعض تلك التطبيقات بأخذ لقطات شاشة وإرسالها إلى أطراف ثالثة، وتُسمّى هذه الممارسة ضمن مفاهيم صناعة التطبيقات بـ Session Replaying.

تتطلب هذه الممارسة عادةً التعاون مع أطراف ثالثة والتي تكون شركات ومؤسسات لتحليل البيانات والأنشطة المسجلة، وفي حالة تطبيقات السفر المكتشفة مؤخراً فقط تم التعاون مع شركة التحليلات Glassbox.

حيث عمل برنامج Glassbox على تسجيل كل إجراء قام به المستخدم داخل بعض التطبيقات، بالإضافة إلى التقاط لقطات الشاشة بشكل مستمر لأنشطة المستخدم.

والأسوأ من ذلك، بالنسبة للتطبيقات مثل Air Canada ومواقع السفر الأخرى، فقد تضمنت لقطات الشاشة صوراً للحقول التي يدخل فيها المستخدمون معلومات حساسة مثل أرقام جوازات السفر وأرقام بطاقات الائتمان وغيرها من المعلومات المالية والشخصية.

ووفقاً لـ TechCrunch، فإن غالبية تطبيقات السفر أو البيع الأكثر استخداماً على نطاق واسع قد استعملت تقنية Glassbox المستخدمة لتتبع أنشطة المستخدمين.

 بالإضافة إلى ذلك، لا يبدو أن أياً من هذه التطبيقات قد تلقى موافقة من المستخدم بأي طريقة، وبالتالي فإن عملية جمع المعلومات وتتبع الأنشطة كانت تجري دون علم المستخدمين.

من بين التطبيقات المذكورة في التحقيق: Air Canada و Abercrombie & Fitch وفرعها في Hollister و Expedia و Hotels.com و Singapore Airlines وغيرها.

على الرغم من أن عملية جمع البيانات تُعدّ ممارسة شائعة في صناعة تطبيقات الهاتف المحمول، إلا أن ما يجعل الأمر مثيراً للقلق بشكل خاص هو عدم تشفير البيانات المرسلة من قبل بعض التطبيقات.

على سبيل المثال، لم يقم تطبيق Air Canada بتشفير ملفات Session Replaying عندما تم إرسالها من أجهزة المستخدمين إلى خوادم الشركة، الأمر الذي عرّض بيانات المستخدمين إلى هجوم أمني يسمّى man-in-the-middle.

علماً أن شركة AirCanada قالت في شهر آب الماضي أن تطبيقها تعرّض للاختراق، حيث كُشفت بيانات تابعة لأكثر من 20000 ملف شخصي للمستخدمين والمسافرين والتي قد تتضمن أرقام جواز السفر ومعلومات التعريف الحساسة الأخرى.

مقالات قد تعجبك:

كيفية تغيير إعدادات التصحيح التلقائي للأحرف الكبيرة في وورد
كيف تسعى جوجل لتحويل نظام التشغيل كروم Chrome إلى نظام تشغيل لوحي قويّ ؟
ما هو WiGig ؟ وما الفرق بينه وبين واي فاي 6 ؟
كيفية استخدام الأمر DIR في ويندوز
ما هي الملفات الاختبارية ؟ ولمَ عليك أن تتعرّف عليها؟

اختراق وتسريب بيانات العديد من الشخصيات السياسية الألمانية

قام شخص غير معروف باختراق البيانات الشخصية الخاصة بالعديد من الشخصيات السياسية الألمانية، وتم تسريب تلك المعلومات على حسابه الشخصي على تويتر.

وشملت البيانات المسربة كل من تفاصيل بطاقات الائتمان للسياسيين الألمان والاتصالات الخاصة وبيانات أخرى مثل الرسائل الإلكترونية المتبادلة والبريد الإلكتروني الخاص بهؤلاء الأشخاص.

وكانت عمليات التسريب الأخيرة التي قام بها هذا الشخص قد شملت بيانات تابعة لشخصيات إعلامية ومجموعة من الفنانين ومغنيي الراب في البلاد.

أما المستشارة الألمانية أنجيلا ميركل فقد كانت من بين الشخصيات التي تم تسريب معلومات خاصة بها من مكتبها إلى جانب شخصيات أخرى من جميع الأحزاب السياسية في البلاد باستثناء الحزب اليميني المتطرف Alternative for Germany. 

ونشرت وكالة الأنباء الألمانية RBB خبر تسريب البيانات لأول مرة، ثم قامت وكالة The Associated Press بذكر بعض التفاصيل الخاصة بعملية التسريب، حيث أن الملفات المسربة تم نشرها على حساب تويتر لكن تم إيقاف الحساب الآن.

وقال Arne Schönbohm رئيس وكالة الأمن الإلكتروني الألمانية أن التسريب شمل تفاصيل من حوالي 1000 شخص، وأن أحد الأحزاب السياسية في البرلمان لم يتأثر رغم أنه لم يؤكد ذلك.

عمليات التسريب التي قام بها هذا الشخص كانت قد بدأت منذ بداية شهر كانون الأول الماضي في نهاية العام، وبدأت تلك التسريبات بالكشف عن معلومات تم اختراقها حول مغنيي الراب ومقدمي برامج التلفاز.

لكن في نهاية الشهر ومع الأيام الأخيرة من العام الماضي، انتقل هذا القرصان الإلكتروني إلى مستوى آخر من عمليات التسريب بعد أن كشف عن بيانات ومعلومات شخصية تخص شخصيات سياسية كبيرة.

لم تتحرك السلطات الألمانية إلا قبل أيام فقط، عندما بدأت تلك البيانات بالانتشار بين مواقع الإنترنت وصفحات التواصل الاجتماعي.

وقالت Martina Feitz المتحدثة باسم مكتب ميركل: يبدو للوهلة الأولى أنه لا توجد معلومات وبيانات حساسة مشمولة فيما تم نشره و فيما يتعلق بالمستشارة الألمانية.

ومن بين التفاصيل الأخرى التي تم نشرها عن حادثة التسريب، قالت بعض المصادر أن المعلومات المسربة تضمنت نسخ من رسائل مرسلة من وإلى المستشارة ميركل إلى جانب دردشات عائلية خاصة بزعيم أحد الأحزاب الألمانية ومعلومات عن الحساب المالي من عضو الحزب الديمقراطي الاجتماعي.

الجدير بالذكر أن الحكومة الألمانية كانت قد عانت سابقاً من هجمات إلكترونية متعددة في السنوات الأخيرة، لكن بالنسبة إلى هذا التسريب الأخير فإن التحقيقات ما زالت جارية لتحديد المسؤول عن الهجوم والجهة التي تقف وراءه.

مقالات قد تعجبك:

ما هو وضع الفقدان في آيفون وآيباد وماك؟
هل من الآمن حذف كل شيء في أداة تنظيف القرص؟
لماذا يظهر متصفح كروم رسالة غير آمن في بعض المواقع؟
كيفية إنشاء مهمات صيانة تلقائية في ويندوز
ما هو خطأ 400 Bad Request Error؟ وكيف يمكن إصلاحه؟

خلل تقني في أمازون كشف عن بيانات عملائها

أرسلت شركة أمازون Amazon بريداً إلكترونياً إلى عملائها لإخبارهم بأن بياناتهم الشخصية مثل الأسماء وعناوين البريد الإلكتروني تم عرضها على الموقع نتيجة حصول ما وصفته بالخطأ التقني.

امتنعت الشركة عن التعليق على عدد المستخدمين المتأثرين، حيث أن الطريقة الوحيدة لمعرفة ما إذا كان عنوان بريدك الإلكتروني قد تم كشفه إلى جانب بعض البيانات الأخرى هو تلقي إحدى رسائل البريد الإلكتروني الموجزة التي أرسلتها الشركة للاعتذار.

في هذه الرسائل، تقول أمازون أن الخطأ قد تم إصلاحه الآن، كما طمأنت الشركة مستخدميها بأنه لن يكون من الضروري بالنسبة لهم إعادة تعيين كلمات المرور الخاصة بهم.

ومع ذلك فإن المعلومات المعروضة لا تزال تعرض العملاء لبعض المخاطر، مثل تعرضهم لخطر هجمات التصيد الاحتيالي على سبيل المثال، وقد تسمح للقراصنة بمحاولة إعادة ضبط حساباتهم.

كما ورفضت أمازون وصف ما حصل بأنه اختراق لموقعها على الويب أو قرصنة لأنظمتها، بل أكّدت أنه مجرد خطأ تقني، وأن هذا الخطأ قد تم حله بالإضافة إلى إعلام المستخدمين المتأثرين.

لم تكشف الشركة عن عدد الحسابات المتأثرة بالخطأ أو الدول التي يتواجد فيها المستخدمون المتضررون، لكن التقارير التي تم رصدها من المستخدمين الذين تلقوا بريد الشركة جاءت أغلبها من أوروبا والولايات المتحدة.

إن وصف هذا الخطأ بالتقني يعني أنه من غير المحتمل أن يكون الحادث مرتبطاً بالتقارير التي تحدّثت عن قيام موظفين في أمازون ببيع بعض بيانات العملاء لأطراف خارجية.

حيث قامت الشركة بطرد هؤلاء الموظفين مؤخراً بعد إثبات تورطهم في قضية بيع البيانات، لكن الشركة رفضت الربط بين الحادثتين.

مقالات قد تعجبك:

ما هي ميزة حماية المجلدات في ون درايف OneDrive؟ وكيف يمكن تفعيلها؟
ما هي ملفات RTF؟ وكيف يمكن فتحها؟
كيفية تحويل الفيديو من صيغة MKV إلى صيغة MP4
ما هو مسح (فحص) المنافذ؟ وما هي أنواعه؟
كيفيّة التقاط صور أفضل باستخدام وضع التتابع Burst Mode

كيف يعلم أندرويد إن كانت شبكة الواي فاي سريعة أم بطيئة قبل الاتصال؟

طرحت جوجل Google مؤخراً ميزة جديدة في إصدار أندرويد أوريو Android 8.1 Oreo، تعرض هذه الميزة وتحدد مدى جودة و قوة شبكة واي فاي Wi-Fi العامة قبل الاتصال بها.

يتم ذلك باستخدام عبارات بسيطة لتوصيف الشبكة مثل بطيئة Slow، و جيدة OK، و سريعة Fast و سريعة جداً Very Fast.

الأمر الذي سيسمح لك بقياس ما إذا كانت الشبكة سريعة وبالتالي جديرة بالاتصال ، أو إذا كان من الأفضل عدم الاتصال بها و متابعة استخدام بيانات الجوال على هاتفك Mobile data .

كيف تتعرف جوجل Google على جودة الشبكة؟

يعتمد أندرويد Android على مشاركة معلومات ميزة الاستخدام وبيانات التشخيص Usage & Diagnostics  لتجميع البيانات حول الشبكة العامة أو المفتوحة Open Network التي يريد الاتصال بها.

عند توصيل هاتفك بشبكة مفتوحة ، على سبيل المثال ، في احد المقاهي العامة، تتم مشاركة سرعة هذه الشبكة (بالإضافة إلى معلومات أخرى) مع جوجل Google.

و على مدى زمني طويل بما يكفي ، و مع استمرار الناس في الاتصال بالشبكة و إعطاء معلومات عنها وعن جودتها وسرعتها، ومع مشاركة هذه المعلومات مع جوجل Google ، يتم إنشاء خط ثابت معتمد لسرعة وموثوقية هذه الشبكة.

وبمجرد أن يصبح هذا الخط واضحاً ، تصبح ميزة تقييمات الشبكة Network Ratings قادرة على إخبارك على نحو موثوق بمدى جودة وقوة الشبكة قبل الاتصال بها … طالما أن هذه الشبكة تتمتع بشعبية كافية.

لذا انتبه هنا، قد لا يحصل المقهى المحلي في حيك على تقييم ، أو قد يستغرق وقتاً أطول ليتم تقييم الشبكة فيه، و ذلك ريثما يتم جمع البيانات الكافية من المستخدمين.

إذاً ، هل تجمع جوجل Google البيانات من البيانات؟

في عالم أصبح فيه تشارك المعلومات الشخصية اهتماماً مستمراً لدى الكثيرين ، فإنك سوف تكون مهملاً ما لم تتساءل على الاقل عن مدى أمان هذه الميزة التي تجمع البيانات.

الإجابة المختصرة هنا هي أن هذه البيانات ، و مثل معظم البيانات المشتركة Shared Data، تكون مجهولة المصدر. لا تقوم جوجل Google بجمع ما تفعله أثناء اتصالك بهذه الشبكات العامة – على الرغم من أنه ينبغي لنا بالتأكيد أن نذكّر أنك لا يجب أن تفعل أي شيء شخصي أو سري أثناء اتصالك بشبكة عامة على أي حال – بل فقط اتصالات تعتمد على البيانات الأساسية.

بطبيعة الحال ، تعد ميزة الاستخدام وبيانات التشخيص Usage & Diagnostics  المستخدمة لجمع بيانات الشبكة أكثر من مجرد وسيلة لجمع بيانات هذه الشبكة. فهي أداة معممة جداً لجمع البيانات التي تساعد جوجل Google على تحسين المنتجات والخدمات للجميع Improve products and services for everyone.

و ذلك يشمل مستوى البطارية، وعدد مرات فتح التطبيقات، وجودة و طول اتصالات الشبكة لكل من الواي فاي Wi-Fi و البلوتوث Bluetooth.

تفصِّل جوجل Google أيضاً كيفية استخدام هذه المعلومات في صفحة دعم مشاركة الاستخدام وبيانات التشخيص Usage & Diagnostics، وإليك الجزء المتعلق بموضوع مقالنا:

“تستخدم جوجل Google معلومات الاستخدام و بيانات التشخيص لتحسين المنتجات والخدمات ، مثل تطبيقات  جوجل Google وأجهزة أندرويد Android. يتم استخدام جميع المعلومات وفقاً لسياسة خصوصية جوجل Google.

على سبيل المثال ، يمكن لجوجل Google الاستفادة من معلومات الاستخدام وبيانات التشخيص usage and diagnostics لتحسين:

– عمر البطارية Battery Life: يمكن أن تستخدم جوجل Google معلومات حول ما هو أكثر ما يستهلك البطارية على جهازك،  وذلك للمساعدة في جعل الميزات الشائعة تستخدم بطارية أقل.
– انهيار Crashing أو تجمد الأجهزة Freezing: يمكن أن تستخدم جوجل Google معلومات حول وقت تعطل التطبيقات وتجمدها على جهازك للمساعدة في جعل نظام تشغيل أندرويد Android أكثر موثوقية.

يمكن أن تساعد بعض المعلومات المجمّعة الشركاء ، مثل مطوّري برامج أندرويد Android ، في تحسين تطبيقاتهم ومنتجاتهم أيضاً.”

إذا لم تكن ترغب في المشاركة ومساعدة جوجل Google في جمع هذه المعلومات ، فالأمر اختياري ويرجع لك.

جمع بيانات المستخدمين و استغلالها هو قضية كبرى شائعة في هذا الوقت، و هذه العملية كلفت الشركات الكبرى الكثير من الخسائر، وها هي كل من جوجل وفيسبوك تواجهان غرامات مالية بقيمة 8.8 مليار دولار ،

وعلينا هنا ان ننبهك إلى وجود قوانين تحمي خصوصية المستخدم  من الضروري معرفتك بها، حيث يتوجب على الشركات ألا تخرقها و إلا واجهت القضاء.

كيفية تعطيل مشاركة ميزة الاستخدام و بيانات التشخيص Usage & Diagnostics Sharing

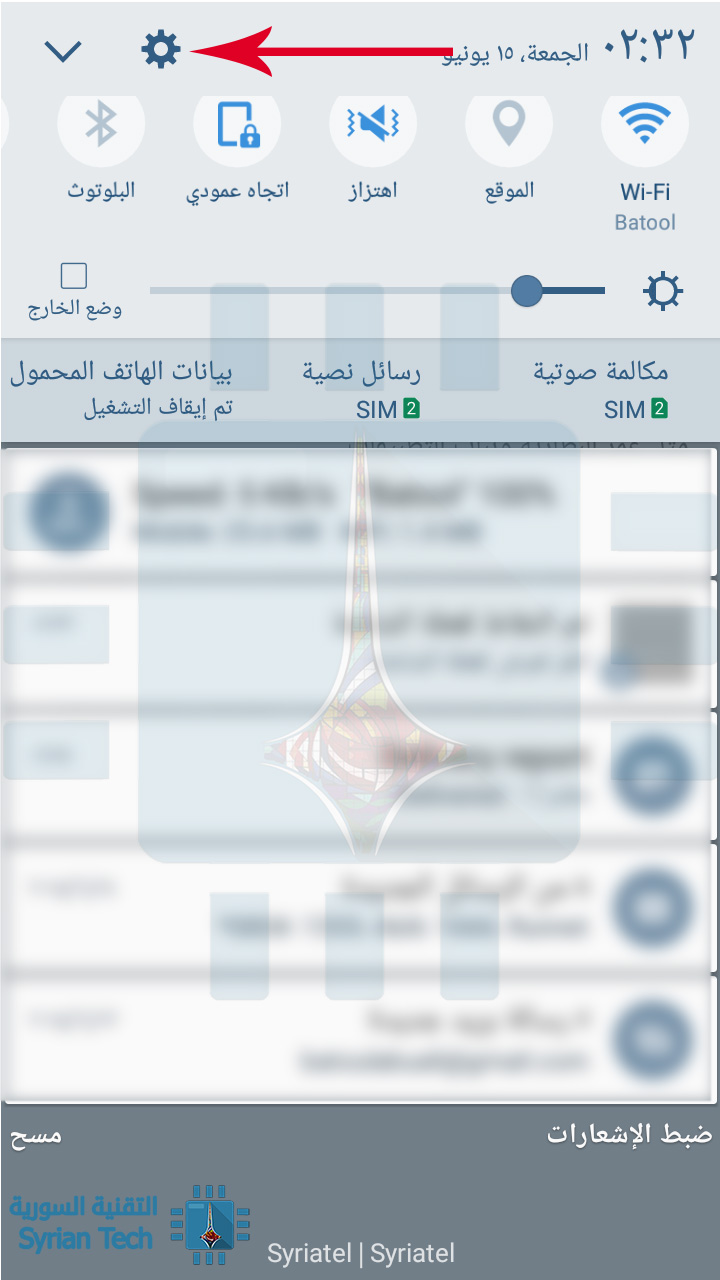
لتعطيل ميزة الاستخدام وبيانات التشخيص ، افتح قائمة إعدادات الهاتف عن طريق سحب شريط الإشعارات Notification shade والنقر على رمز الترس Cog .

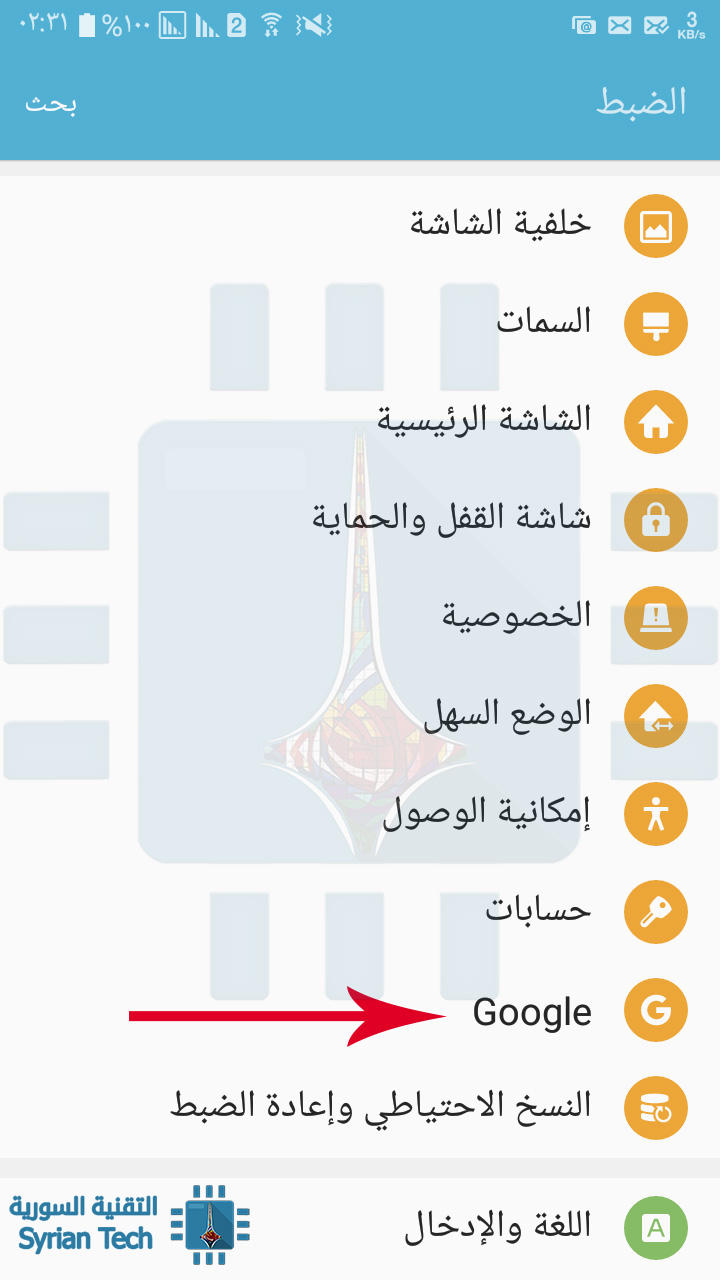
من هناك ، مرر لأسفل إلى خيار Google وانقر عليه.

انقر على النقاط الثلاث في الزاوية العلوية اليسرى (أو اليمنى بحسب لغة الجهاز) ، ثم اختر الاستخدام وبيانات التشخيص Usage & Diagnostics

مرر مفتاح التبديل هنا ، لإيقاف تشغيل الميزة. وهكذا لن تتم مشاركة أي معلومات أخرى من هاتفك ، على الرغم من أنك ستستمر في رؤية جميع مزايا المعلومات التي تتم مشاركتها من المستخدمين الآخرين – مثل تقييمات الشبكات Network Ratings.

مقالات قد تعجبك:

تغيير إعدادات DNS على نظام أندرويد
كيفية قطع الإنترنت عن المتصلين بالشبكة باستخدام هاتفك الأندرويد
أهم الإيماءات Gestures في نظام أندرويد، وكيف تُستخدم ؟
هل يمكن أن تتم مقاضاة صاحب المراجعات السلبية على الإنترنت
ما هي شبكة الجيل الخامس 5G ؟ وكم ستكون سرعتها ؟
ما هو تطبيق Samsung Health؟ وكيف يساعدك في تحقيق اللياقة البدنية؟

ما هو قانون الخصوصية GDPR؟ وكيف يؤثر على الشركات والمستخدمين؟

يُعدّ قانون الخصوصية أو قانون حماية البيانات العام (GDPR) قانوناً جديداً للاتحاد الأوروبي سرى مفعوله منذ عدة أيام ، وهذا هو السبب في تلقيك رسائل إلكترونية وإشعارات بدون توقف حول تحديثات سياسة الخصوصية من قبل الشركات.

إذاً، كيف يؤثر هذا القانون عليك؟ إليك في مقالنا هذا ما تحتاج معرفته.

بدأ سريان قانون GDPR الجديد في 25 مايو 2018 ، وهو يغطي حماية البيانات والخصوصية لمواطني الاتحاد الأوروبي EU ، ولكنه ينطبق أيضاً على العديد من الدول الأخرى بطرق مختلفة ، وبما أن جميع عمالقة التكنولوجيا هي شركات ضخمة متعددة الجنسيات ، فهو يؤثر على الكثير من الأشياء التي نستخدمها جميعاً بشكل يومي

المشكلة التي يحاول قانون GDPR حلها: قيام الشركات بجمع معلوماتك الشخصية وإساءة استعمالها

منذ فجر الإنترنت ، تقوم الشركات بجمع أكبر قدر ممكن من البيانات عن أي شخص. ومن السهل جمع هذه المعلومات ، لذلك لا يوجد سبب بالنسبة لهذه الشركات يمنعها من تخزينها.

تكمن المشكلة في أنه خلال السنوات القليلة الماضية ، تم إلقاء القبض على الكثير من الشركات التي فشلت في حماية معلوماتك الشخصية أو أساءت استخدامها بشكل كبير.

إن فضيحة كامبريدج أناليتيكا Cambridge Analytica ، حيث استخدم الباحث استبيان فيسبوك Facebook quiz  لجمع كميات هائلة من البيانات لملايين مستخدمي فيسبوك ثم بيعها لشركة استشارية ، هي فقط أحدث مثال.

راجع أيضاً مقالنا: ملخص مقابلة مارك بخصوص فضيحة سوء استخدام البيانات الشخصية للمستخدمين

كان الإختراق Equifax hack في العام الماضي سيئاً للغاية لأن المعلومات التي تم تسريبها يمكن استخدامها لفتح بطاقات الائتمان.

إن هذين المثالين هما فقط الفضائح الكبيرة. لكن لقد أساءت الكثير من الشركات استخدام بياناتك بطرق أخرى ، مثل بيعها إلى شركات إعلانية تابعة لجهات خارجية.

قام الاتحاد الأوروبي EU بالنظر في الوضع وقرر استخدام قانون GDPR لمحاولة تصحيحه. بموجب القوانين الجديدة ، تواجه الشركات التي لا تحمي بيانات المستهلكين بشكل كاف أو تسيء استخدامها بأي شكل من الأشكال غراماتٍ كبيرة.

ما الذي يتم اعتباره بيانات شخصية  Personal Data؟

يحمي قانون GDPR “البيانات الشخصية” ، والتي تعني هنا “أي معلومات تتعلق بشخص طبيعي محدد أو قابل للتحديد” – وهذا تعريف واسع وشامل جداً. في الواقع ، ستشمل البيانات الشخصية بشكل عام أشياء مثل:

  • بيانات السيرة الذاتية Biographical data مثل اسمك وعنوانك ورقم هاتفك ورقم الضمان الاجتماعي وما إلى ذلك.
  • البيانات المتعلقة بمظهرك الجسدي وسلوكك مثل لون الشعر والعِرق والطول.
  • معلومات حول التعليم الخاص بك وتاريخ وتفاصيل العمل: مثل راتبك ، شهادة جامعية ، المعدل التراكمي GPA ، معرف الضريبة tax ID ، وما إلى ذلك.
  • أي بيانات طبية أو جينية.
  • أشياء مثل سجل المكالمات ، أو الرسائل الخاصة ، أو بيانات الموقع الجغرافي geo.

بالطبع لا يزال هنالك الكثير من الصفات المدرجة تحت تصنيف البيانات الشخصية، فهو كما قلنا تعريف واسع وفضفاض، لكن الفكرة هي كالتالي:

المعلومة الشخصية هي أي بيانات تجعل منك قابلاً للتحديد identifiable. مثلاً في بعض الحالات ، قد يكون لون شعرك كافياً. في حالات أخرى ، حتى اسمك الكامل – إذا كان شيئاً شائعاً مثل Robert Smith او محمد علي – قد لا يجعلك قابلاً للتحديد.

ماذا يفعل قانون GDPR ؟

يمنح قانون GDPR سكان الاتحاد الأوروبي EU الذين يتم جمع بياناتهم الشخصية – والذين يُسمون في القانون “موضوعات البيانات data subjects “- ثمانية حقوق. هي:

  • الحق في التبليغ The right to be informed: إذا كانت الشركة تجمع البيانات ، فيجب عليها إبلاغ موضوعات البيانات data subjects ما البيانات التي يتم جمعها ، ولماذا يتم جمعها ، وما يتم استخدامها منها ، ومدة الاحتفاظ بها ، وما إذا كان سيتم مشاركتها مع أطراف اخرى.

مثل هذه المعلومات لا يمكن دفنها في عمق شروط الخدمة terms of service التي لا يقرأها أحد !  بل يجب أن تكون موجزة وبكلمات واضحة.

  • الحق في الوصول The right to access: إذا طلبوا ذلك ، يجب على أي منظمة لديها بيانات شخصية تتعلق بموضوع البيانات data subject أن تقدم لهم حق الوصول في غضون شهر.
  • الحق في التصحيح The right to rectification: إذا تبين لموضوع البيانات data subject أن الشركة لديها بيانات حوله غير صحيحة ، فيمكنه طلب تحديثها. الشركات لديها شهر واحد للامتثال.
  • الحق في المسح The right to erasure: يمكن لموضوع البيانات data subject أن يطلب من شركة ما حذف أي بيانات تحتفظ بها في ظروف معينة. على سبيل المثال ، إذا لم تعد هناك حاجة للبيانات أو أنه يسحب موافقته على استخدامها.
  • الحق في تقييد المعالجة The right to restrict processing: إذا لم تتمكن المؤسسة من حذف بيانات موضوعات البيانات data subjects’ data- على سبيل المثال ، لأنها تحتاج إليها في حالة قانونية – فيمكنها أن تطلب من الشركة الحد من كيفية استخدامها.
  • الحق في نقل البيانات The right to data portability : يحق لموضوعات البيانات data subjects أخذ بياناتهم الشخصية من خدمة واحدة واستخدامها في خدمة أخرى.
  • الحق في الاعتراض The right to object : إذا تم جمع البيانات دون موافقة ولكن لمصالح العمل المشروعة ، من أجل الصالح العام ، أو من قبل سلطة رسمية ، فإن موضوع البيانات data subject يمكن أن يعترض. وفي هذه الحالة يجب على المنظمة التوقف عن معالجة البيانات حتى يتمكنوا من إثبات أن لديهم أسباب شرعية للقيام بذلك.
  • الحقوق المتعلقة باتخاذ القرارات الآلية بما في ذلك التنميط Profiling: يضع قانون GDPR ضمانات بحيث يمكن للأفراد الاعتراض على أو الحصول على توضيح حول القرارات المؤتمتة التي تؤثر عليهم وعلى بياناتهم.

جزء كبير آخر من الضوابط regulations هو أن الشركات يجب أن يكون لديها سبب قانوني لجمع أو معالجة أي بيانات. أحد الأسباب القانونية هو تحصيلهم الموافقة لاستخدامها لغرض معين ، ولكن هناك آخرون ممن يحتاجون إليها للامتثال لالتزامات قانونية أو أن جمعها يصب في المصلحة العامة.

كما ترى ، فإن الحقوق الممنوحة لسكان الاتحاد الأوروبي بموجب القانون واسعة إلى حد كبير وتجبر الشركات التي تجمع البيانات منها على التفكير في ما تجمعه ولماذا.

لقد ولت الأيام القديمة في أن تجمع الشركات كل ما في وسعها من بيانات وتأمل في العثور على استخدام لها في وقت لاحق – على الأقل في أوروبا. هذا هو السبب في أن كل خدمة سجلت فيها بواسطة بريدك الإلكتروني تقوم بالاتصال بك.

ما أوقع الكثير من الشركات في قلق هو أن العقوبات لعدم الامتثال لقانون GDPR هي قاسية جدا. يمكن تغريم المنظمة بمبلغ يصل إلى 20 مليون يورو أو 4٪ من رقمها السنوي العالمي بموجب القوانين.

بالنسبة إلى أمثال أمازون Amazon أو جوجل Google ، يصل هذا المبلغ إلى مليارات الدولارات من الغرامات المحتملة إذا أساءت استخدام بيانات المقيمين في الاتحاد الأوروبي.

راجع مقالنا: شركات كبرى تتعهد بعدم مساعدة الحكومات في الحروب الإلكترونية

ماذا يعني قانون GDPR للمستخدمين في مختلف البلدان ؟

بالطبع قوانين الاتجاد الأوروبي EU لا تنطبق على بقية المواطنين في بقية الدول مالم يكونوا مقيمين في الاتحاد الأوروبي، لكن السبب في حصولك على جميع رسائل البريد الإلكتروني هو أن معظم الشركات لا تملك أي وسيلة لمعرفة من هو مقيم في الاتحاد الأوروبي ومن ليس كذلك.

ومع ذلك ، فهذا لا يعني أن قانون GDPR لن يؤثر عليك. لقد تسبب هذا القانون في قيام الكثير من الشركات بإعادة تقييم كيفية تعاملها مع بيانات المستهلكين وبدأ بعضها في الحديث عن نشر حقوق قانون GDPR إلى المقيمين من خارج الاتحاد الأوروبي.

كما أنه من الأسهل أيضاً على الشركات فرض مجموعة واحدة من القواعد لجميع العملاء بمختلف  الحالات.

على سبيل المثال ، أطلقت شركة آبل Apple بوابة خصوصية جديدة حيث يمكن للأشخاص تنزيل جميع بياناتهم الشخصية أو حذف حسابهم ، وبعبارة أخرى تزويد الناس بحقوق الوصول والمحو.

في الوقت الحالي ، يمكن للحسابات التي تعتمد على الاتحاد الأوروبي استخدامها فقط ، ولكن شركة أبل Apple تخطط لطرحها في جميع أنحاء العالم على مدار الأشهر القليلة المقبلة. وبالمثل ، فإن فيسبوك يغمغم في إعطاء نفس  الحماية بموجب قانون GDPR لبعض المستخدمين خارج الاتحاد الأوروبي.

مقالات قد تعجبك:

الأنماط السوداء طريقة تخدع بها الشركات التقنية مستخدميها
لمَ تعلو الانفعالات الخرقاء وجوه الجميع في صور مقاطع يوتيوب ؟!
كيفية استخدام فيسبوك بأقل نسبة ممكنة من البيانات الشخصية
ما هي الـ Cookies و لم تظهر المواقع تحذيراً عنها ؟
هل يمكن إنشاء واستخدام حساب فيس بوك باسم وهمي ؟
كيفية حماية الحاسوب من فيروسات انتزاع الفدية Ransomware ؟
كيفية حماية هاتفك المحمول من تطبيقات التجسس

فضائح فيسبوك الأخيرة لم تؤثر على قوة الشركة

على الأغلب فإن الجميع قد سمع بمشاكل وفضائح فيسبوك facebook التي هزّت أركان الشركة الضخمة بشكل عنيف، على الأقل من الناحية الإعلامية ومن جهة ثقة المستخدم بالشبكة.

حيث أدت فضيحة فيسبوك إلى استجواب الرئيس التنفيذي مارك زوكربيرج في جلسة استماع في الكونجرس الأمريكي، ودفعت أيضاً بالعديد إلى تنظيم حملة لحذف حسابات وصفحات فيسبوك الشخصية.

بالمقابل لم تقف الشركة مكتوفة الأيدي أمام كل هذه الأزمات، فقامت بصياغة قواعد جديدة للنشر على فيسبوك، وعلّقت عمل أكثر من 200 تطبيق غير ملتزم بقوانين حماية خصوصية البيانات.

في الحقيقة يمكن الاعتراف أن فيسبوك استطاعت بشكل أو بآخر تجاوز الأزمة العنيفة، والأهم من هذا حافظت على الثقة الممنوحة لها من قبل ملايين المستخدمين.

بغض النظر عن النتائج الجيدة التي تحققها الشركة اليوم، لكن السؤال الأبرز كيف أثرت الأزمة الأخيرة على فيسبوك عندما كانت في ذروتها؟

وفقاً لدار الأوراق المالية العالمية Goldman Sachs واستناداً إلى البيانات التي جمعتها شركة الأبحاث ComScore فإن الشهر الماضي وفي خضم الفضيحة كانت الأمور تتحول لصالح الشركة وليس ضدها!

استخدام فيسبوك في الولايات المتحدة

حيث شهد فيسبوك زيادة بنسبة 7٪ في عدد مستخدمي التطبيق على الهاتف المحمول في الولايات المتحدة، وارتفع عدد المستخدمين في البلاد إلى 188.6 مليون مستخدم.

بالإضافة إلى ذلك، ارتفع الوقت الذي يقضيه كل مستخدم على تطبيق فيسبوك للهاتف المحمول وذلك بشكلٍ يومي.

أما الإعلانات التي تُعتبر مصدر الربح الرئيسي للشركة، فعلى ما يبدو لم تتأثر بالفضائح الأخيرة، حيث عادت نسبة استهداف الإعلانات على فيسبوك إلى الارتفاع مباشرةً بعد انتهاء آثار الفضيحة.

مما يشير إلى أن إزالة 583 مليون حساب مزيف على الموقع لم يقلل من مدى وصول الإعلانات التي تدفع ثمنها الشركات.

لا بل إن الإعلانات على فيسبوك حققت نسبة وصول إلى المستخدمين أكبر من الأيام التي سبقت حدوث الفضيحة وقبل أن تصل أخبار أزمة الشركة إلى وسائل الإعلام.

نسبة وصول إعلانات فيسبوك لم تتأثر بحذف ملايين الحسابات

من الناحية الاقتصادية، لم تستطع أسهم الشركة مقاومة أخبار الفضيحة، فانخفضت إلى مستويات متدنية خلال أزمة الشركة، لكن سرعان ما استعادت عافيتها بشكل غريب في الفترة الأخيرة.

حيث كان سعر سهم الشركة عند مستوى 185.09 دولار أمريكي قبل وقوع الفضيحة بيوم واحد، وخلال الأزمة انخفض المستوى ليصل 149.02 دولار أمريكي.

لكن الأمر لم يحتاج إلى الكثير من الوقت حتى تعود الأمور كما كانت، إذ كان سعر سهم الشركة 182.68 دولار أمريكي مع إغلاق الأسواق يوم الجمعة الماضي.

هذا يعني أن قيمة فيسبوك قد انخفضت بنسبة 1.3٪ فقط خلال أسوأ فترة من الأيام التي واجهتها الشركة على الإطلاق!


مقالات قد تعجبك:
أفضل نظارات الواقع الافتراضي للهواتف الذكية
أفضل ألعاب المغامرات لجميع الحواسيب
أفضل تطبيقات الهواتف الذكية لإرسال الأموال
كيفية مسح سجل بحث فيسبوك
كيفية منع ظهور منشوارت ميزة في هذا اليوم على فيسبوك

تسريب جديد لبيانات 3 مليون مستخدم فيسبوك

تم تسريب بيانات فيسبوك Facebook خاصة بأكثر من 3 مليون مستخدم قاموا بإجراء اختبار للشخصية على موقع إلكتروني ضعيف الحماية يمكن الوصول إليه من قبل أطراف غير مرخصة.

وفي تقرير يكشف التسريب المحتمل، تبيّن أن البيانات تحتوي على إجابات مستخدمي فيسبوك لاختبار السمات الشخصية.

على الرغم من عدم احتوائها على أسماء المستخدمين، إلا أنها تضمنت في كثير من الحالات العمر والجنس وحالة العلاقة، وبالنسبة إلى 150 ألف شخص فقد احتوت حتى على تحديثات الحالة الخاصة بهم.

كان من المفترض أن تكون جميع هذه البيانات متاحة فقط للباحثين المعتمدين من خلال موقع ويب تعاوني.

ومع ذلك، وجد التقرير أنه يمكن العثور على اسم مستخدم وكلمة مرور المانحين لحق الوصول إلى البيانات في أقل من دقيقة من خلال البحث عبر الإنترنت، مما يمكّن أي شخص من تنزيل المعلومات الشخصية.

تم جمع البيانات عن طريق اختبار علم النفس المسمّى myPersonality، ويقال أن حوالي نصف المشاركين في الاختبار البالغ عددهم 6 ملايين قد سمحوا بمشاركة معلوماتهم مع الباحثين دون الكشف عن هويتهم.

يسمح الفريق المتواجد خلف تطبيق myPersonality لأي باحث وافق على استخدام البيانات المجهولة بالاشتراك للوصول إلى المعلومات التي تم تجميعها.

في المجموع، تم منح 280 شخصاً، بما في ذلك موظفي الفيسبوك وغيرها من شركات التكنولوجيا الرئيسية، وفقاً للتقرير.

أساسيات الحادثة هنا مشابهة إلى حد كبير لما حدث في فضيحة شركة كامبردج أناليتيكا، التي تمكنت من الوصول إلى المعلومات الخاصة بأكثر من 87 مليون مستخدم في فيسبوك بفضل اختبار الشخصية الذي يُطلق عليه اسم thisisyourdigitallife.

في كلتا الحالتين، تم إجراء الاختبارات في البداية من قبل الباحثين في جامعة كامبريدج، وفي كلاهما كان دكتور علم النفس Aleksandr Kogan أحد الباحثين المشتركين في المشروع.

من المعروف أن Aleksandr Kogan هو مخترع فكرة اختبار thisisyourdigitallife.

مع العلم أنه قد تم إدراجه كجزء من مشروع myPersonality حتى منتصف عام 2014، حيث على ما يبدو أن المشروع بدأ حوالي عام 2009.

وقد صرّحت جامعة كامبردج أن اختبار myPersonality بدأ قبل أن ينضم مطوّره إلى الجامعة، ولم يتابع البرنامج عملية مراجعة الأخلاقيات اللازمة للاختبار.

لا يُعرف ما إذا كانت البيانات قد تم الوصول إليها بطريقة غير صحيحة باستخدام اسم المستخدم وكلمة المرور المتوفرين للجمهور.

وقال متحدث باسم فيسبوك أنه يتم التحقيق في التطبيق وسيتم حظره إذا رفض التعاون مع إدارة فيسبوك.

وكجزء من تحقيقه المستمر في إساءة استخدام بيانات المستخدم، قال فيسبوك إنه قام بتعليق 200 تطبيق حتى الآن في انتظار المراجعة، حيث شملت قائمة التطبيقات المعلقة تطبيق myPersonality.

في حين أن تسريب بيانات 3 مليون مستخدم يُعتبر أقل بكثير من بيانات 87 مليون شخص تم الحصول عليها من قبل Cambridge Analytica، فإن القصة لا تزال بمثابة تحذير آخر حول مدى سهولة انتشار هذه المعلومات.

واحدة من أكبر القضايا هنا هي أنه على الرغم من أن البيانات كان من المفترض أن تكون مجهولة المصدر، إلا أن التقرير يشير إلى إمكانية إعادة تعريفها باستخدام معلومات فيسبوك الإضافية المرفقة بكل اختبار شخصية.


مقالات قد تعجبك:
الشركة التي تسبّبت بفضيحة فيسبوك تعلن إفلاسها وإغلاقها
مارك ينشر اعتذاراً رسمياً في الصحف الأمريكية والبريطانية بسبب فضيحة الخصوصية
ملخص مقابلة مارك بخصوص فضيحة سوء استخدام البيانات الشخصية للمستخدمين
فيسبوك قد يصدر نسخة مدفوعة من تطبيقه خالية من الإعلانات
فيسبوك يضيف ميزة المواعدة على تطبيقه للهاتف المحمول


فيسبوك قد يصدر نسخة مدفوعة من تطبيقه خالية من الإعلانات

دون أدنى شك فإن العام الحالي كان من أكثر الأعوام صعوبةً على شبكة فيسبوك Facebook بعد فضيحة جمع البيانات الشهيرة التي اتهمت الموقع بإساءة استخدام البيانات الشخصية للمستخدمين.

الحادثة تسببت بانخفاض قيمة فيسوك في الأسواق العالمية، واستدعت حضور المدير التنفيذي للشركة مارك زوكربيرج إلى جلسة استماع خاصة بالكونجرس الأمريكي.

وإلى انطلاق العديد من الحملات التي تدعو لمعاقبة فيسبوك وإغلاق الحسابات الشخصية والصفحات على الشبكة الضخمة.

بالنسبة إلى فيسبوك، فإن موضوع النسخة المدفوعة من التطبيق ليس جديداً، فقد أجرت الشركة أبحاثاً حول ما إذا كانت النسخة المدفوعة بدون إعلانات ستجتذب مزيداً من المستخدمين.

هذا شيء نظر إليه فيسبوك من قبل، ولكن في ضوء الأحداث الأخيرة فعلى ما يبدو فإن التوقيت الآن مناسباً إلى حد بعيد للبدء بالعمل على هذه النسخة المدفوعة.

تبدو النسخة المدفوعة مناسبة جداً للأشخاص الذين لا يريدون مشاركة معلوماتهم الشخصية مع المعلنين.

فشبكة فيسبوك تعمل على استخدام البيانات الشخصية بما في ذلك العمر والجنس ومكان المنشأ والإقامة من أجل مشاركتها مع المعلنين وتقديم أفضل استهداف ممكن لإعلاناتهم.

بلغت إيرادات فيسبوك من الإعلانات العام الماضي 41 مليار دولار، وهو رقم ضخم جداً للتفكير بالاستغناء عن جزء منه مع النسخة المدفوعة التي لن تحتوي على إعلانات أو على الأقل لن يتم فيها مشاركة بيانات المستخدمين.

أحد المسؤولين في إدارة الموقع Sheryl Sandberg أكّد أن النسخة المدفوعة من التطبيق قد تكون إحدى الحلول المطروحة على الطاولة، في حين قال مارك زوكربيرج سابقاً حول هذا الموضوع:

لقد فكرنا بالتأكيد في الكثير من الحلول من أجل الإعلانات على الشبكة بما في ذلك الاشتراك بنسخة مدفوعة، وسنستمر في النظر في كل شيء.

حتى لو أضاف فيسبوك نسخة اشتراك مدفوعة من التطبيق، فبحسب زوكربيرج سيكون هناك دوماً نسخة مجانية كالنسخة الموجودة اليوم.


مقالات قد تعجبك:
الشركة التي تسبّبت بفضيحة فيسبوك تعلن إفلاسها وإغلاقها
فيسبوك يضيف ميزة المواعدة على تطبيقه للهاتف المحمول
فيسبوك يختبر أزرار تصويت إيجابي وسلبي على التعليقات
الآن يمكنك معرفة ما يمكنك وما لا يمكنك فعله على فيسبوك
مؤسس واتس آب يدعو الجميع لحذف حساب فيس بوك