عن محمد عبد الرحمن بركات

خبير تقني سوري من دمشق .. مؤسس الموقع ، مهتم بكل أنواع التكنولوجيا ومتابع لها بإستمرار :)

جوجل تخطط لاستبدال الرسائل القصيرة SMS ببرتوكول جديد

حاولت شركة جوحل Google في الفترة الماضية السيطرة على المراسلة النصية على الهواتف المحمولة من خلال مجموعة من التطبيقات والخدمات مثل: Hangouts و Voice و Allo و Duo و Wave.

لكن في الحقيقة فإنها فشلت في ذلك أو على الأقل لم تحقق النجاح والسيطرة المطلوبة.

لذلك فعلى ما يبدو فإن الشركة تخطط للعمل على استراتيجية جديدة لاستبدال الرسائل النصية القصيرة SMS ببروتوكول RCS جديد مع تسمية جديدة باسم الدردشة أو Chat.

يجب على مستخدمي نظام أندرويد أن يتوقعوا وجود تطبيق الرسائل الافتراضي على هواتفهم مستقبلاً للحصول على جميع أنواع الميزات الجديدة عند طرحها بالكامل من قبل الشركة.

مثل استلام الرسائل، والفيديو والصور ذات الدقة الكاملة، والرسائل النصية التي يتم تبادلها ضمن مجموعات.

حيث تعمل جوجل بشكل هادئ على الاتفاق مع كل شركة رئيسية مختصة بتقديم خدمات الهواتف الخلوية على هذا الكوكب وذلك لتبني التقنية الجديدة التي ستستبدل الرسائل القصيرة بخدمة جديدة باسم الدردشة.

بالاستناد إلى معيار يسمى الملف العالمي لخدمات الاتصالات، وبالتالي يكون هدف جوجل هو جعل تجربة الرسائل النصية الافتراضية على هواتف الأندرويد جيدة كتطبيقات المراسلة الحديثة الأخرى.

بعض المعلومات التي يتم الحديث عنها أن البروتوكول الجديد لن يقدم التشفير للرسائل، وذلك لأن شركات الخدمات الخلوية لا تحب تقنيات التشفير!

كما وتخطط جوجل لإنشاء واجهة سطح مكتب على الويب للنظام الجديد، مما يعني أنك ستتمكن من إرسال رسائل نصية من جهاز الحاسوب الخاص بك.

علماً أن بعض الأخبار تتحدث عن اشترك شركة مايكروسوفت Microsoft بالخطة الجديدة مما يشير إلى احتمال وجود برنامج ويندوز لهذا الأمر.


مقالات قد تعجبك:
جوجل ستقدم تصميم جديد وميزات مهمة لـ Gmail
جوجل تشتري الطاقة المتجددة بكمية أكبر مما تستهلكه
موظفون من جوجل سيحددون مقاطع الفيديو الظاهرة في تطبيق يوتيوب للأطفال
جوجل ستوقف خدمة اختصار الروابط goo.gl
جوجل ستحظر إعلانات العملات الرقمية


موقع سرق ملايين صور الانستغرام واستخدمها لربح المال

من الصعب جداً مراقبة شبكة الإنترنت بكاملها واكتشاف أية مخالفات قد تحصل في مواضيع سرقة الملكية الفكرية وتحقيق الربح غير القانوني من الإنترنت.

فعمليات الاحتيال على الشبكة هي جزء من الحياة اليومية الآن، فيمكن أن تجد الكثير من صور الملفات الشخصية المسروقة على Tinder أو من الطبيعي أن تجد حساب تويتر خاص مسروق.

ولكن بين الحين والآخر، يحدث شيء يبدو مبالغاً فيه حتى من خلال معايير الملكية الحالية الضعيفة على الإنترنت، تماماً كما حصل مع موقع PopSugar.

هذا الموقع الذي سرق مجموعة كبيرة من صور الانستغرام من أصحابها وأعاد نشرها مع الروابط  الإعلانية الخاصة به لتحقيق الربح المادي على حساب أصحاب الصور.

حيث تم توجيه الاتهام رسمياً إلى موقع PopSugar بعد قيامه بسرقة الصور الشخصية للمدونين وأصحاب الحسابات الصغيرة (أولئك الذين يقل عدد متابعيهم عن 10000 متابع).

ومن ثم الاستفادة من تلك الصور وتحقيق الربح منها من خلال الروابط الإعلانية الخاصة بالموقع.

أداة الويب RewardStyle وهي أداة ويب تساعد المدونين على تحقيق الدخل من محتواهم من خلال الروابط التابعة لها، أرسلت إلى مستخدميها رسالة إلكترونية يوم الثلاثاء تحذرهم من الموضوع:

مساء الأمس، لفت انتباهنا إلى أن PopSugar.com لم يقم فقط باستخدام محتوى المدونين بدون موافقتهم، ولكنه أضاف مجموعة من الروابط التابعة لـ ShopStyle من أجل تحقيق الربح المادي.

يقول المحامي Brett Lewis حول القضية:

حقيقة أن شخص ما سيأخذ هذه الصور وينسخها ويزيل الروابط الفرعية التي كانت مدمجة معها والتي ستعود بربح مادي على الأشخاص الذين التقطوا الصور، ومن ثم إعادة نشرها على موقعه الخاص، هو انتهاك حقيقي لحقوق النشر.

حتى قبل 10 سنوات، ربما كان موقع PopSugar قد أفلت من العقاب والمحاسبة، لكن النظرة العامة لأصحاب الحسابات قد تغيرت على مر السنين، ولم يعد المدونون مجرد هواة مع حسابات انستغرام لكسب الشهرة.

بل أن الكثير منهم يكسبون دخلاً مادياً من محتواهم، وتعطيل هذا الدخل من قبل شركة ضخمة هو أكثر من مجرد خطر آخر مؤسف يستهدف المبتدئين والهواة ويمنعهم من كسب المال مقابل العمل على الإنترنت.

ليس من الواضح كم يبلغ عدد المدونين الذين تأثروا بهذه السرقة، ولكن بعض التقارير تحدثت عن ملايين الصور التي تم استخدامها وسرقتها.

الرئيس التنفيذي للموقع Brian Sugar اعترف باستخدام صور دون إذن أصحابها ولكنه برر الموضوع بوجود خطأ وادّعى بأن الأرباح التي تم تحقيقها تبلغ 2695 دولاراً فقط دون تقديم أدلّة على هذه الأرقام.

https://twitter.com/briansugar/status/986364616186839040

في الحقيقة من الصعب معرفة حجم الأموال التي اكتسبها PopSugar أو مقدار الأموال التي خسرها المدونون، وذلك لأن الربح المادي من الروابط الإعلانية يمكن أن يختلف حسب الشروط والأسعار وبحسب من يقوم بنشرها والمكان الذي توّجه إليه.


مقالات قد تعجبك:
جوجل تصعّب سرقة الصور من نتائج البحث
سرقة 400 مليون دولار من منصة يابانية للعملات الرقمية
تفاصيل محاولة اختراق موقع OnePlus الرسمي وسرقة البيانات البنكية للزبائن
إلقاء القبض على الهاكر الذي سرق 1.2 مليار دولار
اختراق حساب تيسلا السحابي واستعماله لتعدين العملات الرقمية


غرفة فندق فخمة لألعاب الفيديو من Alienware

لم يسبق لنا وأن ذهبنا في رحلة إلى بنما، ولكن يبدو أن موسم الأمطار في تلك المنطقة يمتد من شهر أيار إلى كانون الأول.

فإذا كنت من المدمنين على ألعاب الفيديو وتخطط للقيام برحلة في وقت ما من هذا العام، فإن شركة Alienware قد جهزت لك ما تحتاجه.

توفّر الغرفة 2425 في فندق Hilton Panama إطلالة جميلة على الشواطئ لم ترها من قبل، إلى جانب تواجد شاشة تلفاز 4K OLED مقاس 65 بوصة.

وجهاز حاسوب من Alienware مزوّد بمعالج Core i7-7800 وبطاقة الرسوميات GTX 1080Ti مع تواجد Xbox One Elite و جهاز الواقع الافتراضي Oculus Rift.

أضف إلى ما سبق حاسوب محمول من Alienware مع شاشة عريضة بحجم 34 بوصة، وكرسي فخمة، وإضاءة تفاعلية في الغرفة، وبعض من قطع القماش الغريبة التي تحمل شعار Alienware عليها، مع وجود سريرين في تلك الغرفة.

https://twitter.com/AlienwareLatAm/status/986349348698165248

قال Andres Korngold مدير تطوير الأعمال في الفندق:

لقد كان الالتزام بخدمة مبتكرة ومميزة هو هدفنا منذ بدء العمل في بنما، وتظهر هذه المبادرة مدى أهمية مساهمتنا في تحسين المزيد من الخيارات للبقاء في بنما، مما يؤثر بشكل مباشر على العرض السياحي في المنطقة.

تم افتتاح الغرفة مؤخراً وتكلف 349 دولاراً في الليلة، وهو ما يبدو مناسباً بعد أزمة ارتفاع أسعار بطاقات الرسوميات بسبب تعدين العملات الرقمية.

https://www.youtube.com/watch?time_continue=88&v=yi1-fcO0sQ0


مقالات قد تعجبك:
هاتف Black Shark من شاومي المخصص للألعاب
ما هي تقنية تتبع الأشعة Ray Tracing المستخدمة في الألعاب؟
ماوس للجيمرز توفر حركات كقبضة اللعب
اليونسيف يطلب من الجيمرز تعدين العملات الرقمية لأطفال سوريا
إطلاق لعبة PUBG للهواتف الذكية


تطبيق لتعلم لغة JavaScript من خلال الألعاب والألغاز

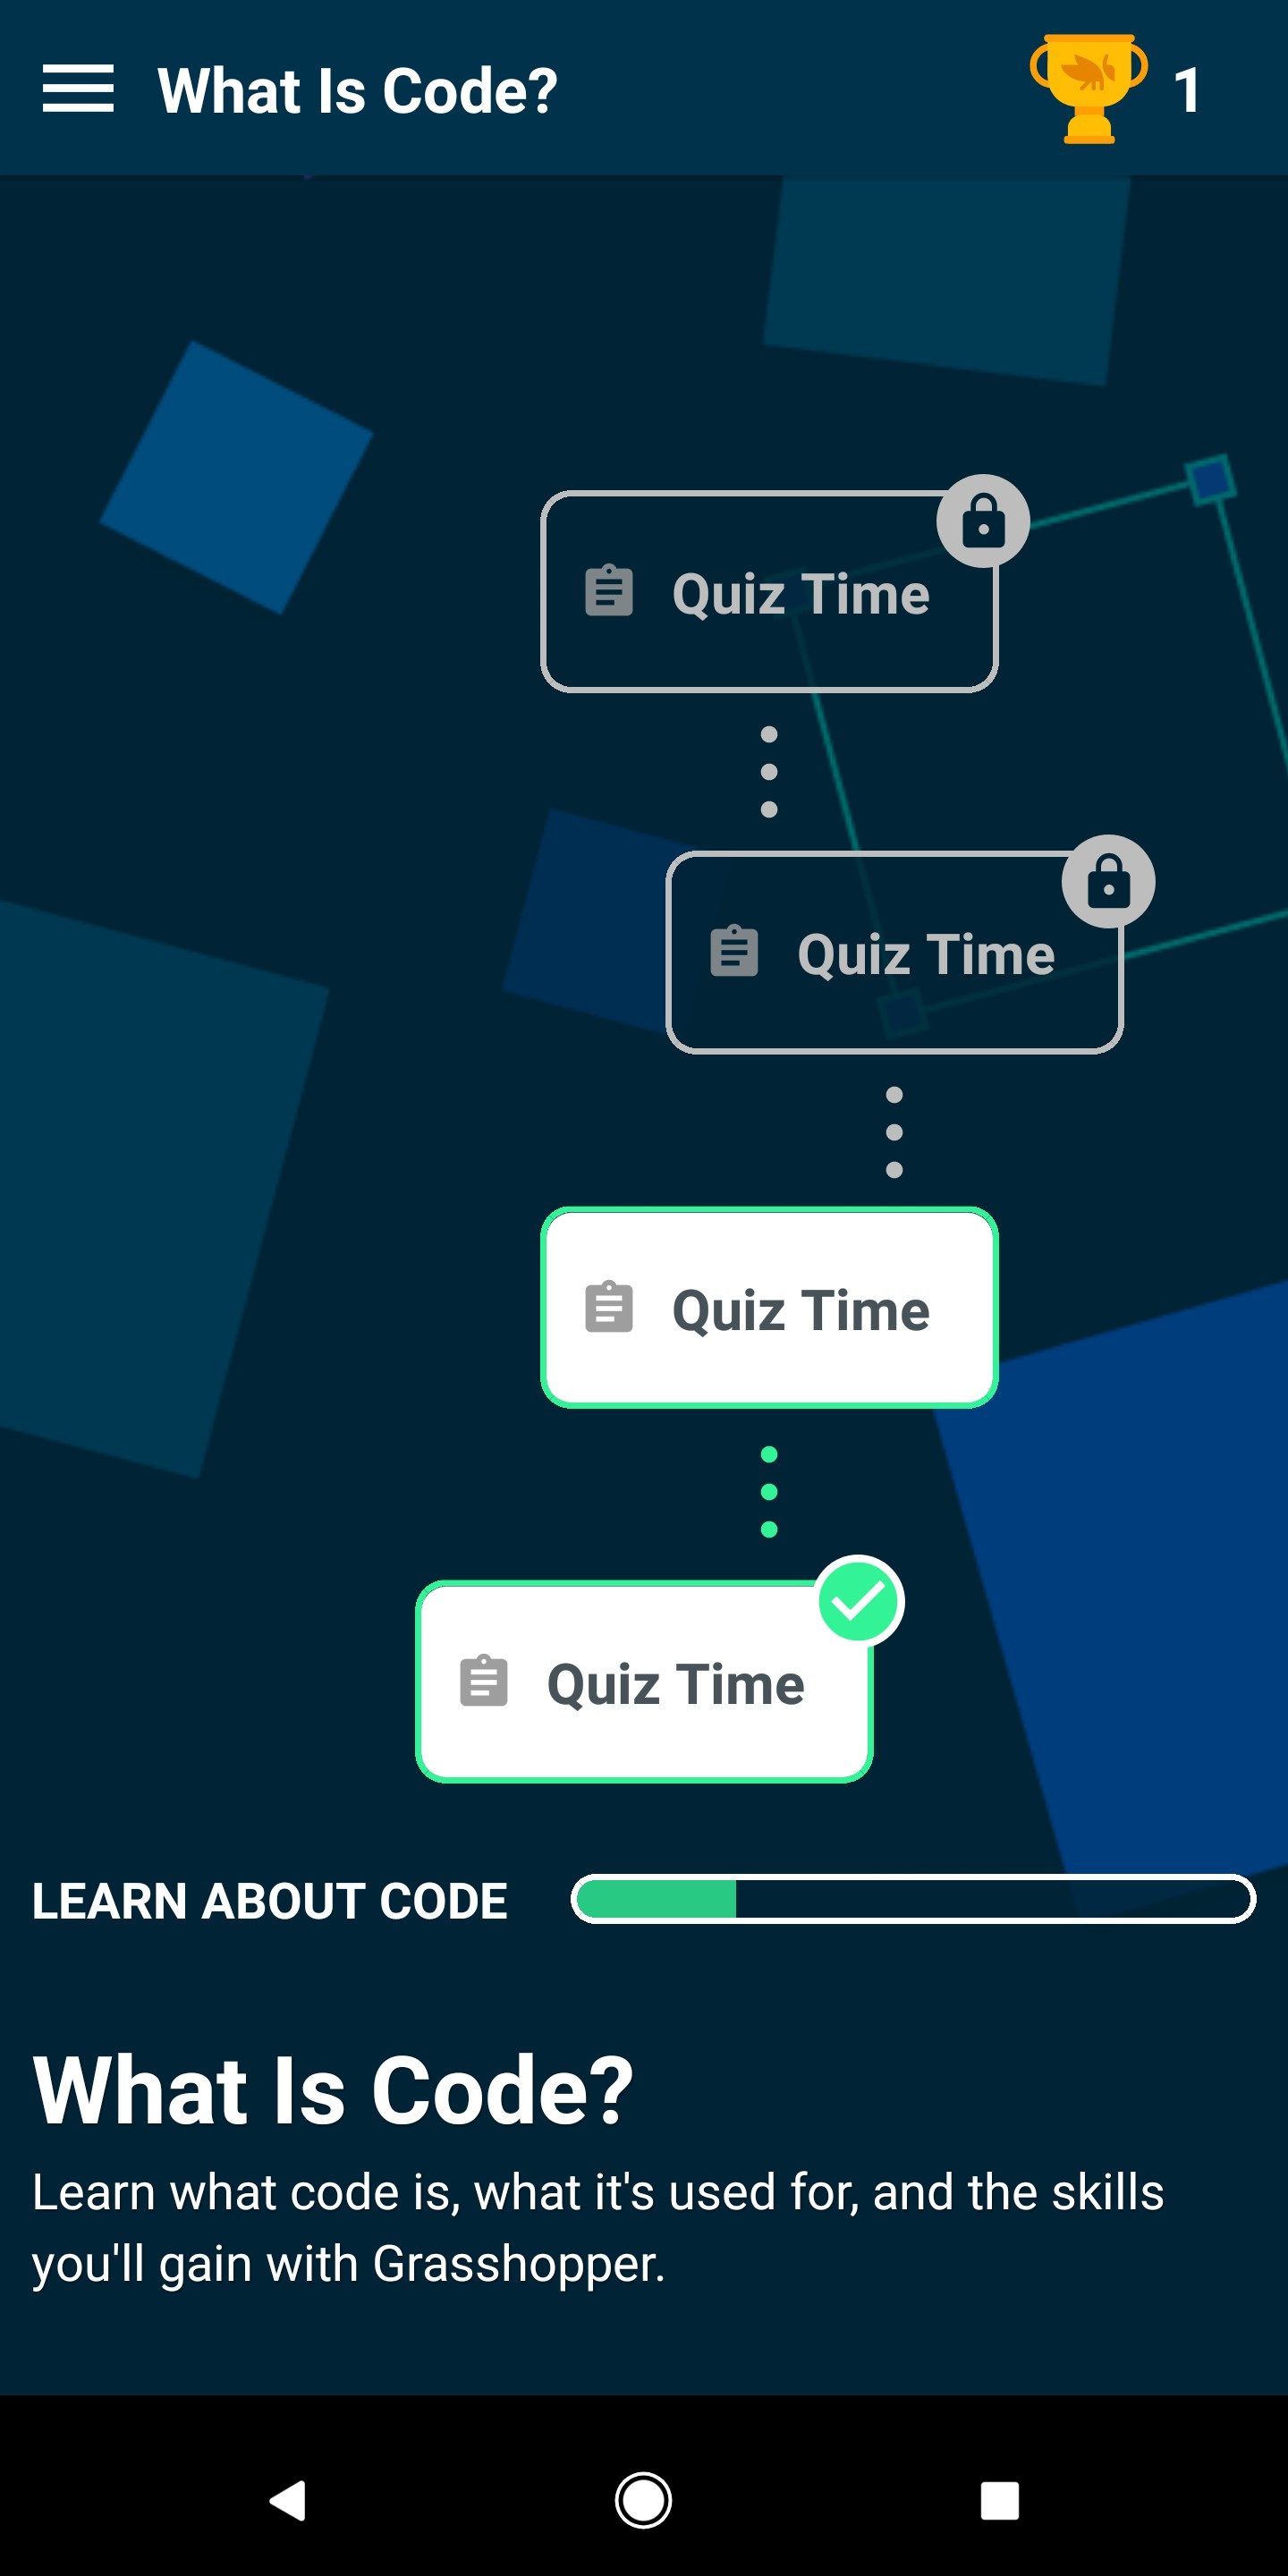
أعلن فريق Area 120 التابع لشركة جوجل Google عن تطبيق جديد يسمى Grasshopper، والذي يهدف إلى تعليم المستخدم كيفية كتابة كود برمجي بلغة JavaScript من خلال سلسلة من الألعاب الصغيرة والممتعة.

الهدف من التطبيق وفقاً للمبرمجين الذين عملوا عليه، هو جعل كتابة النص البرمجي أمراً ممتعاً حيث يصبح بشكل متزايد مهارة ضرورية.

يعمل التطبيق مع الألغاز والمسابقات الصغيرة، وبإمكان المستخدم إنجاز درسين كل يوم عندما يتوافر لديه وقت فراغ.

ستحتاج إلى تسجيل الدخول باستخدام حساب Google الخاص بك ومن ثم البدء بالتدريبات، كلما تقدّمت أكثر كلما أصبحت الألغاز أكثر تعقيداً.

سيسأل التطبيق أيضاً عما إذا كنت ترغب في تعيين جدول زمني للتدريب والحصول على تذكيرات – يومياً أو بضع مرات في الأسبوع – حتى لا تفقد أي مهارات تم تعلمها مؤخراً.

يبدأ تطبيق Grasshopper بما يسميه الأساسيات، والذي يتضمن أشياء مثل التوابع والمتغيرات والسلاسل النصية.

في كل مرة تتعرف فيها على مفهوم جديد يمكنك الحصول على العديد من الألغاز من أجل الممارسة والتدريب، على سبيل المثال يطلب منك لغز أولي يتعامل مع الأشكال أن ترسم العلم الفرنسي، مع توافر توضيح للحل.

ومن ثم هناك مسافة حيث يمكنك النقر فوق كتل من التعليمات البرمجية لإنشاء برنامج نصي يقوم بتكرارها، تغطي الأقسام المتقدمة كل من مفاهيم الـanimations والتوابع الأكثر تعقيداً باستخدام مكتبة D3 المعروفة.

وبالاعتماد على برنامج المكافآت هناك أيضاً قسم الإنجازات في تطبيق Grasshopper، كما يمكنك معرفة عدد المفاهيم التي تعلمتها، وعدد مفاتيح JavaScript التي استخدمتها.

على الرغم من أن الفريق يقول إنه بصدد إضافة دروس جديدة وتوسيع المفاهيم الحالية، إلا أنه لا يخطط لتدريس لغات أخرى غير JavaScript حيث يتم استخدام هذه اللغة من قبل أكثر من 70% من المطورين المحترفين.

كما ويستخدم التطبيق لغة JavaScript لتعليم مفاهيم البرمجة الأساسية التي تعد عالمية لجميع لغات البرمجة تقريباً.

يمكنك تحميل تطبيق Grasshopper مجاناً من متجر Google Play من هنا، ومن متجر App Store من هنا.


مقالات قد تعجبك:
أفضل تطبيقات أندرويد لتصميم الميمز
تطبيق بسيط من جوجل لتجربة الواقع المعزز
فيس بوك أطلقت تطبيق أندرويد يتيح للبلدان النامية الدفع مقابل استخدام شبكات الواي فاي
تطبيق يعتمد على الواقع المعزز لتعليمك الرسم الاحترافي
تطبيق لانشر يقدّم لك ميزات هواتف Google الرائدة


روبوت جديد من آبل لإعادة تدوير أجهزة الآيفون القديمة

قبل يوم الأرض، أطلقت شركة آبل Apple لأول مرة روبوت جديد يدعى Daisy يمكنه تفكيك أجهزة الآيفون من أجل استعادة المواد القيّمة داخلها.

الروبوت الجديد هو خليفة الروبوت Liam، وهو روبوت آخر لإعادة التدوير صنعته شركة آبل وتم الكشف عنه في عام 2016، وفي الواقع تم إنشاء Daisy مع بعض الأجزاء القديمة من Liam.

مما يجعله روبوتاً معاد التصنيع يساعد في إعادة تدوير أجهزة الآيفون، ويتميز الروبوت Daisy بقدرته على تفكيك تسعة إصدارات مختلفة من هاتف آيفون.

كما ويمكنه تفكيك ما يصل إلى 200 جهاز في الساعة، حيث يفصل الأجزاء ويزيل مكونات معينة.

إلى جانب Daisy، أعلنت شركة آبل أيضاً عن برنامج مؤقت يسمى GiveBack، حيث يمكن للعملاء تقديم الأجهزة القديمة في المتجر أو من خلال Apple.com لإعادة تدويرها.

ومقابل كل جهاز يتم تلقيه من الآن وحتى نهاية شهر نيسان، ستقوم آبل بتقديم تبرع للمنظمة الدولية للمحافظة على البيئة Conservation International.

وقد أعلنت شركة آبل مؤخراً أنها أصبحت تعمل الآن بالطاقة المتجددة بنسبة 100٪ في جميع أنحاء العالم، وذلك من خلال شراء موارد الطاقة الخضراء والاستثمار في مصادر الطاقة المتجددة المستخدمة في البنية التحتية المادية.

وعلى الرغم من أنه من غير الممكن اليوم تشغيل كل منشأة بنسبة 100٪ من الطاقة النظيفة إلا أن الرئيس التنفيذي لشركة آبل Tim Cook قال في بيان :

سنستمر في دفع حدود ما هو ممكن مع المواد الموجودة في منتجاتنا، والطريقة التي نعيد تدويرها منهم، لإنشاء مصادر جديدة مبتكرة ومتطلعة للطاقة المتجددة لأننا نعرف أن المستقبل سيعتمد عليها.


مقالات قد تعجبك:
بحسب مذكرة مسربة: 12 شخصاً اعتقلوا بسبب تسريبات حول شركة آبل
تغريم آبل بنصف مليار دولار لانتهاكها براءات اختراع
آبل أضافت دعم كروت الرسومات الخارجية لنظام ماك
آبل أصدرت iOS 11.3 مع تحسينات لإدارة البطارية وأنيموجي جديد
أهم 5 إعلانات لآبل في حدثها للتعليم


الإعلان عن الهاتف الرائد Honor 10 بألوان مميزة

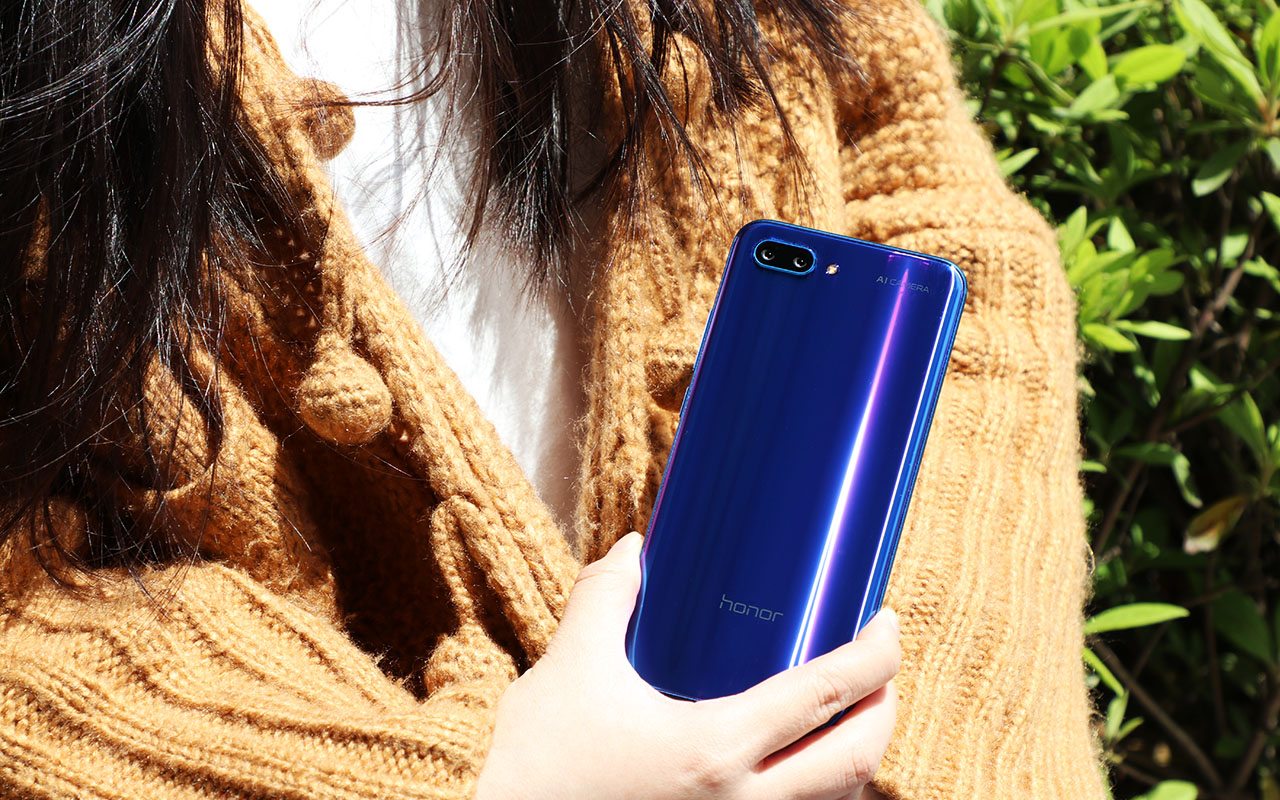
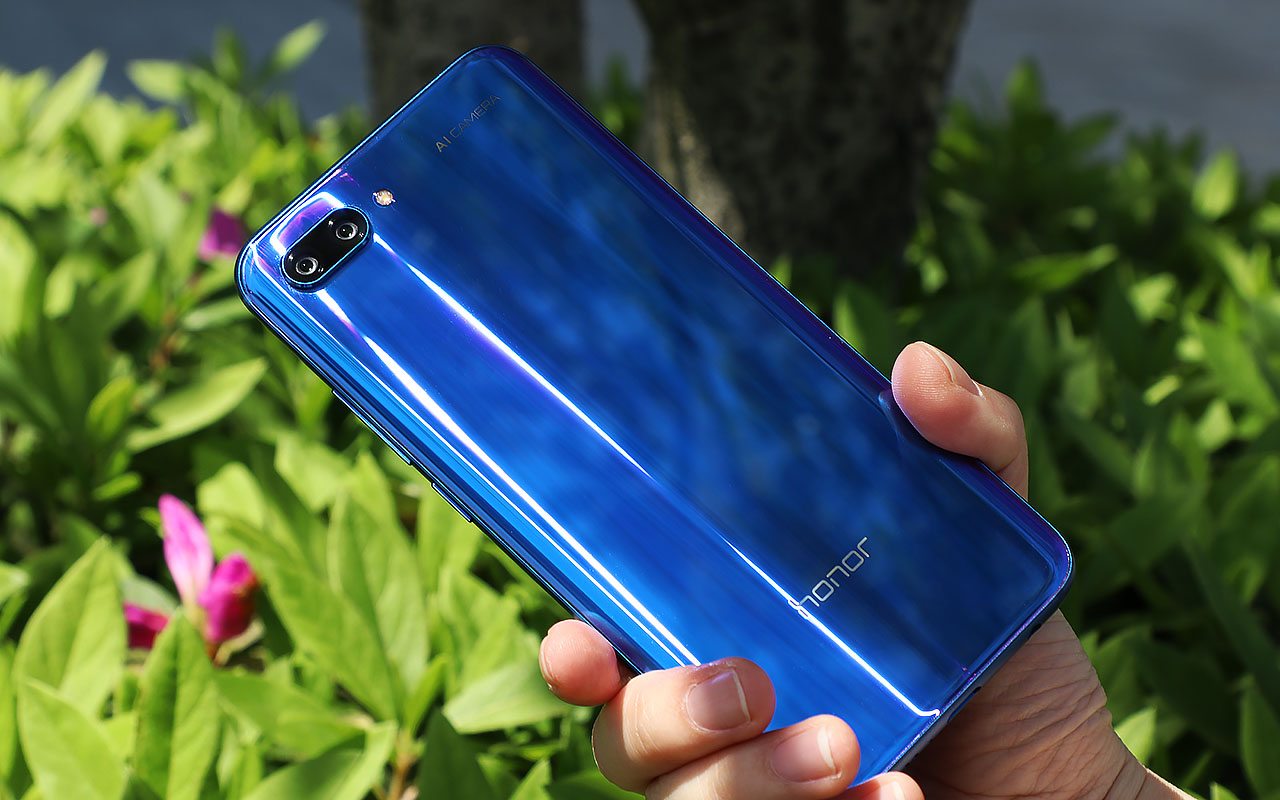
أعلنت Honor أونور العلامة التجارية الفرعية لشركة هواوي Huawei عن أحدث هواتفها الرائدة لعام 2018: Honor 10.

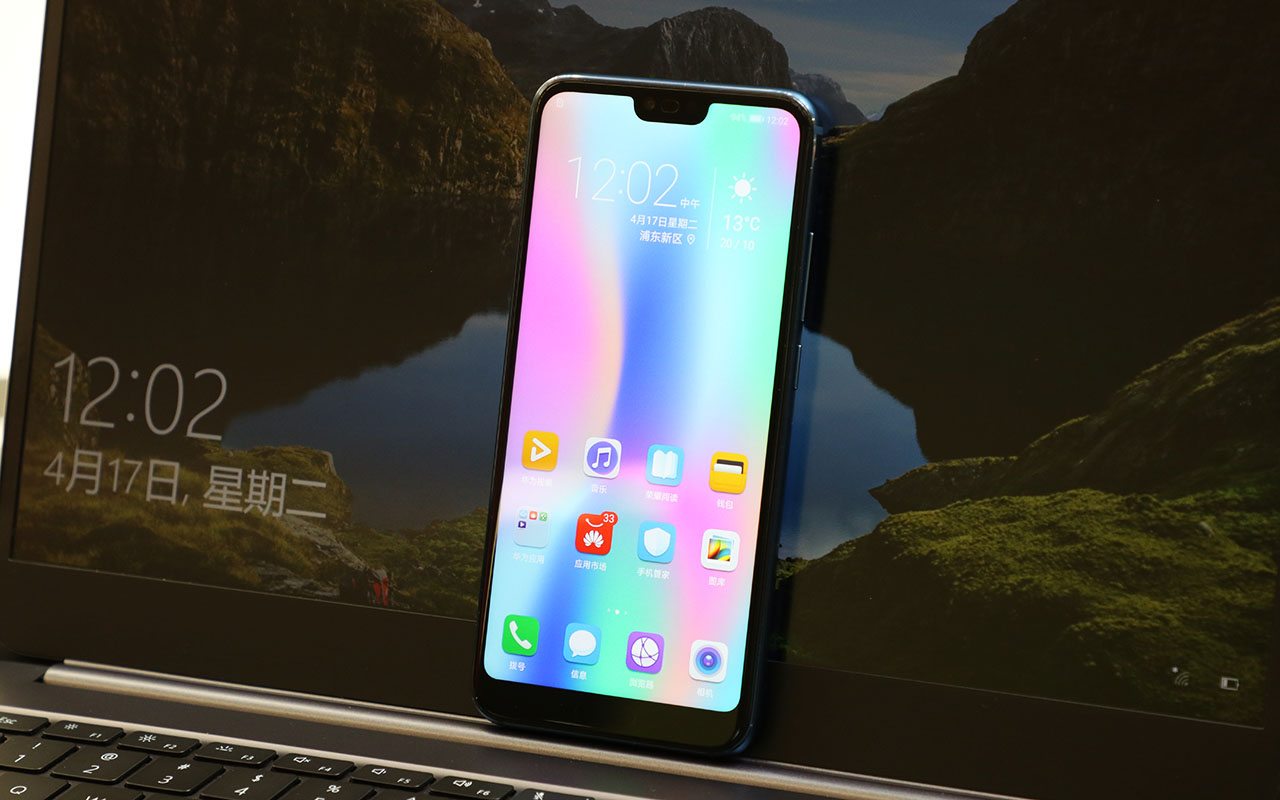
حيث يأتي الهاتف الجديد مستفيداً من خصائص الهاتفين Honor View 10 و Huawei P20 وبتصميم أنيق مشابه لأحدث تصاميم الهواتف التي يتم الإعلان عنها هذا العام.

وهو ما يعني أن لديه قطع في أعلى الشاشة بشكل مشابه لهاتف P20، كما ويتشابه معه بلمسات متقنة جذابة وجسم كامل من الزجاج.

ويتواجد مستشعر بصمات الأصابع أسفل الشاشة، وبالحديث عن الشاشة فهي من نوع LCD بدقة FHD وحجم 5.84 بوصة مع نسبة عرض إلى ارتفاع طويلة، وتحتوي الحافة السفلية للهاتف على منفذ USB-C ومنفذ سماعة الرأس.

بالنسبة للمواصفات الداخلية فإن الهاتف يأتي بمعالج Kirin 970 المجهّز بنظام ذكاء اصطناعي والذي كنا قد رأيناه في هواتف Mate 10 Pro و P20.

أما بالنسبة للكاميرات فلدينا عدسة أمامية بدقة 24 ميجابكسل لصور سيلفي عالية الدقة، بينما تتميز الكاميرا الخلفية بعدستين إحداها بدقة 16 ميجابكسل والأخرى بدقة 24 ميجابكسل للتصوير بالأبيض والأسود.

الجهاز متوافر بخيارين مختلفين بالنسبة لذاكرة التخزين الداخلية وذاكرة الرام، الخيار الأول هو 6GB من الرام و 64GB أو 128GB من التخزين الداخلي، في حين أن الخيار الآخر الأقل يأتي مع 4GB من الرام و 64GB من التخزين الداخلي.

الهاتف مزوّد ببطارية بحجم 3400 ميللي آمبير مع أحدث نسخة من نظام التشغيل Android 8.1 وسيتوافر بعدة ألوان مميزة إحداها متدرّج بطريقة أنيقة تعكس عدة ألوان مجتمعة مع بعضها كما في هاتف P20 Pro.

وسيبدأ بيع الهاتف في 27 نيسان في الصين بسعر يعادل 414 دولاراً أمريكياً لنسخة الهاتف التي تأتي مع ذاكرة رام 6GB وتخزين داخلي 64GB.

ويرتفع السعر ليصل إلى ما يعادل 478 دولاراً أمريكياً مع زيادة سعة التخزين إلى 128GB، ومن المتوقع إطلاق الهاتف لاحقاً في بقية مناطق العالم لكن دون توفر معلومات رسمية عن التاريخ أو السعر.


مقالات قد تعجبك:
مراجعة هاتف هواوي الجديد P20 Pro
تعرف على هواتف سامسونج الجديدة Galaxy S9 و S9 Plus
نوكيا تعلن رسمياً عن هاتفها الرائد Nokia 8
مراجعة هاتف شاومي الجديد Mi Mix 2S
هاتف Y9 2018 الجديد من هواوي بأربع كاميرات وبطارية ضخمة


كيفية حماية الحاسوب من فيروسات انتزاع الفدية Ransomware ؟

فيروسات انتزاع الفدية Ransomware هي نوع من البرمجيات الخبيثة التي تعمل على ابتزاز المال منك، لها العديد من الأنواع، أهمها فيروس CryptoLocker، فيروس CryptoWall، وفيروس TeslaWall، والكثير غيرها.

تقوم هذه البرمجيات بتحصيل ملفاتك واحتجازها كرهينة تحتفظ بها لتبتزك بمئات الدولارات. أغلب البرمجيات الخبيثة لم تعد تُصنّع بأيادي المراهقين الضجرين الذين يبحثون عن طريقة لخلق بعض الفوضى. بل صار الكثير منها يُنتج من خلال عمل إجرامي ربحي منظّم، وقد أصبحت هذه البرمجيات معقّدة ومتطوّرة بشكل متزايد.

كيف يعمل فيروس انتزاع الفدية Ransomware ؟

ليست كل أنواع برمجيات انتزاع الفدية الخبيثة متطابقة. الشيء الذي يعطي هوية برمجيات الفدية الخبيثة ويحددها هي أنها تسعى لابتزاز المال مباشرة منك.

بعض برمجيات انتزاع الفدية قد تكون متنكرة، فهي قد تعمل بآلية برمجيات الرعب الخبيثة Scareware (البرمجيات الخبيثة المصممة لخداع المستخدم وجرّه لشراء وتنزيل برمجيات غير ضرورية، ومحتمل أن تكون خطرة، كمضادات الفيروسات المزيفة Fake Antivirus) ،

ولذا فهي تعرض لك في البداية رسالة منبثقة pop-up تقول لك “كمبيوترك مُصاب، اشترِ هذا المنتج لإصلاحه” أو “قمتَ بتنزيل ملفات مُخالفة في كمبيوترك، ادفع غرامة لتستمر في استخدامه”.

في أحيانٍ أخرى، برمجيات انتزاع الفدية الخبيثة Ransomware قد تكون أكثر صراحة. فهي من الممكن أن تصطاد عميقاً في نظام حاسوبك، تعرضُ لك رسالة تقول أنها ستختفي فقط عند دفعك المال لمنشئي البرمجية الخبيثة.

هذا النوع من البرمجيات من الممكن تجاوزه من خلال أدوات إزالة البرمجيات الخبيثة أو فقط من خلال إعادة تثبيت نظامك الويندوز Windows,

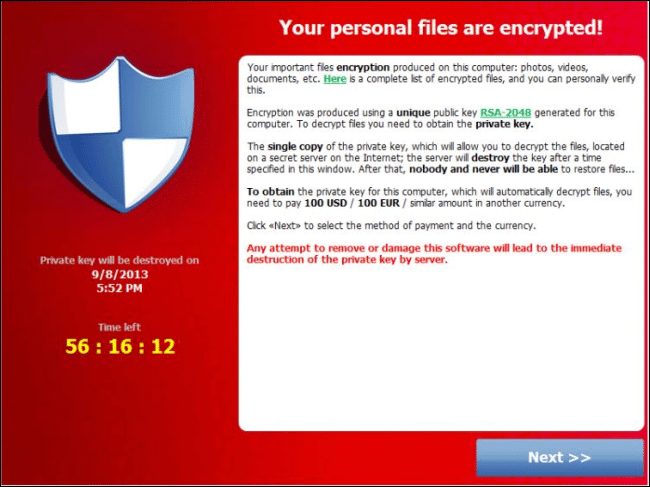
لسوء الحظ، برمجيات انتزاع الفدية الخبيثة تصبح معقدة أكثر فأكثر، وأحد  الأمثلة الشهيرة برمجية أو فيروس CryptoLocker، الذي يبدأ بتشفير ملفاتك الشخصية ما إن يحقق الوصول إلى نظامك، مانعاً وصولك إلى الملفات دون معرفتك لمفتاح التشفير،

بعد ذلك يعرض CryptoLocker رسالة تخبرك بأن ملفاتك قد تم قفلها بالتشفير و أنه لديك عدة أيام فقط لكي تدفع الفدية، إذا دفعتَ لهم 300$ سوف يسلّمونك مفتاح التشفير و تتمكن من استعادة ملفاتك. CryptoLocker سوف يساعدك في اختيار طريقة للدفع و بعد الدفع يتراءى أن المجرمين فعلياً يسلمونك المفتاح الذي يمكنك استخدامه لاستعادة الملفات.

بالطبع لا يمكنك أن تكون واثقاً من التزام المجرمين بالاتفاق، وليست فكرة جيدة أن تدفع عندما تكون مُبتزّاً من قبل مجرمين، ولكن من الناحية الأخرى، المشاريع التي تفقد نسختها الوحيدة من  بيانات العمل الحرجة business-critical data، سوف تُقدم على هذه المخاطرة ولا لوم عليهم في ذلك.

كيف تحمي ملفاتك من برمجيات انتزاع الفدية الخبيثة Ransomware ؟

هذا النوع من البرمجيات الخبيثة هو مثال جيد آخر يؤكد ضرورة إنشاء النُسخ الاحتياطية، ويتوجب عليك بشكل منتظم أن تقوم بنسخ ملفاتك احتياطياً على قرص صلب خارجي external hard drive، أو على مخدّم تخزين ملفات بعيد remote file storage server.

إذا كانت جميع النُسخ موجودة على كمبيوترك، فقد يتم تشفيرها كلها بواسطة البرمجيات الخبيثة التي تصيب جهازك، أو حتى قد يتم حذفها بشكل كامل.

عند إنشائك نسخاً احتياطياً لملفاتك، تأكد من نسخ ملفاتك الشخصية إلى موقع بحيث لا يمكن الكتابة فوقها أو تحريرها. على سبيل المثال، انسخهم على قرص صلب متحرك removable hard disk أو قم برفعهم على خدمة نسخ احتياطي بعيدة مثل CrashPlan التي تسمح لك العودة إلى إصدارات قديمة من ملفاتك.

لا تقم بتحزين النسخ الاحتياطية فقط على قرص صلب داخلي أو على تشارك شبكي تمتلك إذن التعديل عليه، فبرمجية انتزاع الفدية الخبيثة تستطيع تشفير الملفات المخزنة على قرصك المتصل أو على الشبكة إذا كنت تملك وصولاً كاملاً للتعديل عليها.

قيامك بالنسخ الاحتياطي بشكل متواتر أيضا عامل مهم في الحماية، لا تريد ان تفقد عمل أسبوع كامل بسبب أنك تقوم بنسخ ملفاتك احتياطيا كل أسبوع وليس كل يوم! هذا السبب الذي يجعل من النسح الاحتياطي الآلي automated back-up حلاً مناسبا للغاية.

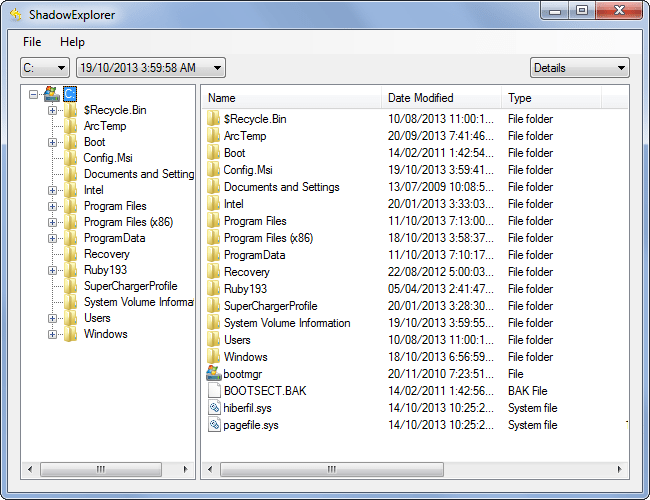
إذا تم قفل ملفاتك من قبل برمجية انتزاع الفدية الخبيثة Ransomware  ولم تكن تملك النسخ الاحتياطي المناسب، يمكنك أن تحاول استعادتهم من خلال برنامج ShadowsExplorer ، هذه الأداة التي يمكنها الوصول إلى نسخ الظل Shadow copies، والتي يستخدمها الويندوز Windows في استعادة النظام، وتحتوي غالباً على ملفات شخصية.

كيف تتجنب فيروس انتزاع الفدية الخبيثة Ransomware؟

إلى جانب استراتيجية القيام بنسخ احتياطي مناسب، يمكنك أيضا تجنب هذا النوع من الفيروسات من خلال الطريقة ذاتها التي تتجنب بها البرمجيات الخبيثة الأخرى، فبرنامج CryptoLocker تم إنشاؤه لينتقل عبر مرفقات رسائل البريد الإلكتروني، وعبر إضافات الجافا Java plug-in، ويُثبت على الأجهزة المصابة من قبل برمجيات Zeus الخبيثة، لذا ننصحك ب:

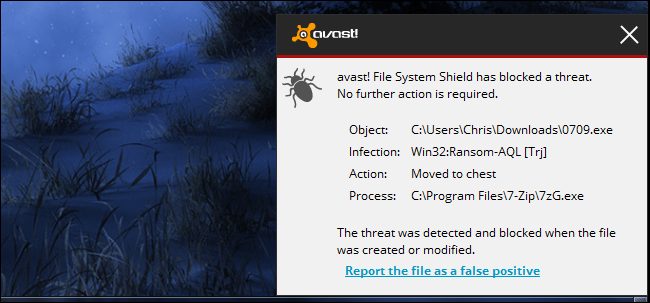
  • استخدم مضاد فيروسات قوي يحاول إيقاف برمجية انتزاع الفدية في مساراتها. صحيح أن مضادات الفيروسات لا تكون مثالية أبدا و من الممكن أن يُصاب جهازك حتى في حال امتلاكك لمضاد فيروسات، و لكنها تبقى طبقة دفاعية مهمة.
  • تجنب تشغيل الملفات الغريبة، فبرمجية الفدية من الممكن ان تصل على شكل ملفات تنفيذية .exe عبر البريد الالكتروني، أو عبر المواقع المحظورة التي تحتوي على برمجيات مقرصنة، أو عبر أي شيء آخر تأتي من خلاله البرمجيات الخبيثة عادة، لذا كن يقطاً وحذراً تجاه الملفات التي تقوم بتنزيلها.
  • حدث برامجك باستمرار، فاستخدام إصدار قديم من مستعرض الإنترنت، أو نظام التشغيل، أو إضافات المستعرض، من الممكن أن يسمح بولوج البرمجيات الخبيثة عبر الثغرات الأمنية، وإذا كنت مثبتا لبرمجية الجافا، فغالبا عليك أن تزيلها!

أنماط فيروسات Ransomware CryptoLocker على وجه الخصوص، شديدة الفعالية والذكاء. فهي تريد أن تصل لعملك وتأخذ مالك، والاحتفاظ بملفاتك كرهينة طريقة فعّالة لمنع الإزالة باستخدام مضادات الفيروسات بعد تمكينها، ولكن CryptoLocker  أقل رعباً في حال امتلاكك لنسخ احتياطي جيد.

هذا النوع من البرمجيات الخبيثة يثبت أهمية النسخ الاحتياطي كممارسة أمنية صحيحة.

أخيراً، لسوء الحظ، برمجية CryptoLocker هو إشارة على أشياء أخرى قادمة- إنه نمط البرمجيات الخبيثة التي تلاحقك في المستقبل. كن يقطاً !

مقالات قد تعجبك:

أفضل مضاد فيروسات لـ Windows 10
كيفية استعادة مفتاح تفعيل ويندوز أو أوفيس بعد ضياعه
كيف تقوم بعملية النسخ الاحتياطي لبياناتك الشخصية
جميع التفاصيل عن ثغرتي Meltdown و Spectre

هل جهازك محمي من ثغرتي Meltdown و Spectre؟ أم متأثر بهما؟

قائمة بأفضل خدمات التخزين السحابي التي تقدم خدمات مجانية
كيفية استعادة الملفات المحذوفة من الحاسوب أو الأقراص الخارجية
تعرف على البرمجيات الخبيثة التي تصيب الحاسوب
ما هي البرمجيات الخبيثة التي تصيب أجهزة الراوتر وكيف تحمي جهازك منها

إيران قد تحظر تطبيق تيلغرام في البلاد

يبدو أن الحكومة الإيرانية تستعد لإصدار قرار بحظر تطبيق تيلغرام Telegram على الصعيد الوطني وذلك بعد أيام فقط من قيام الحكومة الروسية بحظر مماثل.

وفي وقت سابق من هذا العام منعت إيران مؤقتاً تطبيقي Telegram و Instagram خلال احتجاجات شهدتها البلاد في كانون الثاني.

حيث يملك تطبيق تيلغرام حوالي 40 مليون مستخدم في إيران، ويبلغ عدد مستخدمي الإنترنت في البلاد حوالي 50 مليون شخص.

وفي إعلان رسمي يوم الأربعاء، قال المرشد الأعلى آية الله خامنئي إن الكيانات الحكومية لن تستخدم تطبيق تيلغرام بعد الآن في محاولة للحد من احتكار التطبيق.

https://twitter.com/maasalan/status/986481503881359361

وبحسب صحيفة The Guardian فإن هذه الخطوة تأتي قبل خطط السلطات لحظر التطبيق بشكل نهائي، كما أن الهدف الآخر هو دعم تطبيقات وسائل التواصل الاجتماعي المحلية.

على الرغم من أن الأمور تشير إلى حظر وشيك فإن Mahsa Alimardani وهي باحثة وطالبة دكتوراه تدرس الإنترنت في إيران تقول أنه ليس من الواضح تماماً تحرّك الحكومة الإيرانية بشكل فعلي لحظر التطبيق.

الجدير بالذكر أن الحكومة الإيرانية كانت صريحة بشكل خاص في إبلاغها بأن الحظر في كانون الثاني من هذا العام كان مؤقتاً فقط.

ومع وعود بمزيد من الحريات والوصول إلى الإنترنت في البلاد فما زال قيام الحكومة بحظر تطبيق تيلغرام خلال الفترة القادمة هو أمر مشكوك بصحته

في الوقت الحالي، تحاول الحكومة على الأقل نقل المستخدمين بعيداً عن التطبيق وباتجاه منصات محلية أخرى مثل iGap و Soroush و Gap.

وجاء حظر تطبيق تيلغرام في روسيا بعد أن طالب جهاز الأمن الفيدرالي الروسي بإمكانية الوصول إلى بيانات المستخدم من تيلغرام من خلال مشاركة مفاتيح التشفير، ولكن تيلغرام رفضت الامتثال حتى بعد صدور حكم المحكمة الفيدرالية الروسية.

وتعمل الحكومة الروسية أيضاً على منع عناوين IP التي تنتمي إلى خدمات Google Cloud و Amazon المستندة إلى الولايات المتحدة وغيرها، لكن من غير الواضح فيما إذا كانت إيران ستتخذ طريقاً مشابهاً خلال الفترة القادمة.


مقالات قد تعجبك:
روسيا تأمر بحظر فوري لتيلغرام
روسيا أمرت تيلغرام بتسليم مفاتيح تشفير بيانات المستخدمين
مستعرض أوبيرا الجديد وسيلة سريعة للدردشة على واتس آب و فيس بوك مسنجر وتيليغرام
آبل حذفت مؤقتاً تطبيق Telegram من متجرها بسبب مواد إباحية
تطبيق دردشة يمكنك استعماله فقط عندما تكون بطارية هاتفك على وشك النفاذ

تغريم شركة T-Mobile بـ 40 مليون دولار لاستخدامها نغمات رنين وهمية

يتعين على شركة خدمات الاتصالات والإنترنت T-Mobile دفع 40 مليون دولار كجزء من التسوية بعد أن قررت لجنة الاتصالات الفيدرالية أن الشركة انتهكت القانون الخاص بإضافة نغمات رنين وهمية لمئات الملايين من المكالمات على مدار عدة سنوات.

وسيتعين على الشركة أيضاً إرسال تقرير إلى لجنة الاتصالات الفيدرالية (FCC) مرة واحدة سنوياً للسنوات الثلاث المقبلة.

وذلك بعد أن اعترفت الشركة بإضافة نغمات زائفة لجعل الزبائن يعتقدون بشكل خاطئ أن الطرف الذي اتصلوا به كان يسمع نغمة الرنين، في حين أن المكالمة ربما لم يكن قد تم إنشاؤها من الأساس.

وقالت لجنة الاتصالات الفيدرالية في وثيقة:

يمكن للمتصل أن ينهي المكالمة، معتقداً أنه لا يوجد أحد متاح لاستقبال المكالمة، إن نغمات الرنين المزيفة تمثل مشكلة في المكالمات إلى المناطق الريفية حيث تتواجد مشاكل ضعف الجودة.

في عام 2014، أصدرت لجنة الاتصالات الفيدرالية أمراً بحظر ممارسة إضافة نغمات رنين وهمية.

بدأ المستخدمون في الشكوى من عدم امتثال شركة T-Mobile للحظر، وبدأت لجنة الاتصالات الفيدرالية إجراء تحقيق ردّاً على إجراءات الشركة.

لكنّ T-Mobile ادعت أنها أزالت النغمات الزائفة بينما استمر المستخدمون بالشكوى حتى اكتشفت لجنة الاتصالات الفيدرالية المدى الكامل لانتهاكات T-Mobile.


مقالات قد تعجبك:
تغريم آبل بنصف مليار دولار لانتهاكها براءات اختراع
مليارات الدولارات غرامة فيسبوك بسبب التعرف على الوجوه
كوريا الجنوبية فرضت 369.000 دولار غرامة على فيس بوك لإبطائه الانترنت لدى المستخدمين
مدينة صينية أمرت المحال التجارية باستخدام راوتر خاص موافق عليه من الحكومة
خدمة DNS من شركة Cloudflare لزيادة سرعة الإنترنت وخصوصيته