عقب إطلاق العرض الترويجي الجديد للعبة Grand Theft Auto 6 (GTA 6)، ارتفعت مستويات حماس مجتمعات الألعاب بشكل غير مسبوق.
للأسف، جعل هذا الانجراف المستهلكين هدفاً رئيسياً لشبكات الاحتيال السيبراني التي بدأت باستغلال اسم اللعبة المرتقبة لشن حملات برمجيات خبيثة واسعة النطاق.
كيف تعمل حملة الاختراق ومخاطرها؟
تستغل الجهات الخبيثة منصات ومواقف مزيفة تشبه إلى حد كبير التصاميم الرسمية والمواد الترويجية لشركة Rockstar Games.
وتدعو هذه المواقع المستخدمين إلى تحميل ملف يزعم أنه نسخة تجريبية (Demo) أو رابط تحميل رسمي ومبكر للعبة على أجهزة الحاسوب الشخصية (PC).
ما الذي تنفذه هذه البرمجيات بالفعل؟ وفقاً لتحليل أجراه خبراء الأمن في شبكة Malwarebytes، فإن الملف المحمل هو عبارة عن برمجية خبيثة متخصصة في سرقة البيانات تُعرف بـ Infostealer. وتقوم هذه البرمجية فور تشغيلها بالممارسات التالية:
استخراج كلمات المرور: الوصول إلى كلمات المرور المحفوظة داخل متصفحات الإنترنت.
سرقة الجلسات والتكوكيز: الحصول على ملفات تعريف الارتباط (Cookies) وجلسات التسجيل المفتوحة (Authenticated Sessions).
سجل التصفح والملء التلقائي: سحب بيانات التصفح وسجلات التحميل وبيانات الإكمال التلقائي للنصوص.
بيانات الاتصال: سرقة بيانات الاعتماد والاتصال الخاصة بعملاء بروتوكول نقل الملفات (FTP).
حقيقة التسريبات: هل تتوفر أي نسخة تجريبية؟
على الرغم من وقوع تسريبات متعددة تضمنت مقاطع وصوراً من داخل اللعبة، إلا أن شركة Rockstar Games لم تقم بإطلاق أي نسخة “ديمو” أو إصدار قابل للعب على الإطلاق حتى اللحظة.
جميع التسريبات الموثوقة التي ظهرت سابقاً اقتصرت على مقاطع فيديو وصور ثابتة دون وجود أي بنية برمجية (Build) متاحة للتحميل على شبكة الإنترنت. وتؤكد التقارير أن أي موقع يزعم توفير “ديمو” للعبة هو موقع احتيالي يستهدف اختراق الأجهزة.
نصائح لحماية حاسوبك من السرقات الرقمية
التحقق من الرابط الرسمي: تأكد دائماً من نطاق (Domain) الموقع قبل إدخال بياناتك أو تحميل أي ملفات، واعتمد فقط على قنوات Rockstar Games الرسمية.
الانتباه لحجم الملف: تُعتبر ألعاب ضخمة بحجم GTA 6 ملفات ذات سعات تخزينية هائلة، وأي رابط يقدم ملفاً بحجم صغير (مثل بضعة ميجابايت) هو ملف خبيث مؤكد.
تجنب المهل الوردية: لا تصدق أي ادعاءات تمنحك وصولاً حصرياً ومبكراً للعبة قبل إعلان الشركة المصنعة رسمياً.
كشف موقع FingerprintJS عن ثغرة في متصفح سفاري Safari 15 الخاص بآبل على أجهزة ماك وآيفون، والتي تؤدي إلى تسريب نشاط التصفح الخاص بالمستخدم.
كما ويمكن عبر هذه الثغرة الكشف عن بعض المعلومات الشخصية المرفقة بحساب جوجل Google.
وتنتج الثغرة الأمنية بشكل رئيسي عن مشكلة في خدمة قاعدة البيانات المفهرسة IndexedDB، وهي واجهة برمجة تطبيقات (API) تخزن البيانات على المتصفح.
وتلتزم الخدمة IndexedDB بسياسة المصدر نفسه، والتي تقيد مصدراً ما من التفاعل مع البيانات التي يتم جمعها من مصادر أخرى، أي أنه فقط موقع الويب الذي ينشئ البيانات هو الذي يمكنه الوصول إليها.
على سبيل المثال، إذا فتحت حساب البريد الإلكتروني في علامة تبويب ثم فتحت صفحة ويب ضارة في علامة تبويب أخرى، فإن سياسة المصدر نفسه تمنع الصفحة الضارة من عرض بريدك الإلكتروني والتداخل معه.
واكتشف موقع FingerprintJS أن تطبيق Apple الخاص ب IndexedDB API في Safari 15 ينتهك بالفعل سياسة المصدر نفسه.
فعندما يتفاعل موقع ويب مع قاعدة بيانات في سفاري 15 Safari يتم إنشاء قاعدة بيانات جديدة (فارغة) تحمل الاسم نفسه في جميع الإطارات وعلامات التبويب والنوافذ النشطة الأخرى في نفس جلسة المتصفح.
هذا يعني أن مواقع الويب الأخرى يمكنها رؤية أسماء قواعد البيانات الأخرى التي تم إنشاؤها على مواقع أخرى، والتي قد تحتوي على تفاصيل خاصة بهويتك.
ولاحظ الموقع أن المواقع التي تستخدم حساب جوجل Google، مثل YouTube وتقويم Google و Google Keep، تنشئ جميعها قواعد بيانات بمعرف مستخدم Google الفريد الخاص بك في قاعدة بياناتها.
حيث يسمح معرف مستخدم جوجل Google الخاص بالمستخدم لجوجل بالوصول إلى المعلومات المتاحة للجمهور، مثل صورة الملف الشخصي، وهذه المعلومات يمكن أن يكشفها متصفح سفاري Safari عن طريق الخطأ لمواقع الويب الأخرى.
This is a huge bug. On OSX, Safari users can (temporarily) switch to another browser to avoid their data leaking across origins. iOS users have no such choice, because Apple imposes a ban on other browser engines. https://t.co/aXdhDVIjTT
وكشف الموقع عن حوالي 30 موقع شهير متأثر بالخلل، مثل إنستغرام Instagram ونتفليكس Netflix وتويتر Twitter وإكس بوكس Xbox، ويُتوقع أن يكون المواقع المتأثرة أكثر من ذلك بكثير.
لسوء الحظ، ليس هناك الكثير مما يمكنك فعله للتغلب على هذه المشكلة، حيث تقول FingerprintJS أن الخطأ يؤثر أيضاً على وضع التصفح الخاص في Safari.
نفذت مجموعة القرصنة الشهيرة REvil هجوم فدية جديد استهدفت من خلاله عشرات الشركات الصغيرة في الولايات المتحدة.
حيث استهدفت المجموعة بشكل أساسي مخدمات شركة كاسيا Kaseya وهي منصة برمجية مصممة للمساعدة في إدارة خدمات تكنولوجيا المعلومات عن بُعد.
وبعد ذلك استخدمتها كقناة لنشر برمجيات الفدية عبر مزودي الخدمات السحابية التابعة لها.
واستخدمت المجموعة في هجومها تحديثاً ضاراً لخوادم VSA لنشر برامج الفدية على شبكات المؤسسات.
وظهرت هذه الحادثة، التي يعتقد أنها أثرت على عشرات الشركات في جميع أنحاء العالم، لأول مرة في وقت سابق من يوم أمس الجمعة.
وبحسب عملاء شركة الأمن Sophos و Kaseya فإن تحديث Kaseya الضار يصل إلى خوادم VSA المحلية، حيث يتم نشر برنامج الفدية على جميع أنظمة العملاء المتصلة باستخدام محرك البرمجة النصية الداخلي.
وشرح محلل البرامج الضارة في Sophos آلية عمل هذا الهجوم، حيث تقوم عصابة REvil بتعطيل حلول مكافحة الفيروسات المحلية.
ثم تنشر تطبيق Windows Defender المزيف الذي يقوم بتشغيل برنامج الفدية الثنائي الفعلي الذي يقوم بتشفير ملفات الضحية.
وتم الإبلاغ أن المجموعة طلبت مبلغاً قدره 44,999 دولار لإلغاء تشفير ملفات الأنظمة المتأثرة.
وطلبت شركة Kaseya وفور ورود أنباء الهجوم، من عملائها إغلاق خوادم VSA الخاصة بهم في الوقت الحالي “لأن أحد الأشياء الأولى التي يقوم بها المهاجم هو إيقاف الوصول الإداري إلى VSA.”
News Flash: cybercriminals are a$$holes.
Keep all the Incident Response teams in mind this holiday weekend as they're in the thick of it…again.
كما ادعى تقرير صادر عن موقع Bleeping Computer أن هذا الهجوم قد استهدف ستة شركات كبيرة مزودة للخدمات المدارة MSP.
وهي شركات تقدم خدمات تكنولوجيا المعلومات عن بعد للشركات الصغيرة التي تفتقر إلى قسم تكنولوجيا المعلومات.
وبمجرد إصابة مزودي الخدمة المُدارة، يمكن أن تهاجم أنظمتهم العملاء الذين يقدمون خدمات تكنولوجيا المعلومات عن بُعد من أجل (إدارة الشبكة وتحديثات النظام والنسخ الاحتياطية وأشياء أخرى).
وقامت المجموعة بتشفير البيانات لما يصل إلى 200 شركة.
ونشر الباحث Kevin Beaumont مزيداً من التفاصيل حول كيفية عمل الهجوم معتبراً أن فيروس الفدية قد وصل من خلال تحديث Kaseya واستخدام الامتيازات الإدارية للنظام الأساسي لإصابة الأنظمة.
وعلقت شركة Kaseya حول هذا الأمر قائلة أنها قد اتخذت إجراءات سريعة لحماية عملائها، كما قامت بإغلاق خوادم SaaS على الفور كإجراء احترازي.
على الرغم من عدم تلق أي تقارير عن هجوم استهدف SaaS أو عملاء مستضافين.
وأخطرت الشركة عملاءها المحليين على الفور عبر البريد الإلكتروني والإشعارات داخل المنتج والهاتف لإغلاق خوادم VSA الخاصة بهم لمنع تعرضهم للاختراق.
وأشارت الشركة إلى تأثر عدد قليل جداً من العملاء المحليين تقدر حالياً بأقل من 40 في جميع أنحاء العالم.
ووعدت بتحديد مصدر الثغرة الذي نتج عنه الهجوم، وتصحيحها.
وافقت شركة آبل Apple عن طريق الخطأ على برمجية خبيثة (malware)، متخفية على شكل تحديث لبرنامج أدوبي فلاش بلاير Adobe Flash Player، على نظام macOS.
ووفقاً للباحث الأمني باتريك واردل، فقد وافقت شركة Apple على تطبيق يحتوي على رمز مستخدم من قبل برنامج ضار معروف يسمى Shlayer وهو عبارة عن برمجية خبيثة تنتشر من خلال التطبيقات المزيفة، ويقوم بإغراق المستخدمين بالكثير من البرامج الإعلانية.
وكانت شركة كاسبر سكاي Kaspersky قد صنفت Shlayer في عام 2019 على أنه “التهديد الأكثر شيوعاً” بالنسبة لأجهزة Mac.
ويقول الباحث واردل أن هذه هي المرة الأولى التي يعرف فيها أن شركة آبل قد قامت بتوثيق برمجية خبيثة عن طريق الخطأ، وذلك بعد ظهور عملية التوثيق الجديدة لأنظمة macOS الخاصة بها في عام 2019، والتي تتطلب مراجعة كل تطبيق بواسطة آبل Apple وتوقيعه من قبل أحد المطورين قبل أن يتم تشغيله على منصة macOS، حتى لو تم تنصيبه من خارج المتجر الرسميMac App Store.
وقد اتصل Wardle بشركة Apple بعد أن اكتشف هذا الأمر، لتقوم الشركة بتعطيل حساب المطور صاحب التطبيق وألغت شهادته، إلا أنه وبحسب ما ورد فقد تمكن المهاجمون من توثيق هذه البرمجية الضارة مرة أخرى، إلا أن آبل Apple أكدت أنه قد تم إلغاء توثيق البرمجية الضارة القديم والجديد.
أطلق عملاق البرمجيات شركة مايكروسوفت Microsoft الإصدار الجديد من المتصفح إيدج Edge والمبني كلياً على كروميوم وذلك في تغيير كبير في شكل وطريقة عمل المتصفح.
ومع الإطلاق الجديد للمتصفح كان لا بد للشركة أن تتحدث عن أهم الميزات التي تمت إضافتها إلى المتصفح الجديد بهدف تعزيز قدرته التنافسية.
ويبدو أن ميزة الحماية من البرمجيات الضارة هي واحدة من الميزات الرائعة والهامة التي سيستفيد منها المستخدم بالفعل.
حيث قالت الشركة أن المتصفح الجديد سيمنع تحمل البرمجيات الضارة أو المزعجة أو غير المرغوب بها بشكل تلقائي دون تدخل المستخدم.
حيث غالباً ما تتخذ تلك البرمجيات أشكالاً مخادعة حتى يظن المستخدم أنها مجرد أدوات مساعدة أو مفيدة أو من أجل تقديم ميزات محددة.
لكن في الحقيقة فإن تلك البرمجات تكون ضارة وتهدف إما إلى إزعاج المستخدم من خلال عرض الإعلانات بشكل مزعج وخلال أوقات مختلفة.
أو أن تكون أكثر خطورة ووتتجاوز مهمتها إزعاج المستخدم لتصل إلى إلحاق الضرر به من خلال جمع المعلومات الحساسة عنه أو استخدام أجهزته من أجل التعدين الرقمي.
بحسب مايكروسوفت فإنه لا يحب على المستخدم أن يقلق من تلك البرمجيات بعد الآن حيث أن المتصفح مزوّد بفلتر برمجي يدعى SmartScreen مهمته منع تلك البرمجيات من الوصول لجهاز المستخدم.
في حين ظهرت في النسخ التجريبية الأولى من المتصفح ميزة غير مفعلة بشكل افتراضي مهمتها الأساسية حجب التطبيقات والبرمجيات غير المرغوب بها من العمل.
ويبدو أن مايكروسوفت مهتمة فعلاً بالجانب الأمني في متصفحها الجديد من خلال دعمه بمجموعة من الميزات والفلاتر التي تحافظ على جهاز المستخدم.
وهو أمر ضروري بطبيعة الحال من أجل زيادة قدرة المتصفح على المنافسة خاصةً في الوقت الذي تتواجد فيه متصفحات أكثر شهرة مثل كروم Chrome من جوجل Google وفايرفوكس Firefox من موزيلا Mozilla.
الجدير بالذكر أن شركة مايكروسوفت قد أطلقت مؤخراً إصدار جديد بالكامل من متصفح إيدج وهو مبني على نظام كروميوم ويمكنك تحميله والاطلاع على مزايه من خلال الرابط التالي.
كثيراً ما ترتبط الأعمال الفنية المميزة والفريدة من نوعها بأسعار مرتفعة
يتم تحديدها من قبل مبتكري هذه الأعمال أو يتم الوصول إليها في مزادات البيع
المباشر، وهنا نتحدث عن المنحوتات واللوحات وغيرها من الأعمال الفنية.
لكن اليوم لدينا عمل فني من نوع آخر، إنه حاسوب محمول يُصنّف على أنه الحاسوب الأكثر خطورة على الإطلاق في العالم، ويحمل الاسم The Persistence of Chaos.
الحاسوب المذكور هو مجرد حاسوب بمواصفات عادية، لكن الأمر الغريب فيه هو
احتواءه على 6 من أخطر الفيروسات البرمجية الخبيثة في عالم الأمن المعلوماتي.
إنه آمن تماماً بحسب مهندسه فنان الإنترنت Guo O Dong، طالما أنه غير متصل بشبكة الإنترنت أو لم يتم وصل جهاز ما بمنفذ USB إليه.
في حديثه إلى موقع The Verge،
قال Guo O Dong إن الغرض من الحاسوب المحمول
هو الحصول على نموذج مادي من التهديدات الأكثر خطورة في العالم الرقمي اليوم.
وبحسب تصريحاته، فإنه من الخطأ الاعتقاد بأن الفيروسات
التي يمكن أن تصيب أجهزة الكمبيوتر لن تؤثر على البشرية، بل إن تلك البرامج
الخبيثة يمكن لها أن تصيب الأسلحة أو أن تؤثر على شبكات الطاقة والبنية التحتية في
أي دولة.
من بين الفيروسات الأكثر خطورة والمتواجدة في الحاسوب
المحمول هو فيروس ILOVEYOU،
وهو أحد البرامج الخبيثة التي ظهرت عام 2000 كمرفق رسالة حب في رسائل البريد
الإلكتروني.
تشمل القائمة أيضاً فيروس WannaCry الذي تسبب بهجمات الفدية
المعروفة في عام 2017 والذي أثار الكثير من الضجة بعد تشفير الحواسيب المتواجدة في
المستشفيات والمصانع والمرافق الحكومية.
يستشهد Guo O Dong بأحداث برمجيات الفدية ليثبت
أن البرمجيات الخبيثة يمكن أن تؤثر على حياة كل شخص على الكوكب، حيث أصابت تلك
البرمجيات خدمات الصحة الوطنية في المملكة المتحدة وأدت إلى إلغاء عشرات الآلاف من
مواعيد الأطباء.
فضلاً عن خسائر بمئات ملايين الدولارات في مختلف
القطاعات حول العالم، ويقول مهندس الحاسوب الخطير أن الفيروسات الستة
المتواجدة تسببت بأضرار اقتصادية سابقة بقيمة 95 مليار دولار أمريكي.
يتم تشغيل الحاسوب الخطير من قبل شركة الأمن المعلوماتي DeepInstinct، وسيُباع هذا الحاسوب في مزاد على الإنترنت بسعر يتجاوز 1 مليون دولار، ووصل في الفترة الأخيرة إلى 1.2 مليون دولار.
أما عن السبب الذي سيدفعك إلى إنفاق أكثر من مليون دولار على حاسوب مليء بأخطر الفيروسات في العالم، فإننا في الحقيقة لا نعرف أبداً ما هو الجواب!
هل أنتَ بحاجة إلى تطبيق مكافحة الفيروسات Antivirus او مكافحة البرمجيات الخبيثة Malware على جهازك الآيفون iPhone أو الآيباد iPad ؟
الجواب هو : بالطبع لا، فهذه التطبيقات غير موجودة فعلياً لهذه الأجهزة و تلك التي تحمل أسماءاً تدل على الحماية و الأمان لن تقوم فعلياً بحمايتك من الفيروسات و البرمجيات الخبيثة. لنتعرف أكثر حول ذلك في مقالنا هذا.
لا توجد تطبيقات مكافحة فيروسات حقيقية للآيفون
يمتلك تطبيق مكافحة الفيروسات التقليدي في نظام الويندوز Windows أو الماك MacOS إمكانية الوصول الكامل إلى نظامك التشغيل ويستخدم الوصول في مسح التطبيقات والملفات للتأكد من عدم وجود برمجيات خبيثة Malware قيد التشغيل.
جميع تطبيقات التي تقوم بتثبيتها على جهازك الآيفون iPhone تعمل في وضع الحماية المسمى صندوق الرمل Sandbox الذي يحدد ما يمكن للتطبيق القيام به. لا يمكن للتطبيق سوى الوصول إلى البيانات التي تمنحه إذناً Permission للوصول إليها.
بعبارة أخرى ، لا يمكن لأي تطبيق على جهاز الآيفون iPhone التجسس على ما تفعله في تطبيقك المصرفي عبر الإنترنت. قد يمكنه الوصول إلى صورك ، على سبيل المثال ، ولكن فقط إذا منحته الإذن بهذا الوصول.
في نظام تشغيل آبل Apple يتم إجبار أي تطبيقات حماية أو أمان Security تقوم بتثبيتها على العمل في نفس وضع الحماية أو كما يعرف بوضع صندوق الرمل Sandbox ، تماماً كما يفعل النظام مع جميع تطبيقاتك الأخرى.
إذاً تطبيقات الحماية هذه لا يمكنها حتى الاطلاع على قائمة التطبيقات التي قمت بتبييتها من المتجر App Store ، ناهيك عن فحص أي شيء على جهازك بحثاً عن برمجيات خبيثة Malware. حتى إذا كان لديك مثلاً تطبيق يحمل الاسم Dangerous Virus مثبتاً على جهازك الآيفون iPhone ، فلن تتمكن تطبيقات الحماية هذه من رؤيته و اكتشافه.
هذا هو السبب في أننا لم نر في أي وقت سابق تطبيق أمان أو حماية Security app واحد على جهاز الآيفون iPhone يقوم بحظر إحدى البرمجيات الضارة Malware، , بالطبع لو كان أحد هذه التطبيقات موجوداً ، فنحن على يقين من أن صانعيه كانوا سيجعلون العالم يسمع بهم – لكنهم لا يفعلون ذلك ، لأنهم لا يستطيعون ذلك
بالتأكيد ، أجهزة الآيفون iPhones تحتوي أحياناً على عيوب أمنية ، مثل ثغرة Spectre. ولكن لا يمكن حل هذه المشكلات إلا من خلال التحديثات الأمنية السريعة ، ولن يؤدي تثبيت تطبيق أمان أو حماية security app إلى أي شيء لحمايتك. ما عليك سوى الحفاظ على جهازك الآيفون iPhone محدثاً لآخر إصدارات iOS.
يحتوي جهازك الآيفون iPhone بالفعل على مجموعة من ميزات الأمان المدمجة. يمكنه فقط تثبيت التطبيقات من المتجر App Store من آبل Apple ، و تقوم آبل Apple بفحص هذه التطبيقات بحثاً عن البرمجيات الخبيثة Malware وغيرها من الأشياء السيئة قبل إضافتها إلى المتجر.
إذا تم العثور على برمجيات خبيثة Malware في تطبيق موجود في متجر التطبيقات لاحقاً ، فيمكن لأبل Apple إزالته من المتجر Store وجعل جهازك الآيفون iPhone يحذف التطبيق على الفور لسلامتك.
تتمتع أجهزة الآيفون iPhones بميزة العثور على ال iPhone أوFind My iPhone المدمجة والتي تعمل من خلال iCloud ، مما يتيح لك إمكانية تحديد موقع جهازك الآيفون iPhone أو مسح محتوياته Erase في حال سرقته أو ضياعه.
لست بحاجة إلى تطبيق أمان خاص مزود بميزات مكافحة السرقة Anti-theft. للتحقق مما إذا كان ميزة العثور على ال iPhone أو Find My iPhone مفعّلة ، انتقل إلى الإعدادات Settings، وانقر فوق اسمك أعلى الشاشة ، ثم انقر فوق iCloud > العثور على ال iPhone.
يحتوي متصفح سفاري Safari على جهازك الآيفون iPhone على ميزة تحذير موقع احتيالي fraudulent website warning ، والتي تُعرف أيضاً باسم فلتر مكافحة الخداع أو التصيد Anti-phishing filter.
حيث إذا انتهى بك الحال إلى موقع ويب مصمم ليخدعك و يسرق معلوماتك الشخصية – قد يكون ذلك موقعاً مزيفاً ينتحل هوية صفحة المصرف على الإنترنت – في هذه الحال سترى تحذيراً.
للتحقق مما إذا تم تفعيل هذه الميزة ، انتقل إلى الإعدادات Settings > Safari وابحث عن خيار تحذير موقع احتيالي Fraudulent website warning ضمن إعدادات الخصوصية والأمن Privacy & Security.
إذاً، ماذا تفعل تطبيقات الأمن Security Apps الموجودة على المتجر؟
بالنظر إلى أن هذه التطبيقات لا يمكن أن تعمل كبرنامج مضاد للفيروسات Antivirus software ، قد تتساءل عما تفعله بالضبط.
حسنا ، أسمائهم هي المفتاح، هذه البرامج تسمى مثلاً : Avira Mobile Security ، McAfee Mobile Security, Norton Mobile Security ، و Lookout Mobile Security. من الواضح انه لن تسمح أبل Apple لهذه التطبيقات باستخدام الكلمة مكافحة الفيروسات أو Antivirus في أسمائهم.
غالباً ما تتضمن تطبيقات الأمان أو الحماية Security apps في الآيفون iPhone ميزات لا تساعد في الحماية من البرمجيات الخبيثة Malware ، مثل ميزات الحماية ضد السرقة Antitheft التي تتيح لك تحديد موقع هاتفك عن بُعد – تماماً مثل iCloud.
وتشمل بعض أدوات حماية الوسائط media vault التي تمكنك من أن تخفي الصور على هاتفك بكلمة مرور. البعض الأخر من هذه التطبيقات تشمل إدارة كلمات المرور Password managers، وحظر المكالمات call blockers ، و الشبكات الافتراضية الخاصة VPNs ، والتي يمكنك الحصول عليها في التطبيقات الأخرى.
قد تعرض بعض التطبيقات متصفحاً آمناً Secure browser باستخدام فلتر التصيد أو الاحتيال المضمن بها ، ولكن هذه التطبيقات تعمل على نحو مماثل لتلك المستخدمة بالفعل في متصفح Safari.
تحتوي بعض هذه التطبيقات على تحذيرات سرقة الهوية Identity theft warnings التي تتصل بخدمة عبر الإنترنت تحذرك إذا تم تسريب بياناتك.
ولكن أيضاً يمكنك استخدام خدمة مثل Have I Been Pwned؟ للحصول على إشعارات تسريب تم إرسالها إلى عنوان بريدك الإلكتروني. يقدم Credit Karma إشعارات خرق breach notifications مجانية بالإضافة إلى معلومات تقرير الائتمان المجانية أيضاً.
إذاً، تقوم هذه التطبيقات ببعض الوظائف المتعلقة بالأمان ، وهذا هو السبب الذي يجعل آبل Apple تسمح لهم بالتواجد في متجر App Store. ولكن نؤكد ان هذه التطبيقات بالطبع ليست لمكافحة الفيروسات antivirus أو مكافحة البرمجيات الخبيثة antimalware ، وليست ضرورية.
لا تقم بكسر حماية جهازك الآيفون Don’t Jailbreak Your iPhone
تفترض كل النصائح المذكورة أعلاه أنك لا تقوم بكسر حماية Jailbreaking جهازك الآيفون iPhone. إن عملية كسر الحماية Jailbreaking تتيح إمكانية تشغيل التطبيقات على جهاز الآيفون iPhone خارج أمان الحماية العادي Normal security sandbox.
كما تتيح لك أيضاً تثبيت التطبيقات من خارج متجر التطبيقات ، مما يعني أن هذه التطبيقات لم يتم التحقق من سلوكها الضار من قِبل شركة آبل Apple.
على غرار آبل Apple ، نوصي بعدم كسر حماية جهازك الأيفون iPhone Jailbreaking. وإن شركة آبل Apple أيضاً تخرج عن طريقها لمحاربة كسر حماية نظام التشغيل Jailbreaking ، مما جعل هذه العملية أكثر صعوبة بمرور الوقت.
إذا افترضنا أنك تستخدم جهاز آيفون مكسور الحماية Jailbroken iPhone ، فمن الممكن من الناحية النظرية هنا استخدام أحد برامج مكافحة الفيروسات Antivirus.
و مع انهيار الحماية العادية normal sandbox ، يمكن أن تقوم برامج مكافحة الفيروسات Antivirus بالبحث نظرياً عن البرمجيات الخبيثة Malware التي قد تكون قد قمت بتثبيتها بعد فك حماية هاتفك. ومع ذلك ، فإن مثل هذه التطبيقات لمكافحة البرمجيات الخبيثة Antimalware تتطلب توفير ملف تعريف definition file للتطبيقات السيئة حتى تتمكن من العمل بشكل فعال.
نحن لسنا على علم بأي من تطبيقات مكافحة الفيروسات Antivirus لأجهزة آيفون مكسورة الحماية Jailbroken iPhone ، على الرغم من أنه من الممكن إنشائها.
اخيراً، سنقولها مرة أخرى: لست بحاجة إلى برنامج مكافحة الفيروسات Antivirus لجهازك الآيفون iPhone. و في الواقع ، لا يوجد هكذا شيء من الأساس، سواء لأجهزة الآيفون iPhones أو الآيباد iPads .
اكتشف باحثون أوروبيون في مجال الأمن ثغرة جديدة مثيرة للقلق في أكثر أشكال تشفير البريد الإلكتروني شيوعاً.
حيث تسمح الثغرة للأشخاص السيئين بإدخال كود برمجي خبيث في رسائل البريد الإلكتروني التي يتم اعتراضها، على الرغم من وجود بروتوكولات التشفير المصممة للحماية من البرمجيات الخبيثة.
للأسف تم تنفيذ الكود البرمجي الضار بشكل صحيح، ويمكن استخدامه لسرقة محتويات صندوق الوارد للشخص المستهدف بالكامل.
تؤثر الثغرة الأمنية على اثنين من أكثر بروتوكولات تشفير البريد الإلكتروني شيوعاً، وهما PGP و S / MIME، على الرغم من أن درجة الضعف تعتمد بشكل كبير على تنفيذ العميل للبروتوكول.
In practical terms, however, the lesson is this: there is no such thing as a ‘theoretical vulnerability’. There are exploitable vulnerabilities, and vulnerabilities that haven’t been exploited yet. We need to build systems like we recognize this. 16/16
هناك عدد من الخدمات المتأثرة، بما في ذلك Apple Mail و Mail app على نظام iOS و Thunderbird.
وتجدر الإشارة إلى أن العديد من أنظمة مصادقة الرسائل المتاحة حالياً يمكن أن تمنع الهجوم بشكل فعال.
إذا تم اعتراض البريد الإلكتروني المشفر فيمكن للمهاجم استخدام الثغرة الجديدة لتعديل البريد الإلكتروني، وإضافة كود HTML ضار قبل إرساله إلى الهدف.
عندما يفتح الشخص الهدف البريد الإلكتروني الجديد، يمكن استخدام الشيفرة البرمجية الضارة لإعادة إرسال النص الأصلي قبل التشفير للبريد الإلكتروني.
لا تزال العديد من خوادم الشركات تستخدم تشفير S / MIME ، لذلك يشكل الهجوم خطراً كبيراً على الأنظمة الحالية.
وقال برنامج حماية خصوصية GNU المفتوح المصدر في بيان: هناك طريقتان للتخفيف من هذا الهجوم: لا تستخدم رسائل HTML الإلكترونية ، استخدم التشفير المصادق عليه.
ويحذر Sebastian Schinzel أستاذ أمن الحاسوب في جامعة Münster للعلوم التطبيقية على تويتر من أنه لا توجد حالياً أية حلول موثوقة للثغرة.
There are currently no reliable fixes for the vulnerability. If you use PGP/GPG or S/MIME for very sensitive communication, you should disable it in your email client for now. Also read @EFF’s blog post on this issue: https://t.co/zJh2YHhE5q#efail 2/4
— Sebastian Schinzel @seecurity@infosec.exchange (@seecurity) May 14, 2018
وهو يوصي الأشخاص بتعطيل تشفيرهم في برنامج البريد الإلكتروني الخاص بهم إذا كانوا قد استخدموا PGP للاتصالات الحساسة.
وتصف مؤسسة Electronic Frontier Foundation هذه الإجراءات بأنها مؤقتة وقائمة على المحافظة إلى أن يقوم المجتمع بإصلاح هذه المشكلة الطارئة.
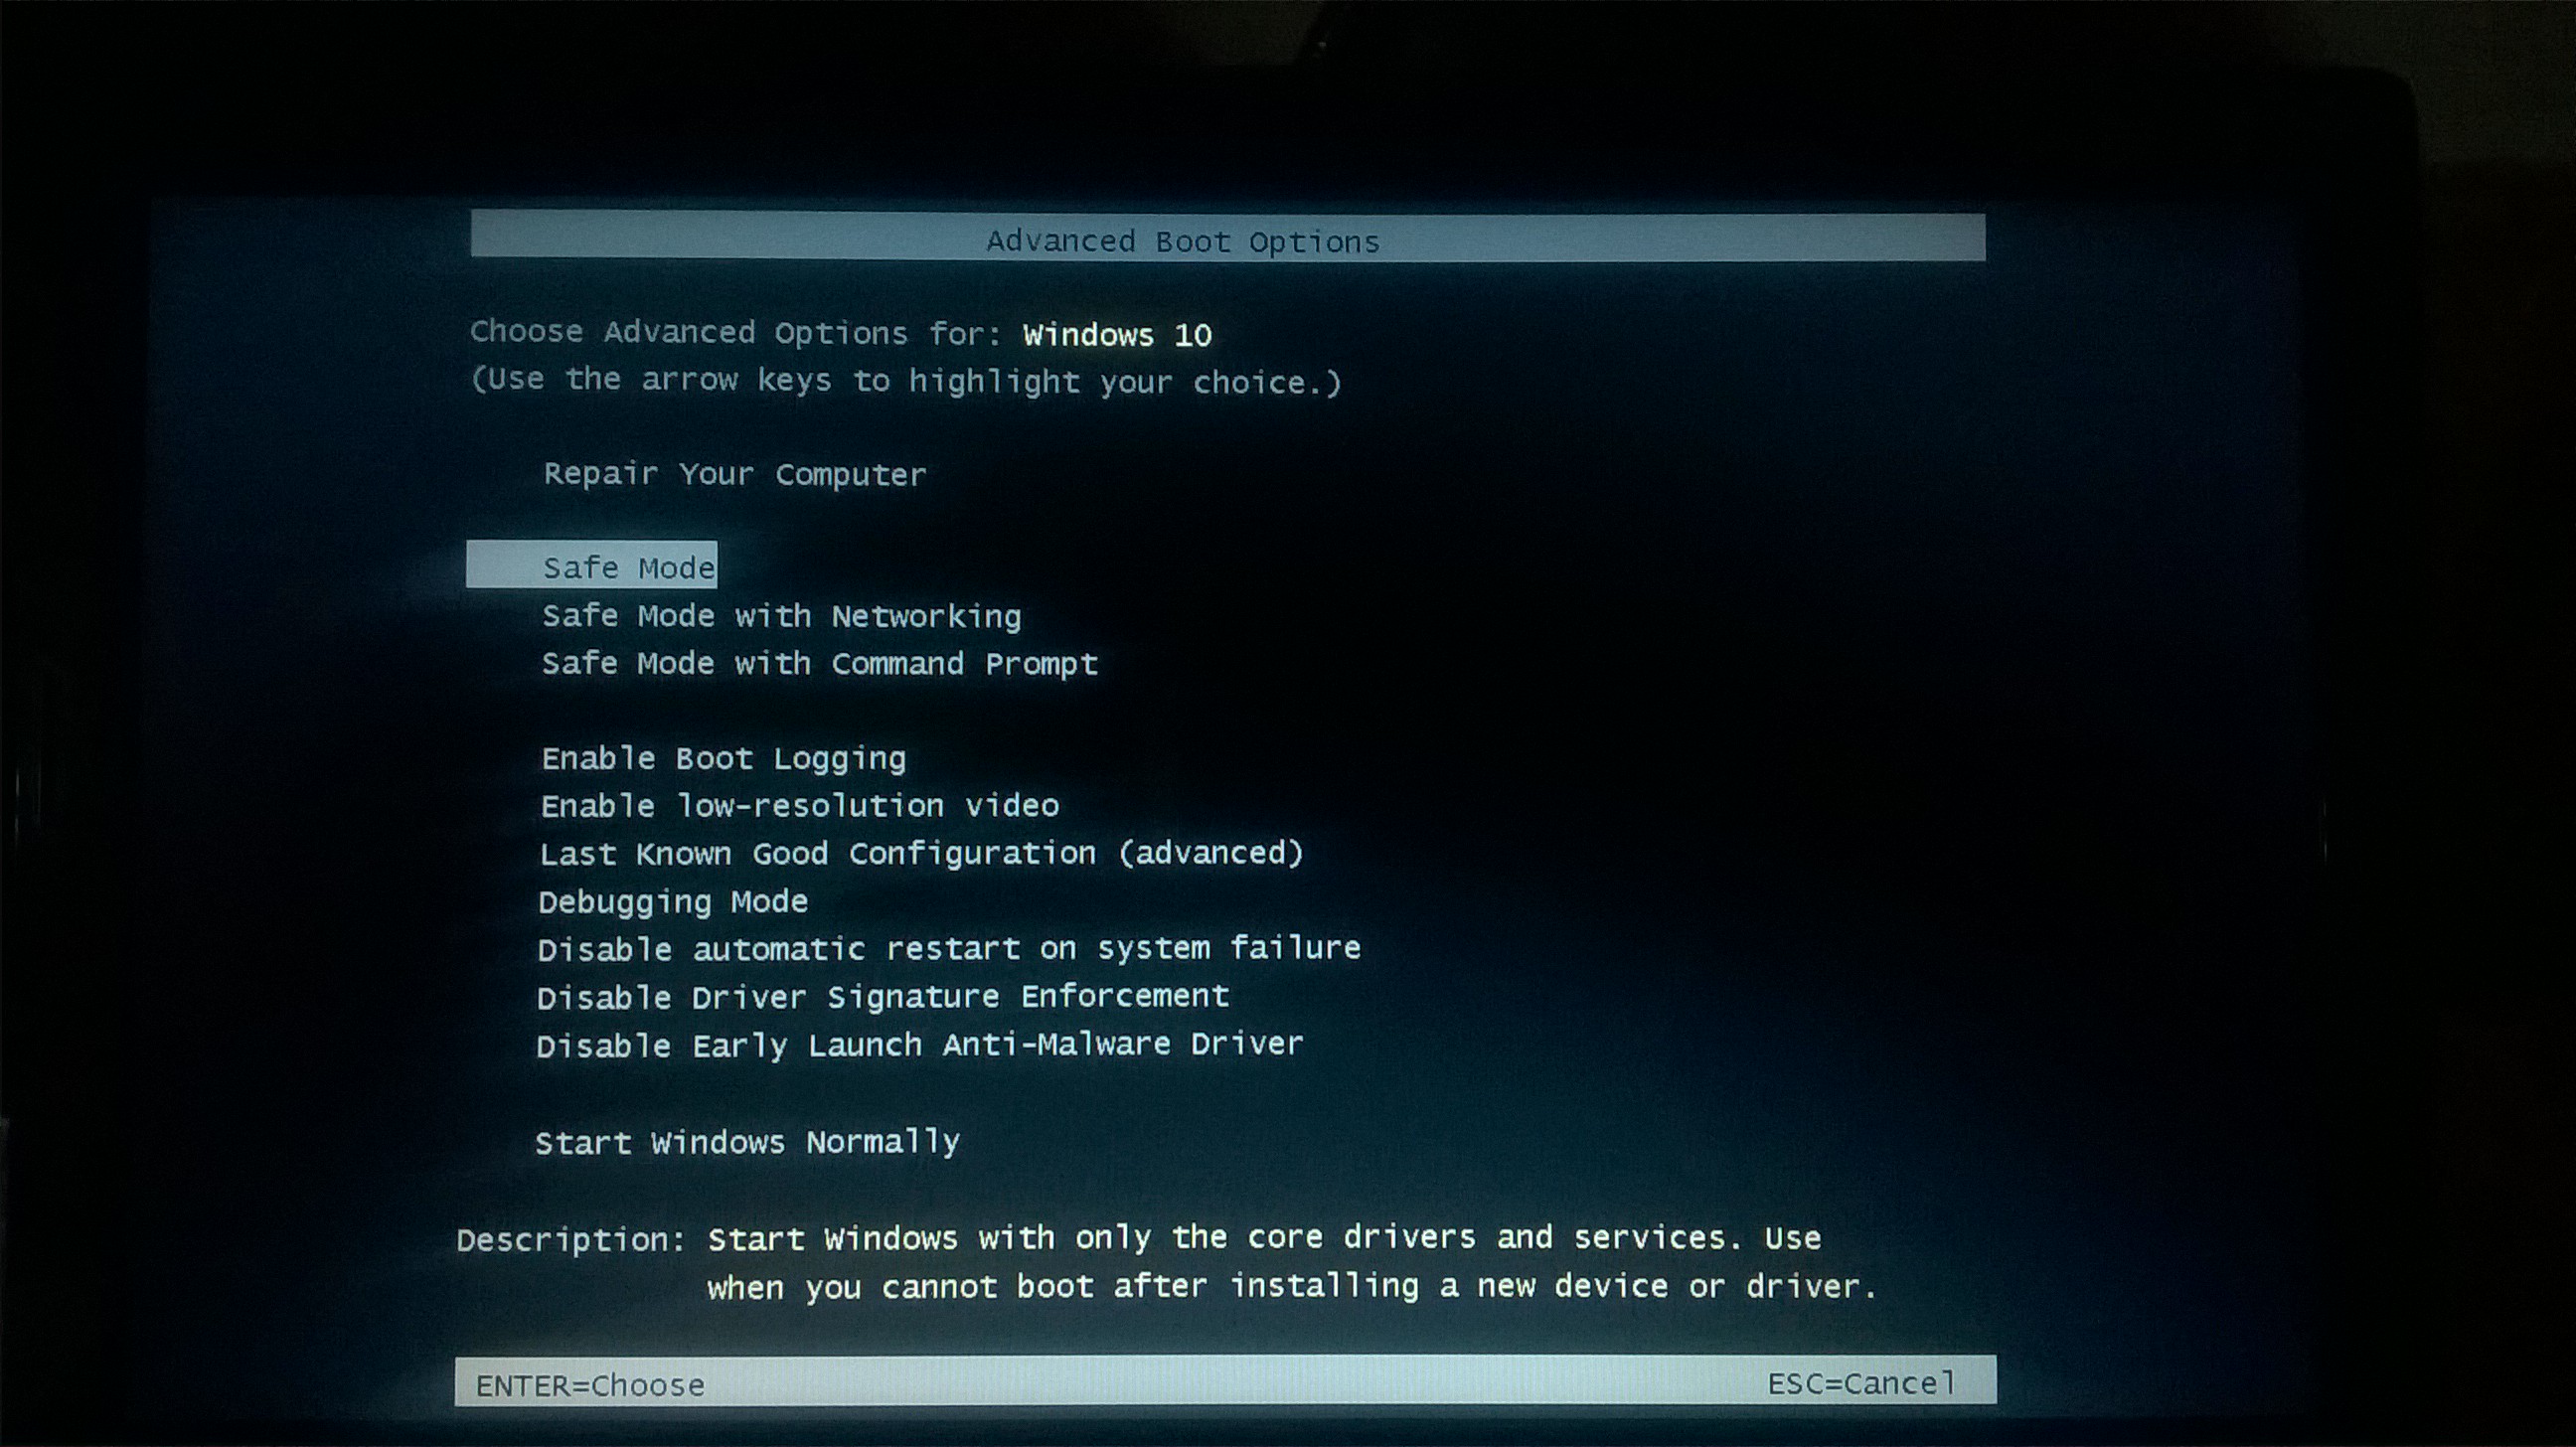
هناك ميّزة مفيدة جداً في نظام التشغيل ويندوز Windows تُدعى بالوضع الآمنSafe Mode، والتي قد نكون السبيل الوحيد لإقلاع نظام التشغيل عندما يُصاب حاسوبك بإحدى البرمجيّات الخبيثة، أو عندما يكون هناك خلل ما في أحد ملفات تعريف أجهزة الحاسوب.
يقوم الوضع الآمن بتشغيل الحاسوب مع أقل كميّة ممكنة من البرمجيات وملفات التعريف المهمّة، حيث لا يُسمح للبرامج وملفات التعريف غير الهامّة بالإقلاع.
وحتى برامج الويندوز التي تكون مدمجة معه لا يُسمح لها بالإقلاع إلا تلك التي تكون ضرورية لإقلاع النظام، وبذلك ستستطيع التخلص من البرمجيّات الخبيثة في حال أصابت حاسوبك بدون أن تسمح لها بالإقلاع مع نظام التشغيل.
كما يقوم الوضع الآمن بتأمين بيئة مثالية للويندوز تستطيع من خلالها إزالة ملفات التعريف التي قد تكون المشكلة المسببة لانهيار النظام في الوضع العادي.
متى يُنصح باستخدام الوضع الآمن؟
عندما تقوم بتشغيل الويندوز بالوضع العادي، فإنه سيقوم بالسماح لكافة برامج بدء التشغيل بالإقلاع، بما فيها ملفات التعريف التي قمت بتنصيبها.
بينما عندما تقوم بتشغيله في الوضع الآمن، فإنه سيستخدم دقة عرض منخفضة جداً على الشاشة، وسيسمح بإقلاع البرامج الهامّة لبدء تشغيل النظام فقط، مستثنياً جميع البرامج والخدمات وملفات التعريف الأخرى التي لا تُعتبر أساسيّة لإقلاع نظام التشغيل.
أحياناً قد لا تتمكن من إقلاع الويندوز بالوضع العادي، أو قد تظهر لك شاشة الموت الزرقاء مراراً، وهنا سيكون الوضع الآمن هو الحل الأمثل لتحديد وإصلاح المشكلة.
كيفية إقلاع الويندوز بالوضع الآمن:
غالباً سيقوم الويندوز من تلقاء نفسه بالإقلاع ضمن بيئة الوضع الآمن عندما تواجهه مشاكل في الإقلاع بالوضع العادي، ولكن يمكنك بالطبع أن تفعل ذلك يدوياً:
– في ويندوز 7 والإصدارات السابقة:
اضغط على زر F8 عندما يبداً الحاسوب بالإقلاع (وقبل أن يقلع نظام التشغيل)، ثم قم باختيار (Safe Mode) من القائمة التي ستظهر لك.
ملاحظة: في حال كنت تريد الاتصال بالإنترنت في الوضع الآمن، اختر: الوضع الآمن مع توفير اتصال بالإنترنت Safe Mode with networking.
في ويندوز 8:
اضغط على زر Shift وزر (إعادة التشغيل) في الوقت ذاته، يمكنك فعل ذلك من قائمة ابدأ أو من شاشة تسجيل الدخول أو من شريط (Charms bar)، وستظهر لك النافذة التالية، اضغط على (خيارات متقدمة):
اضغط على (إعدادات بدء التشغيل):
اضغط الآن على (إعادة التشغيل):
وأخيراً اختر (Safe Mode):
– في ويندوز10:
اضغط على زر Shift وزر (إعادة التشغيل) في الوقت ذاته، ستجد زر (إعادة التشغيل) في القائمة المنبثقة من زر الطاقة في قائمة ابدأ، ثم اتبع نفس الخطوات المذكورة في حالة الويندوز 8.
كيفية حل المشاكل في الوضع الآمن:
بعد قيامك بإقلاع الويندوز ضمن بيئة الوضع الآمن، ستستطيع القيام بمعظم أدوات استكشاف الأخطاء وإصلاحها في نظام التشغيل:
قم بفحص شامل لوجود الفيروسات:
قم بتشغيل تطبيق مكافحة الفايروسات واضغط على خيار الفحص الشاملFull Scan، قد تكون هذه الفيروسات في حال وجودها غير قابلة للإزالة في الوضع العادي بسبب إقلاعها مع نظام التشغيل.
في حال عدم وجود برنامج مكافحة الفيروسات على حاسوبك، فقم بتحميل أحد هذه البرامج من الإنترنت، أو استخدم برنامج Windows Defender المرفق مع ويندوز 10.
وفي حال استخدمت برنامج Windows Defender، فقد يطلب منك أن تقوم بفحص للفيروسات خارج نظام الويندوز Offline Malware Scan.
قم بعملية استعادة النظام:
إذا كنت تتذكر أن حاسوبك كان على ما يرام منذ فترة قريبة، لكنّه الآن أصبح غير مستقراً، فقد تُحل المشكلة عن طريق إجراء عمليّة استعادة للنظام.
اختر آخر تاريخ تتذكر أنه لم تكن هناك أي مشكلة فيه، ثم استعد النظام لذلك التاريخ.
قم بإزالة تنصيب ملفات التعريف التي قمت بتثبيتها مؤخراً:
إذا قمت مؤخراً بتثبيت برنامج تعريف لأحد الأجهزة الجديدة، فمن المحتمل أن يكون هذا الملف هو الذي يتسبب بانهيار نظام التشغيل.
قم بإزالة تنصيب هذا الملف، وإذا تعذّر ذلك في الوضع العادي، فقم به من داخل الوضع الآمن لويندوز.
قم بتحديث ملفات التعريف:
قم بتحميل وتثبيت أحدث إصدارات برامج التعريف من المواقع الرسمية لشركاتها، إذا تعذر ذلك في الوضع العادي، فادخل إلى الوضع الآمن.
راقب النظام في الوضع: العادي والآمن:
إذا كان الحاسوب غير مستقر في الوضع العادي، ولكنّه مستقر في الوضع الآمن، فإن المشكلة هي غالباً مشكلة برمجيةSoftware.
ولكن إذا استمر الحاسوب بالانهيار حتى في الوضع الآمن، فهذه علامة على أن المشكلة غالباً ليست برمجية بل في العتاد الصلب للحاسوب Hardware.
لاحظ أنه ليس من الضروري أن يدل استقرار النظام في الوضع الآمن على مشكلة برمجية، فقد تكون بطاقة الرسوميّات مثلاً تتوقف عن العمل في الجهد العالي، لكنّها تستمر في العمل في الوضع الآمن بسبب الجهد الخفيف.
قم بإعادة ضبط الويندوز إلى إعدادات المصنع، ولقد قمنا بشرح ذلك في المقالة التالية:
بالتأكيد سيتسبب ذلك بفقدانك لملفاتك وتطبيقاتك، لذلك تأكد من قيامك بنسخة احتياطية لكل الملفات التي تهمّك قبل القيام بهذه العمليّة.
في نظام ويندوز 10 و8، هناك خاصيّة تسمح لك بالاحتفاظ بهذه الملفات أثناء إعادة تنصيب النظام.
في حال استمرّ الحاسوب بالانهيار حتى بعد إعادة تنصيب الويندوز:
في هذه الحالة ستكون المشكلة بالتأكيد بإحدى قطع الحاسوب، لأن إعادة تنصيب الويندوز من شأنها أن تقوم بإصلاح أي مشكلة برمجيّة، قم بأخذ الحاسوب إلى خبير الصيانة.
سيتعين على Eric Lundgren أن يقضي حكماً بالسجن لمدة 15 شهراً لبيعه أقراص استعادة خاصة بشركة مايكروسوفت Microsoft.
حيث كان Lundgren قد تلقى حكمه منذ عدة أشهر وقد أكدت محكمة استئناف فيدرالية ذلك في وقت سابق من هذا الشهر، كما سيتعين عليه أيضاً دفع غرامة قدرها 50 ألف دولار أمريكي.
على الرغم من أن هذه الأقراص تُعطى لكل شخص يشتري جهاز حاسوب مزود بإصدار مرخّص من Windows، فقد قررت شركة مايكروسوفت الضغط باتجاه اتهامات جنائية ضد Lundgren لتوزيع هذه الأقراص.
وهو ما فعله لمساعدة الأشخاص في الحفاظ على أجهزة الحاسوب الخاصة بهم تعمل لمدة أطول، وقد جادلت شركة مايكروسوفت بأن هذه البرامج التي يمكن تنزيلها بشكل مجاني كانت تساوي 25 دولاراً لكل قرص، وهو ما قبلته المحكمة.
وكان لدى Lundgren ثمانية وعشرون ألف قرص تم تصنيعها وشحنها إلى وسيط في ولاية فلوريدا في محاولة لبيعها للمتاجر بواقع 25 سنتاً لكل منها.
لن تحتاج هذه المتاجر بعد ذلك إلى صنعها، ويمكن للمستخدمين الذين لا يعرفون بالضرورة أنهم يستطيعون الاتصال بالإنترنت لتنزيل تلك البرامج أن يحافظوا على أجهزة الحاسوب الخاصة بهم دون الحاجة إلى شراء جهاز جديد تماماً.
تقول محكمة الاستئناف أن انتهاك Lundgren لمنتجات مايكروسوف يكلف ما يصل إلى 700 ألف دولار.
ومن المعروف أن Lundgren يعمل في مجال إعادة تدوير النفايات الإلكترونية، حيث استغل هذا الأمر للتنكر بشكل شرعي من خلال بيعه أقراص معاد تصنيعها حسب بيان خاص من شركة مايكروسوفت.
هذا البيان أوضح أن الأقراص المباعة قد تعرّض المستخدمين لخطر إصابة أجهزتهم بالبرمجيات الخبيثة والضارة.
في الفترة الأخيرة ظهر إلى العلن مشروع قانون جديد يُسمّى الحق في الإصلاح والذي يعطي الحق للمستخدمين بإمكانية إصلاح أجهزتهم دون العودة إلى الشركات التكنولوجية.
حيث اقترحت ولاية كاليفورنيا قانوناً يطلب من شركات تصنيع الإلكترونيات توفير معلومات الإصلاح وقطع الغيار لمالكي المنتجات وإلى متاجر وخدمات الإصلاح التابعة لجهات خارجية، وقد اقترحت سبع عشرة ولاية تشريعات مماثلة.
لكن القرار قوبل بالرفض من قبل معظم شركات التكنولوجيا الرئيسية، بما في ذلك آبل Apple ومايكروسوفت Microsoft، حيث تدّعي تلك الشركات أن فكرة السماح للمستخدمين بإصلاح أجهزتهم الخاصة تشكل خطراً أمنياً على المستخدمين.
وعلى الرغم من أن حالة Lundgren تدل على ذلك، فمن المرجح أن تكون الشركات أكثر قلقاً بشأن خسارة في الربح والعائدات أكثر من أي شيء آخر!